GDPR-mjukvara dokumenterar och styr era personuppgiftsprocesser så att ni kan visa ansvarsskyldighet, men den tar inte över det juridiska ansvaret från organisationen. Rätt verktyg automatiserar registerförteckningen (ROPA), stödjer konsekvensbedömningar, spårar begäranden från registrerade och håller reda på incidenter inom 72-timmarsfristen. Investeringen är motiverad när ni redan kämpar med kalkylblad, mejltrådar och manuell uppföljning av åtgärder. Den ersätter aldrig de juridiska bedömningarna, men den gör dem synliga och spårbara.
Kort sagt:
- Mjukvara stöder kontinuerlig uppdatering av personuppgiftsregister och spårbarhet, men ersätter inte det juridiska ansvaret för organisationen.
- Funktioner som automatiserad flaggning av utgångna lagringstider och riskbedömningar hjälper till att minska manuellt arbete och osäkerhet.
- Verkygen bör kunna koppla samman behandlingar, DPIA, incidenter och leverantörsavtal för att ge ett samlat och spårbart dataskyddsarbete.
- Automatisering av DSAR och incidenthantering ökar regelefterlevnaden, men systemets spårbarhet är avgörande vid inspektioner.
- Att välja rätt system kräver tydliga krav på automatisering, hosting, åtkomstkontroll och skalbarhet för att möta din organisations tillväxt och regulatoriska behov.
Innehållsförteckning
- Vad gör gdpr-mjukvara i praktiken?
- Kärnfunktioner att prioritera när ni utvärderar verktyg
- Hur mjukvara stödjer konkreta GDPR-krav
- Hur väljer ni en gdpr-mjukvara som håller i praktiken?
- Så implementerar ni verktyget utan att tappa ansvaret
- Vad Trustview visar om mjukvarans roll i praktiken
- Hur Trustview kan hjälpa er komma i gång
- Utvalda myndighets- och vägledningskällor
- Källor
Vad gör gdpr-mjukvara i praktiken?
En GDPR-mjukvara samlar de processer som annars sprids över kalkylblad, delade mappar och enskilda juristers minnen. Syftet är inte att automatisera juridiken, utan att ge struktur åt hanteringen av personuppgifter så att beslut, ändringar och bedömningar går att spåra i efterhand.
Kärnan i de flesta plattformar är ett levande register över behandlingar, ofta kallat ROPA (Records of Processing Activities). Till skillnad från ett statiskt dokument uppdateras registret kontinuerligt och sparar versionshistorik, vilket gör det möjligt att visa hur en behandling har förändrats över tid, exempelvis när ett nytt system kopplas till en process eller när ändamålet med en behandling justeras.
Runt registret byggs sedan flera arbetsflöden som tillsammans täcker det dagliga dataskyddsarbetet:
- DPIA-modul och riskspårning – konsekvensbedömningar knyts till specifika behandlingar, med möjlighet att dokumentera risknivå, åtgärder och godkännanden i samma flöde.
- DSAR-hantering – begäranden från registrerade (rätt till tillgång, radering, rättelse) tilldelas en ansvarig, tidsstämplas och följs upp mot lagstadgade svarstider.
- Incidenthantering – en avvikelse loggas med tidsstämpel så att 72-timmarsklockan enligt artikel 33 blir synlig för hela teamet, inte bara den som upptäckte händelsen.
- Leverantörsregister – personuppgiftsbiträden och underbiträden listas tillsammans med avtal, giltighetstider och riskbedömningar.
- Integrationer – kopplingar till CRM-system, HR-plattformar och molntjänster gör det möjligt att automatiskt flagga nya datakällor istället för att jaga dem manuellt.
Det som skiljer en fungerande lösning från ett digitalt kalkylblad är just kopplingen mellan dessa moduler. En incident som rör en specifik behandling ska gå att spåra tillbaka till samma post i registret, och en DPIA ska kunna länkas till den leverantör som hanterar databehandlingen. Utan den kopplingen får ni bara flera separata dokument i digital form, inte ett sammanhängande dataskyddsarbete.
Kärnfunktioner att prioritera när ni utvärderar verktyg
Marknaden för mjukvara inom governance, risk och compliance väntas växa kraftigt fram mot 2026, enligt Gartners prognoser. Det speglar att fler organisationer inser att manuell dokumentation inte skalar, särskilt inte när antalet behandlingar och leverantörer växer. Frågan är inte om ni behöver strukturerat stöd, utan vilka funktioner som faktiskt flyttar nålen för er organisation.
Prioritera funktionerna i den här ordningen när ni testar en lösning enligt privatlivspolicy och cookieprinciper:
- Automatisering för ROPA och gallring. Registret ska kunna flagga behandlingar som saknar rättslig grund eller där lagringstiden har löpt ut, snarare än att kräva manuell genomgång var sjätte månad.
- DPIA-stöd med spårbar godkännandeprocess. Varje bedömning ska ha en tydlig ägare, ett godkännandesteg och en logg över vilka ändringar som gjorts och när.
- DSAR-automation och audit-loggar. Systemet bör automatiskt räkna ner tiden till svarsfristen och spara varje åtgärd som tagits i ärendet, så att ni kan visa exakt vad som hänt om en tillsynsmyndighet frågar.
- Incident-workflows med tidsstämplar. En bra lösning skiljer på när en incident upptäcktes, när den bedömdes och när den eventuellt anmäldes, eftersom alla tre tidpunkter kan bli relevanta juridiskt.
- EU-hosting och hantering av tredjelandsöverföringar. Om leverantören lagrar data utanför EU/EES behöver ni veta vilken överföringsmekanism som används, till exempel standardavtalsklausuler eller bindande företagsbestämmelser, som är de mekanismer EU-kommissionen godkänner för sådana överföringar.
- Åtkomstkontroll, kryptering och revisionsspår. Rollbaserad åtkomst ska begränsa vem som kan se eller ändra känsliga uppgifter, och varje ändring i systemet ska logga vem som gjorde vad.
- Användbarhet, API-integration och skalbarhet. Ett verktyg som är juridiskt korrekt men praktiskt otympligt blir sällan använt konsekvent av hela organisationen.
Proffstips: Testa DSAR-flödet med ett påhittat men realistiskt scenario under demon, till exempel en kund som begär radering av uppgifter spridda över tre system. Se hur många klick och manuella steg som krävs innan ärendet är löst, inte bara om funktionen finns.
Automation är ofta det som säljer in ett verktyg, men det är spårbarheten som avgör värdet den dagen en tillsynsmyndighet eller en registrerad ifrågasätter er hantering. Ett system som automatiserar bort loggningen av beslut är faktiskt sämre än ett enklare system som dokumenterar varje steg manuellt men konsekvent.
Hur mjukvara stödjer konkreta GDPR-krav
Kopplingen mellan mjukvarans funktioner och lagtexten är det som gör investeringen försvarbar inför en styrelse eller en juridisk avdelning. Utan den kopplingen blir det bara ett administrativt verktyg. Med den blir det ett sätt att visa ansvarsskyldighet.
- Artikel 30 (register över behandling). IMY understryker att ansvarsskyldighet är en av GDPR:s grundläggande principer, och att registerförteckningar och dokumentation är centrala verktyg för att visa hur principerna efterlevs. En mjukvara som automatiskt versionshanterar registret gör den bevisbördan hanterbar även när organisationen har hundratals behandlingar.
- Artikel 5.1 e (lagringsminimering). GDPR innehåller inga fasta lagringstider. Enligt Morling Consulting måste varje organisation själv fastställa och dokumentera lagringstider utifrån ändamål och annan tillämplig lagstiftning. Mjukvara som automatiskt flaggar eller gallrar utgångna poster omsätter den principen i praktisk drift, snarare än att lämna den som en anteckning i en policy som ingen läser.
- Artikel 35 (konsekvensbedömning). DPIA-krav och EDPB:s tolkningsstöd anger när en bedömning är nödvändig och hur den bör dokumenteras, enligt IMY:s vägledning för företag. En strukturerad konsekvensbedömning i mjukvaran säkerställer att nödvändighetsbedömningen och riskreducerande åtgärder faktiskt skrivs ner, inte bara diskuteras muntligt i ett möte.
- Artikel 33 (anmälan inom 72 timmar). Klockan börjar löpa i samma stund som organisationen fått kännedom om en personuppgiftsincident. Ett system som tidsstämplar varje steg gör det möjligt att i efterhand visa exakt när upptäckten skedde och varför ett eventuellt beslut om anmälan togs eller inte togs.
- Artikel 6 (rättslig grund). Varje behandling ska knytas till en dokumenterad rättslig grund, och den grunden kan ändras över tid. Mjukvara som tvingar fram ett aktivt val och sparar historiken gör det svårare att i efterhand “glömma” varför en behandling initialt godkändes.
- Biträdesspårning och avtal. Personuppgiftsbiträden och underbiträden ska ha giltiga avtal på plats, och de avtalen förfaller. Ett register som varnar innan ett biträdesavtal löper ut förhindrar att en leverantörsrelation blir juridiskt oreglerad utan att någon märker det.
Det gemensamma för alla dessa punkter är att mjukvaran inte fattar besluten. Den tvingar fram dokumentationen av besluten som redan måste fattas enligt lag.
Hur väljer ni en gdpr-mjukvara som håller i praktiken?
En upphandling som drivs av en demo och en säljpitch missar oftast de detaljer som avgör om verktyget fungerar i vardagen. Processen bör istället börja internt, långt innan första leverantörskontakten.
- Definiera mål, omfattning och ansvar. Bestäm vem som äger projektet, vilka avdelningar som ska använda verktyget och vilket problem ni faktiskt löser, exempelvis manuell DSAR-hantering eller ett register som ingen underhåller.
- Prioritera krav i fyra kategorier. Rangordna dokumentationsstöd, automationsgrad, hosting-plats och integrationsbehov innan ni ser en enda produktdemo, så att säljpresentationer inte styr era prioriteringar.
- Ställ specifika frågor under demon. Be leverantören visa hur data exporteras vid en tillsynsförfrågan, hur revisionsspåret ser ut för en enskild ändring och hur tredjelandsöverföringar hanteras rent tekniskt.
- Identifiera rödflaggor. Var vaksam på leverantörer som inte kan visa var data lagras, som saknar rollbaserad åtkomstkontroll, eller som inte kan exportera fullständig historik utan support-ärende.
- Mät ett proof of concept mot konkreta mått. Under en testperiod, följ hur lång tid det tar att registrera en ny behandling, hur många manuella steg en DSAR kräver och om revisionsspåret verkligen fångar varje ändring.
- Säkra rätt punkter i avtalet. Kontrollera datalagringsplats, exportmöjligheter vid uppsägning, svarstider för support vid en pågående incident och vem som äger data om samarbetet upphör.
| Utvärderingskriterium | Vad ni bör kräva | Varför det spelar roll |
|---|---|---|
| Automation | Flaggar utgångna lagringstider och saknad rättslig grund | Minskar manuell uppföljning och missade deadlines |
| EU-hosting | Tydlig dokumentation av lagringsplats och överföringsmekanism | Krävs för att bedöma tredjelandsrisk enligt gällande regler |
| Åtkomstkontroll | Rollbaserad behörighet och fullständig loggning | Begränsar intern risk och stärker revisionsspåret |
| Rapportering | Exportbara rapporter anpassade för tillsynsmyndighet | Sparar tid vid en faktisk granskning |
| Skalbarhet | Stöd för fler regelverk och växande datamängd | Undviker byte av system när organisationen växer |
Ett dataskyddsombud bör vara delaktig redan i kravställningen, inte bara vid slutgodkännandet, eftersom det är denna roll som ska leva med verktyget dagligen.
Så implementerar ni verktyget utan att tappa ansvaret
Att köpa en mjukvara löser ingenting i sig. Implementeringen avgör om verktyget blir ett levande arbetsredskap eller ett dyrt kalkylblad med extra knappar.
Rollfördelningen måste vara klar innan systemet konfigureras. Dataskyddsombudet äger den juridiska tolkningen, processägarna i respektive avdelning ansvarar för att deras behandlingar registreras korrekt, en teknikansvarig hanterar integrationer och åtkomstkontroll, och interna auditorer granskar regelbundet att loggarna faktiskt speglar verkligheten.
En fungerande utrullning följer vanligtvis fyra faser:
- Kartläggning – identifiera befintliga behandlingar, leverantörer och pågående ärenden innan något flyttas in i systemet.
- Konfigurering – anpassa arbetsflöden, roller och notifieringar efter organisationens faktiska struktur, inte efter leverantörens standardmall.
- Pilot – testa systemet med en avdelning eller ett begränsat antal behandlingar innan ni skalar upp.
- Utrullning – informera hela organisationen, koppla verktyget till befintliga policyer och säkerställ att nya anställda utbildas i systemet från start.
Proffstips: Boka en intern uppföljning tre månader efter lansering, inte bara vid implementeringens slut. De flesta luckor i registret upptäcks först när verkligheten möter systemet, inte under piloten.
Verifieringen är den fas som oftast glöms bort. Interna revisioner, regelbunden logggranskning och kvartalsvis rapportering till ledningen håller systemet levande istället för att det blir en engångsinsats. Enligt Morling Consulting misslyckas praktisk implementering ofta just när ansvarsfördelning och utbildning saknas, vilket gör att tekniken felaktigt görs ansvarig istället för den processägare som faktiskt fattar besluten. Mjukvaran kan flagga, varna och dokumentera, men det är alltid en människa som avgör om en behandling är laglig.
Vad Trustview visar om mjukvarans roll i praktiken
Att bygga en plattform för compliance ger ett tydligt perspektiv på var mjukvara faktiskt gör skillnad och var den inte gör det. Det mest underskattade problemet i GDPR-arbete är sällan bristen på juridisk kunskap. Det är bristen på ett ställe där kunskapen omsätts i spårbara beslut.
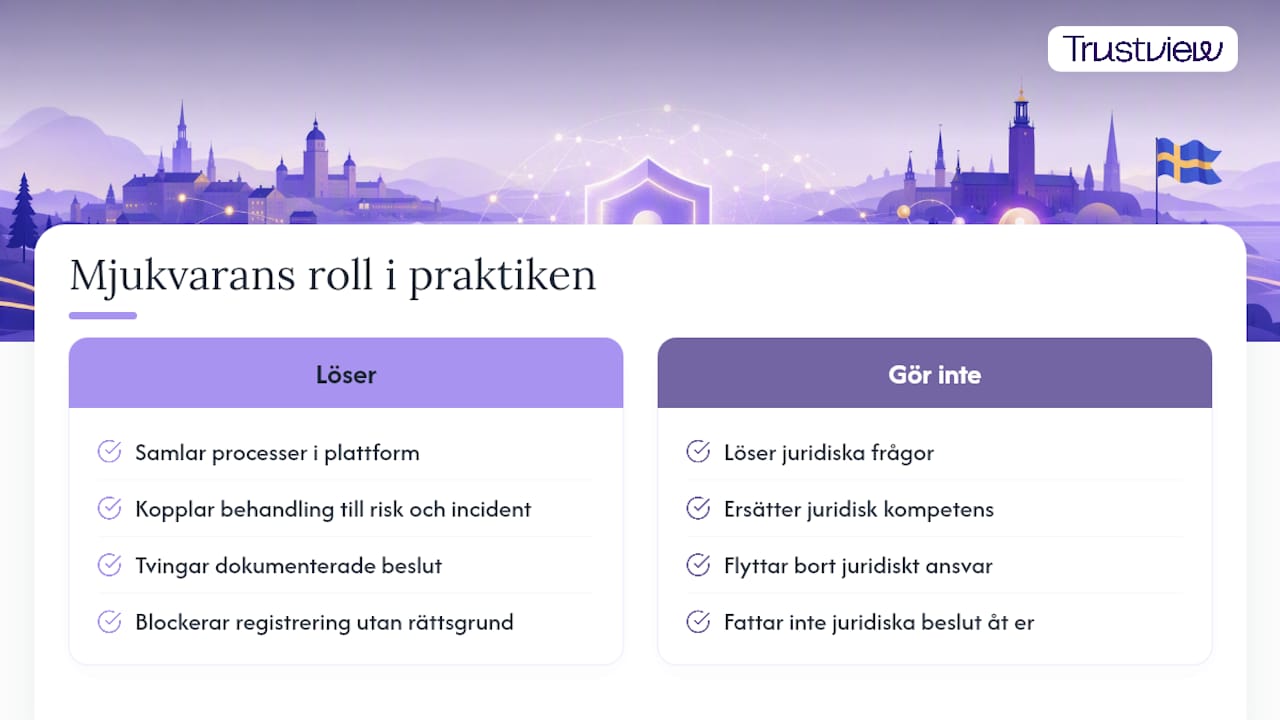
Trustview stödjer registerförteckningar, konsekvensbedömningar, incidenthantering och leverantörsspårning i samma plattform, vilket gör kopplingen mellan en behandling, dess riskbedömning och eventuella incidenter synlig utan att någon behöver leta i tre olika system. Det löser inte de juridiska frågorna, men det tvingar fram att frågorna faktiskt ställs och besvaras skriftligt.
Den vanligaste missuppfattningen är att ett bra verktyg minskar behovet av juridisk kompetens. Sanningen är motsatt: ett strukturerat system gör det tydligare exakt var den juridiska bedömningen krävs, eftersom systemet inte tillåter att en behandling registreras utan en rättslig grund eller att en DPIA lämnas ogenomförd. Ansvarsskyldigheten flyttas aldrig till mjukvaran. Den blir bara omöjlig att gömma undan.
— Jesper
Hur Trustview kan hjälpa er komma i gång
Trustview är byggt för organisationer som redan känner igen problemet: registret finns i tre olika kalkylblad, DPIA:er ligger i mejltrådar, och ingen minns riktigt vilken leverantör som har vilket avtal. Plattformen samlar ROPA, DPIA, TIA, incidenthantering och leverantörsbedömning i samma system, med automatiserade rapporter som ger realtidsöversikt över var organisationen faktiskt står i sitt dataskyddsarbete.
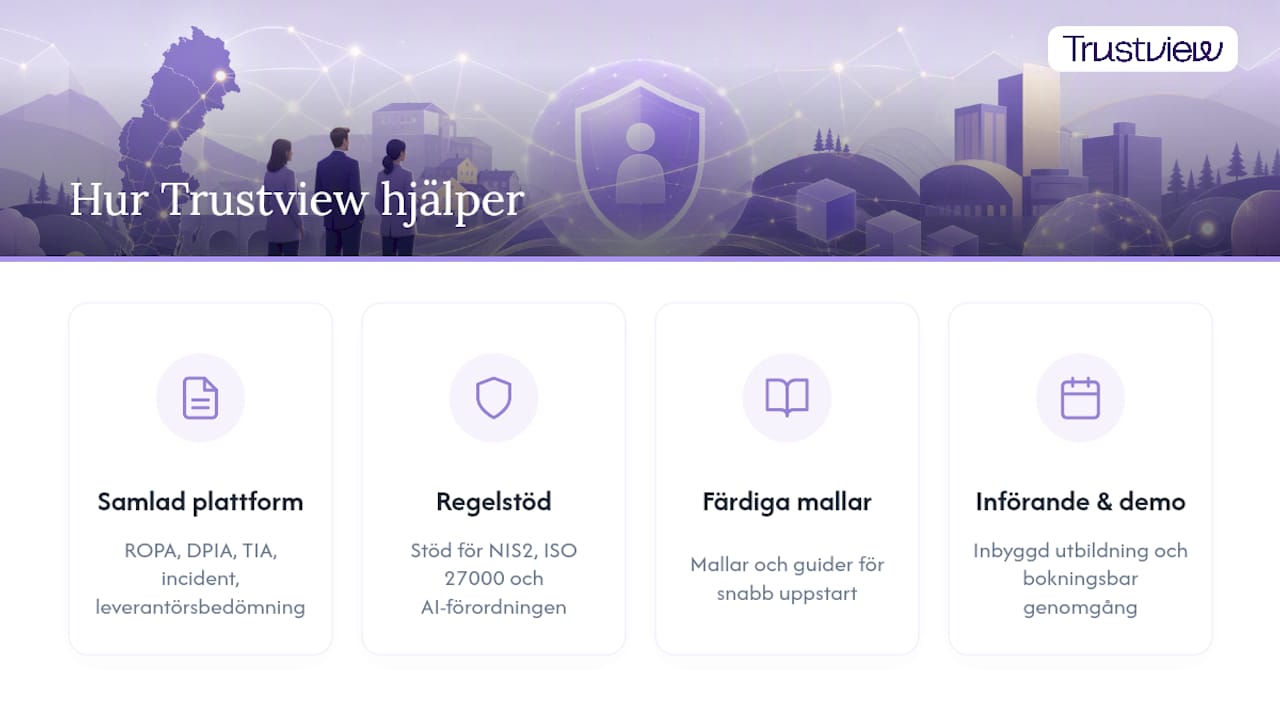
Utöver GDPR stödjer plattformen även NIS2, ISO 27000 och AI-förordningen, vilket blir relevant för organisationer som redan ser hur regelverken börjar överlappa varandra. Färdiga mallar och guider gör att ett dataskyddsombud eller en compliance manager kan komma igång utan att bygga varje process från grunden, och inbyggda utbildningsfunktioner hjälper till att förankra rutinerna hos resten av organisationen.
Om ni vill se hur ett register över behandlingar eller en konsekvensbedömning faktiskt ser ut i drift, snarare än i teorin, är nästa steg att boka en genomgång av plattformen och testa flödet mot er egen checklista för riskhantering.
Utvalda myndighets- och vägledningskällor
För fördjupning rekommenderas IMY:s vägledning om ansvarsskyldighet, IMY:s svar om lagringstider, EU-kommissionens material om standardavtalsklausuler och Thomson Reuters branschrapport om risk och compliance, som tillsammans ger både det juridiska och det marknadsmässiga perspektivet på varför strukturerat dataskyddsarbete blir allt viktigare.
Källor
- Ansvarsskyldighet — en av GDPR:s grundläggande principer | IMY
- Standard contractual clauses (SCC) — European Commission
- Gartner pressrelease on GRC investment growth
- Spara personuppgifter enligt GDPR | Morling Consulting