Ett register över behandlingsaktiviteter, ofta kallat RoPA, är det skriftliga dokument GDPR:s artikel 30 kräver för att visa hur en organisation hanterar personuppgifter. Registret ska visa ändamål, kategorier av uppgifter, mottagare och lagringstider för varje behandling. De flesta personuppgiftsansvariga och många biträden omfattas, och undantaget för organisationer med färre än 250 anställda är betydligt snävare än många tror. Om ni inte har ett komplett register är det första ni bör göra att kartlägga era pågående behandlingar.
Kort sagt:
- Det är viktigt att noggrant dokumentera varje behandling av personuppgifter, inklusive ändamål, kategorier av uppgifter och lagringstider, för att uppfylla GDPR-kraven.
- De flesta organisationer måste föra ett detaljerat register, även mindre företag, eftersom undantaget gäller endast tillfälliga behandlingar utan risk för registrerades rättigheter.
- Ett strukturerat, digitalt register underlättar snabb svar vid tillsyn, incidenter och förfrågningar samtidigt som det främjar kontinuerligt dataskyddsarbete.
- Tredjelandsöverföringar kräver specifik dokumentation av överföringsgrund, skyddsåtgärder och regelbunden utvärdering av mottagarens dataskydd.
- Effektivt dataskyddsarbete kräver tydlig ägarskap, regelbunden uppdatering och koppling till riskbedömningar, DPIA och incidenthantering för att fungera som en samlad kontroll.
Innehållsförteckning
- Vad måste ett GDPR-register över behandlingar innehålla?
- Vem måste föra registret, och gäller undantaget för mindre bolag?
- Hur bygger man registret i praktiken?
- Vem äger registret och hur hålls det uppdaterat?
- Vad kontrollerar tillsynsmyndigheten, och hur stödjer registret DPIA och registerförfrågningar?
- Praktisk implementering med Trustview och beprövade metoder
- Vilka dokumentationskrav gäller vid överföring till tredjeland?
- Hur kopplas registret till det övriga dataskyddsarbetet?
- Vilka digitala verktyg underlättar underhållet av registret?
- Vanliga fallgropar och snabba vinster i registerarbetet
- Kom igång med registerhanteringen i Trustview
- Källor
Vad måste ett GDPR-register över behandlingar innehålla?
Artikel 30 anger exakt vilka fält som krävs, och de flesta organisationer underskattar hur detaljerat registret faktiskt måste vara. Kraven skiljer sig något mellan personuppgiftsansvariga och biträden, men kärnan är densamma: registret ska gå att visa upp för Integritetsskyddsmyndigheten på begäran, i skriftlig eller elektronisk form.
Varje behandlingsaktivitet ska dokumenteras med:
- Namn och kontaktuppgifter för den personuppgiftsansvarige, eventuell företrädare och dataskyddsombudet.
- Ändamålet med behandlingen, formulerat konkret. “Lönehantering för anställda” fungerar. “Personaladministration” är för vagt för att stå emot en granskning.
- Kategorier av registrerade och personuppgifter, till exempel anställda, kunder eller leverantörskontakter, samt vilka typer av uppgifter som samlas in.
- Kategorier av mottagare, inklusive eventuella tredjelandsöverföringar och vilka skyddsåtgärder som används för dessa.
- Planerade lagringstider per kategori, eller de kriterier som avgör hur länge uppgifterna sparas.
- En allmän beskrivning av tekniska och organisatoriska säkerhetsåtgärder, som kryptering, åtkomstbegränsningar och backuprutiner.
Det exakta innehållet i artikel 30 ger inte utrymme för genvägar. Ett register som bara listar systemnamn utan ändamål och lagringstid håller inte vid en kontroll.
Vem måste föra registret, och gäller undantaget för mindre bolag?
Både personuppgiftsansvariga och biträden har registerskyldighet, men innehållet skiljer sig åt. Ett biträde ska dokumentera vilka behandlingar det utför för olika ansvarigas räkning, medan den ansvarige dokumenterar hela behandlingsflödet inklusive syfte och lagringstid.
Undantaget för organisationer med färre än 250 anställda gäller bara behandlingar som är tillfälliga, inte medför risk för de registrerades rättigheter och inte omfattar känsliga kategorier av uppgifter. I praktiken faller nästan all löpande HR-hantering, kundregistrering och marknadsföring utanför undantaget, eftersom dessa behandlingar sker regelbundet. EDPB rekommenderar att mindre organisationer för register ändå, som ett sätt att visa intern kontroll och underlätta framtida granskningar.
Hur bygger man registret i praktiken?
Att gå från noll till ett komplett register kräver en strukturerad process snarare än ett engångsprojekt. De flesta organisationer misslyckas inte på grund av bristande kunskap, utan för att arbetet aldrig får en tydlig ägare eller metod.
- Förbered en mall med de fält artikel 30 kräver, och lägg till interna kolumner för ansvarig avdelning och senaste uppdatering.
- Intervjua verksamheten avdelning för avdelning. HR, sälj, IT och ekonomi hanterar olika personuppgifter och har sällan samma bild av vad som faktiskt sker med uppgifterna.
- Dokumentera varje behandling för sig, men gruppera liknande aktiviteter (till exempel alla rekryteringsflöden) för att undvika ett register med hundratals nästan identiska rader.
- Verifiera uppgifterna mot faktiska system och avtal, inte bara mot vad respektive avdelning tror gäller.
- Publicera registret i ett sökbart format med versionshistorik, så att ändringar går att spåra över tid.
När biträden är inblandade behöver ni begära in deras egen dokumentation av behandlingen och säkerställa att biträdesavtalet reglerar vilka uppgifter de ska lämna löpande.
Proffstips: Skicka aldrig ut ett tomt Excel-ark och be avdelningarna “fylla i vad de gör med personuppgifter”. Boka istället 30 minuters intervjuer per avdelning och ställ konkreta frågor: vilka system används, vem har åtkomst, och skickas uppgifterna till någon utanför EU/EES? Det ger betydligt mer användbara svar.
Vem äger registret och hur hålls det uppdaterat?
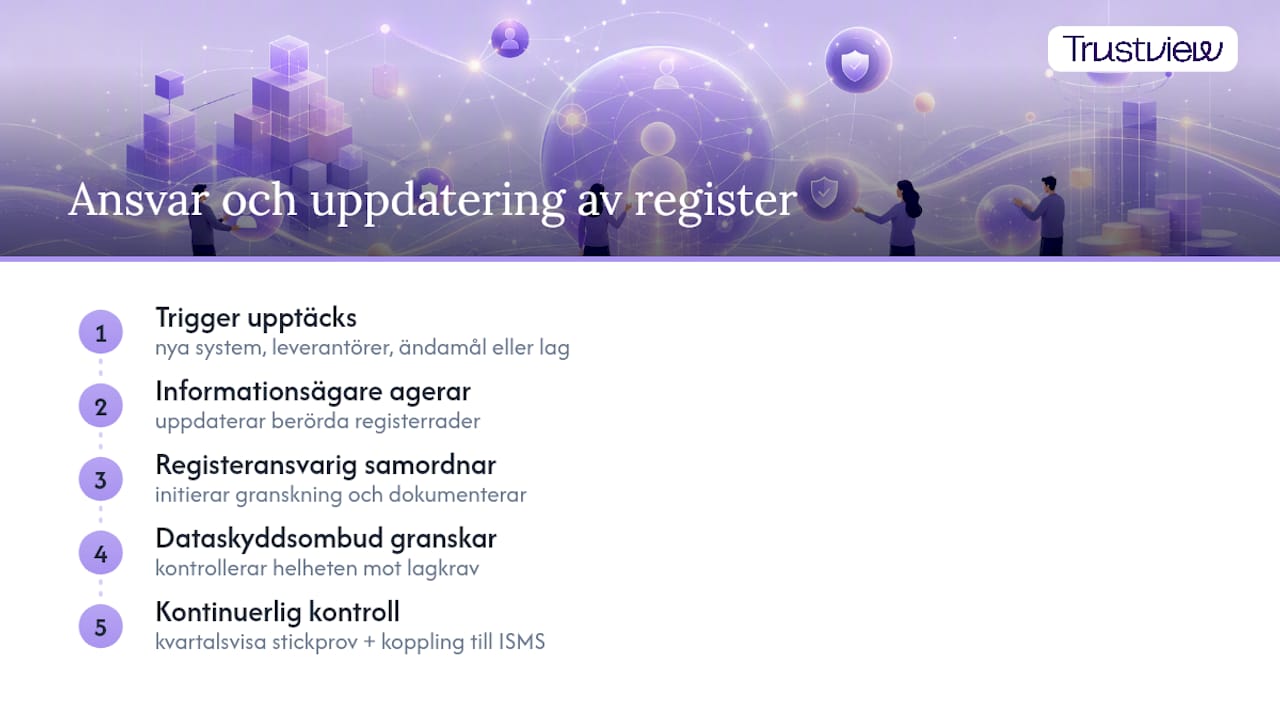
Registret behöver en tydlig ägare, annars blir det snabbt inaktuellt. I praktiken fungerar en modell med tre roller bäst: en registeransvarig som samordnar helheten, informationsägare i varje avdelning som känner till de faktiska behandlingarna, och ett dataskyddsombud som granskar helheten mot lagkravet.
Revideringen bör inte vara ett årligt engångsprojekt. Sätt triggers för uppdatering: nya system, nya leverantörer, ändrade ändamål eller ny lagstiftning ska automatiskt utlösa en granskning av berörda rader. Stickprovskontroller varje kvartal, där man jämför registret mot faktiska system och avtal, fångar upp de avvikelser som annars ligger dolda i flera år. Koppla registret till ledningssystemet för informationssäkerhet så att ändringar loggas och beslut om uppdateringar dokumenteras, precis som andra styrande dokument.
Vad kontrollerar tillsynsmyndigheten, och hur stödjer registret DPIA och registerförfrågningar?
Registret är sällan bara ett dokument som ligger i en mapp. Det är arbetsverktyget som avgör hur snabbt en organisation kan svara vid kontroll, en konsekvensbedömning eller en förfrågan från en registrerad.
- Vid tillsyn är registret ofta det första dokumentet IMY begär att se, och ett bristfälligt register gör det svårt att visa ansvarstagande innan granskningen ens kommit till sakfrågan.
- Vid DPIA fungerar registret som utgångspunkt för att identifiera vilka behandlingar som medför hög risk och därför kräver en fördjupad konsekvensbedömning.
- Vid en personuppgiftsincident avgör registret hur snabbt ni kan avgöra vilka system och kategorier av uppgifter som berörts, vilket är avgörande för att hinna anmäla inom 72 timmar.
- Vid registerförfrågningar från enskilda, till exempel begäran om utdrag eller radering, gör ett strukturerat register det möjligt att snabbt se var uppgifterna finns och vem som är mottagare.
Ett register kopplat till riskarbetet gör hela kedjan snabbare. Där ett ostrukturerat register tvingar er att leta i mejl och avtal för varje enskild fråga, ger ett väl underhållet register svaret direkt i sökningen.
Praktisk implementering med Trustview och beprövade metoder
Att hålla registret aktuellt manuellt i kalkylblad blir snabbt ohållbart när organisationen växer eller antalet system ökar. Det finns digitala verktyg som samlar registerarbetet, konsekvensbedömningar och riskloggning på samma plats, vilket gör det enklare att koppla en behandling direkt till dess DPIA, ansvarig person och senaste revisionstillfälle.
Det finns plattformar med färdiga mallar för de fält artikel 30 kräver, med funktioner för ansvarsfördelning per avdelning och revisionsloggar som visar vem som ändrat vad och när. Det gör registret till ett levande styrdokument snarare än ett dokument som glöms bort efter första ifyllnaden. Vill ni se hur fälten struktureras i praktiken finns en genomgång av registrets obligatoriska innehåll och en praktisk guide till hur registret byggs steg för steg.
Vilka dokumentationskrav gäller vid överföring till tredjeland?
Överföringar till länder utanför EU/EES kräver egen dokumentation utöver de grundläggande fälten i registret. Det räcker inte att skriva “USA” som mottagarland. Registret ska ange vilken överföringsgrund som används, exempelvis standardavtalsklausuler, ett beslut om adekvat skyddsnivå eller en bindande företagspolicy.
Om standardavtalsklausuler används bör ni dokumentera att en överföringskonsekvensbedömning (Transfer Impact Assessment) genomförts, särskilt efter Schrems II-domen som skärpte kraven på att bedöma mottagarlandets lagstiftning och myndigheters tillgång till uppgifter. Bedömningen ska visa vilka kompletterande skyddsåtgärder som vidtagits, till exempel kryptering där mottagaren saknar nyckel, eller pseudonymisering innan data lämnar EU/EES.
Registret bör också ange om mottagaren är ett moderbolag, en molntjänstleverantör eller ett fristående biträde, eftersom kraven på avtal och skyddsåtgärder skiljer sig åt. En vanlig brist är att organisationer dokumenterar själva överföringen men glömmer att uppdatera registret när en leverantör byter underleverantör i ett annat land. Det är en av de vanligaste anledningarna till att tredjelandsöverföringar hamnar i fokus vid tillsyn.
Praktiskt innebär detta att varje rad i registret som rör tredjelandsöverföring behöver en egen länk till avtalsdokumentation och en daterad bedömning. Utan den kopplingen blir det svårt att visa att organisationen faktiskt utvärderat risken, snarare än bara antagit att standardavtalsklausuler räcker.
Hur kopplas registret till det övriga dataskyddsarbetet?
Registret fungerar sämst som ett isolerat dokument. Dess verkliga värde uppstår när det blir navet som andra delar av dataskyddsarbetet utgår från. Riskbedömningar, leverantörsgranskningar och incidenthantering bör alla referera tillbaka till samma rader i registret, inte till separata listor som lever sitt eget liv.
Ett praktiskt sätt att göra kopplingen konkret är att låta varje leverantörsbedömning peka mot den behandling i registret den avser. Då syns det direkt om en leverantör hanterar känsliga kategorier av uppgifter, vilket i sin tur ska trigga en riskbaserad bedömning av om ytterligare skyddsåtgärder behövs. På samma sätt bör en DPIA alltid innehålla en hänvisning till vilken rad i registret den utvärderar, så att ändringar i behandlingen automatiskt flaggar att bedömningen behöver ses över.
Incidenthanteringen drar också nytta av kopplingen. När en avvikelse upptäcks, är det registret som snabbast visar vilka kategorier av uppgifter, mottagare och lagringstider som är relevanta för att bedöma allvaret och avgöra om anmälan till tillsynsmyndigheten krävs.
Många organisationer bygger dataskyddsarbetet i separata dokument för register, riskanalys och leverantörsuppföljning. Resultatet blir tre sanningar som sällan stämmer med varandra. Ett sammanhållet system, där registret är utgångspunkten för varje annan bedömning, gör det istället möjligt att se hela riskbilden för en behandling på en gång, snarare än att pussla ihop information från flera håll varje gång en fråga uppstår.
Vilka digitala verktyg underlättar underhållet av registret?
Kalkylblad fungerar för en handfull behandlingar, men blir snabbt ohanterliga när organisationen växer förbi femtio eller hundra rader, särskilt om flera avdelningar ska uppdatera samma dokument parallellt. Vanliga problem är dubbletter, föråldrade uppgifter och total avsaknad av spårbarhet för vem som ändrat vad.
Digitala plattformar för compliance löser flera av dessa problem samtidigt genom att koppla registret till andra delar av dataskyddsarbetet. Funktioner värda att leta efter inkluderar:
- Rollbaserad åtkomst så att varje avdelning bara redigerar sina egna rader, medan dataskyddsombudet ser helheten.
- Automatiska revisionsloggar som visar exakt vilka ändringar som gjorts, av vem och när, vilket är precis det tillsynsmyndigheter frågar efter vid kontroll.
- Koppling till DPIA och riskregister så att en ändring i en behandling automatiskt flaggar om en konsekvensbedömning behöver uppdateras.
- Påminnelser och revideringsintervaller som förhindrar att register blir liggande orörda i flera år.
- Exportfunktioner som gör det möjligt att snabbt ta fram registret i ett format tillsynsmyndigheten kan granska.
Oavsett vilket system ni väljer är principen densamma: registret ska vara enklare att uppdatera än att låta förfalla. Ett verktyg som gör uppdateringen till en tvåminutersuppgift för avdelningen, snarare än ett formulär ingen orkar fylla i, är det som avgör om registret faktiskt hålls aktuellt över tid.
Vanliga fallgropar och snabba vinster i registerarbetet
Det vanligaste misstaget är att bygga registret en gång och sedan aldrig röra det igen. Nästan lika vanligt är vaga ändamålsformuleringar som inte håller vid en granskning, och att glömma dokumentera tredjelandsöverföringar helt.
Den snabbaste vinsten är att sätta en enda ägare per avdelning som ansvarar för att flagga ändringar. Det kostar nästan ingenting och fångar upp de flesta avvikelser innan de blir ett problem vid nästa kontroll. Prioritera detta högt: ett register som faktiskt stämmer med verkligheten är den bästa försäkringen ni har mot både sanktioner och interna missförstånd.
— Jesper
Kom igång med registerhanteringen i Trustview
Det finns alternativ till att sköta registerarbetet i lösa kalkylblad och delade dokument som ingen riktigt äger. Istället för att jaga avdelningar via mejl varje gång registret ska uppdateras, kan plattformar samla mallar, ansvarsfördelning och revisionsloggar på samma ställe, kopplat till DPIA:er och leverantörsbedömningar.
Det gör det möjligt att se direkt vilken behandling som saknar en aktuell riskbedömning, eller vilken avdelning som inte uppdaterat sina rader på länge. Vill ni se hur ett strukturerat arbetssätt kring compliance kan se ut i praktiken finns en genomgång av vad compliance faktiskt innebär för svenska organisationer, eller boka en genomgång av hur Trustview kan sättas upp för er egen verksamhet och era befintliga behandlingar.