En DPIA, konsekvensbedömning avseende dataskydd, är en systematisk process för att identifiera och minska risker för individers rättigheter när en behandling av personuppgifter sannolikt innebär hög risk. GDPR kräver den i specifika situationer, inte vid all behandling. Artikeln går igenom screening, hur du beskriver behandlingen, bedömer nödvändighet, identifierar risker och väljer skyddsåtgärder, och vem i organisationen som ansvarar för vad.
Kort sagt:
- En DPIA krävs vid behandlingar som sannolikt innebär hög risk för de registrerades rättigheter, till exempel vid omfattande profilering eller behandlingen av känsliga data.
- Tidig integrering av dataskyddsprinciper under utvecklingsfasen kan minska kostnader och behov av kostsamma ändringar senare.
- En DPIA ska systematiskt beskriva behandlingen, bedöma nödvändighet, identifiera risker och dokumentera specifika åtgärder med ansvar och tidsramar.
- Risken för de registrerade, inte organisationen, är det centrala i riskanalysen, och skyddsåtgärder måste kopplas tydligt till identifierade risker.
- Ansvarsfördelningen bör tydliggöras, med verksamhetsansvarig som beslutsfattare, DPO som rådgivare, och tekniska team som genomförare och kontrollanter.
Innehållsförteckning
- Vad är en DPIA och varför behöver din organisation göra en?
- När krävs en DPIA enligt GDPR?
- Så genomför du en DPIA i praktiken: steg för steg
- Bedöma nödvändighet och proportionalitet i praktiken
- Identifiera risker och välja rätt skyddsåtgärder
- Roller och ansvar i DPIA-processen
- När behöver du konsultera tillsynsmyndigheten?
- DPIA som en levande process, inte ett engångsdokument
- Praktisk checklista för DPIA-arbetet
- Vanliga fallgropar i DPIA-arbetet
- Så kan en plattform stödja ert DPIA-arbete
- Källor
Vad är en DPIA och varför behöver din organisation göra en?
En DPIA är inte pappersarbete för sakens skull. Det är ett verktyg som tvingar fram en systematisk analys av hur en behandling påverkar de registrerades rättigheter innan behandlingen sätts i drift, inte efteråt när skadan redan skett. ICO beskriver DPIA som ett sätt att systematiskt analysera, identifiera och minimera dataskyddsrisker, samtidigt som den fungerar som bevis på ansvarstagande gentemot tillsynsmyndigheter och andra intressenter.
Det är den sistnämnda funktionen som ofta glöms bort. En DPIA är inte bara ett internt riskverktyg. Den är dokumentation du kan lägga fram om en tillsynsmyndighet ställer frågor, eller om en kund eller partner vill veta hur du hanterar deras uppgifter. Ansvarighetsprincipen i GDPR kräver att du kan visa efterlevnad, inte bara påstå den, och en väl genomförd DPIA är ett av de starkaste bevisen du kan ha.
Många blandar ihop DPIA med registerförteckningen (artikel 30). Skillnaden är enkel men viktig:
- Registerförteckningen listar vilka behandlingar som pågår, vilka uppgifter som hanteras och varför.
- DPIA:n går djupare för specifika behandlingar med hög risk och analyserar konsekvenser, nödvändighet och åtgärder.
- Registerförteckningen är statisk dokumentation. DPIA:n är en beslutsprocess som ska påverka hur systemet eller projektet faktiskt byggs.
Kopplingen till “privacy by design” är central här. En DPIA som görs efter att systemet redan är byggt har begränsat värde, eftersom de dyraste och svåraste ändringarna redan är låsta. Data Protection Commission i Irland pekar på att tidig integrering av dataskyddsprinciper minskar både kostnader och driftstörningar jämfört med att åtgärda problem i efterhand.
Proffstips: Boka in DPIA-arbetet som en obligatorisk milstolpe i projektmodellen, inte som en fristående compliance-uppgift som körs parallellt. Då fångar du risker medan designbeslut fortfarande går att ändra billigt.
När krävs en DPIA enligt GDPR?
EU-kommissionen är tydlig med kriteriet: en DPIA krävs när behandlingen sannolikt medför hög risk för de registrerades rättigheter och friheter. Frågan är förstås hur du avgör vad som räknas som “hög risk” innan du gjort bedömningen som ska visa just det.
GDPR och Artikel 29-gruppens vägledning (som EDPB byggt vidare på) pekar ut ett antal kriterier som var för sig, eller i kombination, ofta innebär att en DPIA krävs:
- Systematisk och omfattande profilering som leder till beslut med rättsliga eller liknande betydande effekter för individen, till exempel automatiserade kreditbeslut eller anställningsscreening.
- Storskalig behandling av känsliga uppgifter, som hälsodata, biometri eller uppgifter om lagöverträdelser, särskilt när volymen eller geografiska spridningen är omfattande.
- Systematisk övervakning av allmänt tillgängliga platser, exempelvis kameraövervakning i en galleria eller sensorbaserad spårning i en stadskärna.
- Matchning eller sammanslagning av dataset från olika källor på ett sätt som går utöver vad den registrerade rimligen kunde förvänta sig.
- Behandling av uppgifter om sårbara individer, till exempel barn, patienter eller anställda i en beroendeställning gentemot arbetsgivaren.
- Ny teknik i kombination med personuppgifter, som AI-driven analys, ansiktsigenkänning eller uppkopplade enheter (IoT) som samlar in beteendedata.
I praktiken ser det ofta ut så här: ett bolag inför ett nytt HR-system med inbyggd analysfunktion som rankar medarbetares prestation baserat på aktivitetsdata. Det är systematisk profilering med potentiellt betydande effekt för anställda, ett typexempel som utlöser DPIA-krav. Ett annat exempel är en detaljhandelskedja som installerar kameror med analysfunktion för att räkna besökare och känna igen återkommande kunder. Det är systematisk övervakning av en allmänt tillgänglig yta.
EDPS rekommenderar att kontrollanter använder öppna listor över behandlingstyper som normalt kräver DPIA för att snabba upp screeningen, snarare än att göra en fullständig juridisk analys varje gång. De flesta nationella tillsynsmyndigheter, som den nederländska Autoriteit Persoonsgegevens, publicerar egna listor anpassade efter sitt lands praxis. Kontrollera alltid din nationella myndighets vägledning parallellt med EU-nivåns kriterier, eftersom listorna kan skilja sig något åt mellan länder.
Så genomför du en DPIA i praktiken: steg för steg
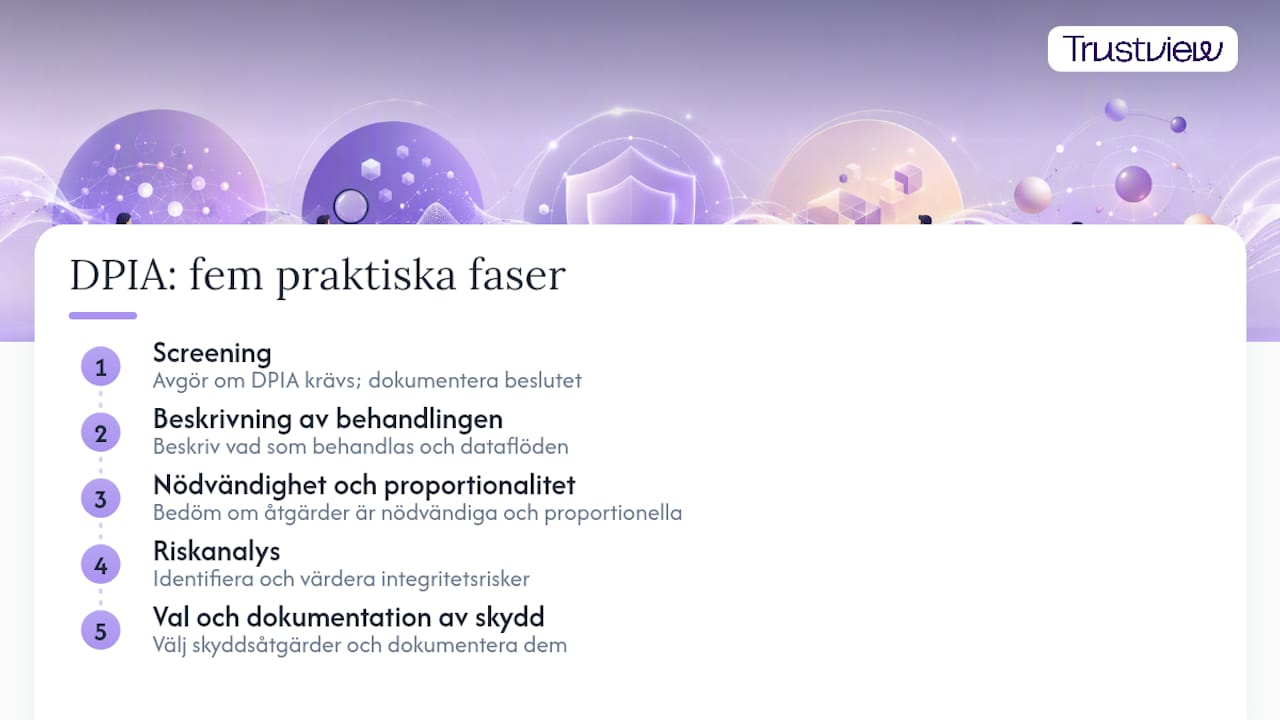
En DPIA-process går i huvudsak igenom fem faser. Ordningen spelar roll: hoppar du över screeningen och går rakt på riskanalysen missar du ofta att dokumentera varför bedömningen gjordes, vilket är precis det en tillsynsmyndighet frågar efter först.
1. Screening: avgör om DPIA behövs
Innan du sätter igång en fullständig DPIA gör du en snabb screening mot GDPR:s kriterier och din nationella myndighets lista. Screeningen ska alltid dokumenteras, oavsett resultat. Om slutsatsen blir att ingen DPIA behövs vill du kunna visa varför du kom fram till det, inte bara att du kom fram till det.
2. Beskriv behandlingen och kartlägg dataflödet
Nästa steg är att beskriva behandlingen konkret: vilka uppgifter samlas in, från vem, i vilket syfte, var lagras de, vem har åtkomst och hur länge sparas de. En datakarta som visar flödet från insamling till radering gör det lättare att upptäcka svaga punkter, till exempel onödiga kopior av data hos en underleverantör som ingen längre använder aktivt.
3. Bedöm nödvändighet och proportionalitet
Här ställer du frågan om behandlingen faktiskt krävs för att uppnå ändamålet, och om det finns mindre ingripande sätt att nå samma mål. EDPS beskriver detta som en av de fyra obligatoriska beståndsdelarna i en DPIA, tillsammans med beskrivningen av behandlingen, riskbedömningen och åtgärderna.
4. Genomför riskanalysen
Identifiera vilka risker behandlingen medför för de registrerade, inte för organisationen. Det är en vanlig missuppfattning: DPIA:n handlar om risk för individen, inte om affärsrisk eller ryktesrisk för bolaget, även om de ofta hänger ihop. Bedöm varje risk utifrån sannolikhet och allvarlighetsgrad, och prioritera därefter.
5. Välj och dokumentera skyddsåtgärder
Sista steget är att koppla konkreta åtgärder till varje identifierad risk, och att dokumentera vem som ansvarar för att genomföra dem och till när.
En arbetsduglig DPIA-rapport innehåller normalt:
- En kort riskmatris som visar sannolikhet mot påverkan för varje identifierad risk.
- Tydligt namngivet ansvar för varje åtgärd, inte bara “IT-avdelningen” som vag mottagare.
- En tidsram för när åtgärden ska vara implementerad och när den ska följas upp.
- En sammanfattande slutsats om huruvida kvarstående risk är acceptabel eller kräver vidare eskalering.
Det här formatet gör dokumentet användbart även i revisions- och styrningssammanhang, inte bara som en engångsövning inför en lansering. En praktisk steg-för-steg-guide kan hjälpa dig strukturera arbetet så att varje fas dokumenteras konsekvent, vilket sparar tid nästa gång en liknande behandling ska bedömas.
Bedöma nödvändighet och proportionalitet i praktiken
Nödvändighets- och proportionalitetsbedömningen är den del av DPIA:n som lättast blir en formalitet i stället för en genomtänkt analys. Gör den grundligt, för den är också den del en tillsynsmyndighet oftast gräver djupast i vid en granskning.
Ställ dig själv dessa frågor för varje behandling:
- Är exakt de uppgifter ni samlar in nödvändiga för ändamålet, eller samlar ni in mer “för säkerhets skull”?
- Finns det ett mindre ingripande sätt att uppnå samma resultat, till exempel aggregerad data i stället för individnivå?
- Är lagringstiden tidsbegränsad och kopplad till ett faktiskt behov, eller sparas uppgifterna på obestämd tid?
- Har ni identifierat rätt rättslig grund, och håller den grunden för hela behandlingens livscykel, inte bara startskedet?
- Står den nytta behandlingen ger i rimlig proportion till risken för den registrerade?
Beslut om rättslig grund måste dokumenteras skriftligt, med motivering, inte bara som en bock i en ruta i ett formulär. Det gäller särskilt när ni väljer berättigat intresse som grund, eftersom den kräver en avvägning som ska kunna redovisas i efterhand. Om ni sparar personuppgifter kopplade till anställda är kraven på tydlig lagringstid extra viktiga: en genomgång av lagringstider inom HR visar hur ni kan sätta gränser som håller vid en granskning.
Proportionalitet visas bäst genom konkreta jämförelser i själva DPIA-dokumentet: beskriv det alternativ ni valde bort och varför det ansågs mer ingripande eller mindre effektivt. Den jämförelsen är ofta det som övertygar en tillsynsmyndighet om att bedömningen är seriös, snarare än en efterhandskonstruktion.
Identifiera risker och välja rätt skyddsåtgärder
Riskerna i en DPIA delar sig i regel in i några återkommande kategorier, och varje kategori kräver sin egen typ av motåtgärd.
De vanligaste riskkategorierna är:
- Sekretessrisk: obehöriga får tillgång till uppgifter, till exempel genom svag åtkomstkontroll eller ett dataläckage.
- Integritetsrisk: uppgifter ändras eller korrumperas utan att det upptäcks, vilket kan leda till felaktiga beslut om individen.
- Ändamålsglidning: uppgifter som samlats in för ett syfte används successivt till något annat, ofta utan att någon fattat ett medvetet beslut om det.
- Tillgänglighetsrisk: uppgifter blir otillgängliga vid rätt tillfälle, till exempel vid ett systemfel som hindrar en patient från att få rätt vårdinformation.
Tekniska åtgärder som matchar dessa risker inkluderar kryptering av data både vid lagring och överföring, pseudonymisering så att uppgifter inte direkt kan kopplas till en individ utan extra information, samt granulära åtkomstkontroller som säkerställer att endast de som behöver uppgifterna för sitt arbete faktiskt kan nå dem. Hur ett gränssnitt är utformat påverkar också säkerheten i praktiken; genomtänkt UI-design kan minska risken för att användare av misstag exponerar känslig information eller kringgår säkerhetsspärrar.
Organisatoriska åtgärder är minst lika viktiga som de tekniska, och glöms ofta bort i tekniktunga bedömningar:
- Tydliga rutiner för hur en åtkomstbegäran eller ett dataintrång ska hanteras internt.
- Rollbeskrivningar som klargör vem som får godkänna nya behandlingar av personuppgifter.
- Regelbunden kontroll av underleverantörer som hanterar era uppgifter, inklusive granskning av deras egna säkerhetsrutiner.
Proffstips: Undvik att lista generella åtgärder som “vi krypterar data” utan att specificera vilken risk åtgärden faktiskt adresserar. En tillsynsmyndighet vill se en tydlig koppling mellan identifierad risk och vald motåtgärd, inte en checklista över säkerhetsbuzzord.
Roller och ansvar i DPIA-processen
En DPIA misslyckas ofta inte på grund av bristande metodik, utan för att ingen riktigt äger processen. Ansvarsfördelningen behöver vara tydlig från start.
- Verksamhetsansvarig (personuppgiftsansvarig) har det yttersta ansvaret för beslutet om behandlingen ska genomföras, och för att godkänna den slutliga riskbedömningen och åtgärdsplanen.
- Dataskyddsombudet (DPO) ger råd under hela processen och granskar att bedömningen är metodiskt korrekt, men fattar inte själva beslutet. Rollens rådgivande karaktär är central: DPO:n ska kunna ifrågasätta bedömningen utan att vara den som till slut godkänner risken.
- IT- och säkerhetsteamet ansvarar för att bedöma tekniska risker realistiskt och för att implementera de tekniska skyddsåtgärder som DPIA:n pekar ut.
- Jurister bidrar särskilt vid frågor om rättslig grund, avtal med underleverantörer och tolkning av gränsfall i lagstiftningen.
Externa experter bör kopplas in när behandlingen involverar ny teknik som organisationen saknar intern kompetens om, exempelvis avancerad AI-analys, eller när riskbilden är så komplex att en second opinion är motiverad innan ett beslut med stor påverkan fattas. Rollen som DPO i sig kräver särskild kompetens och oberoende ställning; en genomgång av dataskyddsombudets ansvar beskriver var gränserna för rollen går i praktiken.
När behöver du konsultera tillsynsmyndigheten?
Om DPIA:n visar att kvarstående risk förblir hög trots de åtgärder ni identifierat, alltså risken minskar inte tillräckligt oavsett vilka rimliga åtgärder som vidtas, kräver GDPR att ni genomför en så kallad förhandskonsultation (prior consultation) med tillsynsmyndigheten innan behandlingen påbörjas. EU-kommissionen är tydlig med att detta är ett krav, inte ett valfritt steg, när risken faktiskt kvarstår på hög nivå.
Förberedelsen inför en sådan förfrågan följer i praktiken tre steg:
- Sammanställ den fullständiga DPIA:n, inklusive beskrivningen av behandlingen, riskbedömningen och de åtgärder som redan vidtagits.
- Formulera tydligt vilken specifik risk som kvarstår trots åtgärderna, och varför ni bedömer att den inte går att mildra ytterligare internt.
- Skicka in materialet till er nationella tillsynsmyndighet och räkna med handläggningstid innan behandlingen får sättas i drift, eftersom myndigheten har rätt att invänta svar innan ni går vidare.
DPIA som en levande process, inte ett engångsdokument
En DPIA som skrivs en gång och sedan läggs i en byrålåda tappar sitt värde snabbt. ICO understryker att bedömningen måste uppdateras när behandlingen eller riskbilden förändras för att fortsätta vara relevant.
Revidering behövs typiskt vid:
- Förändringar i vilka uppgifter som behandlas, eller i syftet med behandlingen.
- Införande av ny teknik som ersätter eller kompletterar det ursprungliga systemet.
- En säkerhetsincident som visar att en tidigare bedömd risk faktiskt materialiserades.
Bästa praxis är att koppla DPIA-översynen till er befintliga process för förändringshantering, så att ingen kan lansera en väsentlig ändring utan att någon frågar om DPIA:n behöver uppdateras. Samma koppling bör finnas mot incidenthanteringen: om en personuppgiftsincident inträffar bör den automatiskt trigga en genomgång av om den underliggande DPIA:n fortfarande stämmer.
Praktisk checklista för DPIA-arbetet
Med processen och rollerna på plats återstår att göra arbetet repeterbart, så att varje ny behandling inte kräver att ni uppfinner metodiken på nytt.
En grundläggande checklista att arbeta efter:
- Genomför screening mot GDPR-kriterierna och er nationella myndighets lista, och dokumentera resultatet oavsett utfall.
- Bygg en datakarta som visar hela flödet, från insamling till radering.
- Ta fram en riskmatris som rangordnar risker efter sannolikhet och påverkan.
- Koppla en konkret åtgärdsplan till varje identifierad risk, med namngivet ansvar och deadline.
- Fastställ vem som formellt godkänner den slutliga bedömningen innan behandlingen sätts i drift.
Dokumentationen bör alltid vara spårbar: spara versioner av DPIA:n så att ni kan visa hur bedömningen utvecklats över tid, inte bara det senaste utkastet. En komplett guide till konsekvensbedömning enligt GDPR samlar färdiga mallar för varje steg i checklistan ovan.
Proffstips: Spara alltid den ursprungliga screeningen även när slutsatsen blir att ingen fullständig DPIA behövs. Det dokumentet är ofta det första en tillsynsmyndighet frågar efter, långt innan de frågar om själva bedömningen.
Vanliga fallgropar i DPIA-arbetet
Det vanligaste misstaget är att göra DPIA:n för sent, efter att systemet redan är byggt, vilket reducerar den till ett dokumentationsprojekt snarare än ett verktyg för faktiska designbeslut. Det näst vanligaste är att ingen enskild person äger uppföljningen, vilket gör att en i övrigt bra bedömning aldrig uppdateras när behandlingen förändras.
Ägarskap skapas bäst genom att koppla varje åtgärdspunkt till en namngiven person och ett datum, snarare än till en avdelning i allmänhet. Återkommande uppföljning, kopplad till förändringshantering och incidentrapportering, är det som avgör om DPIA:n förblir ett levande styrdokument eller blir ännu en pärm i arkivet.
— Jesper
Så kan en plattform stödja ert DPIA-arbete
En specialiserad plattform kan hjälpa organisationer att sluta bygga DPIA-processen från grunden i Word-dokument varje gång en ny behandling dyker upp. En sådan plattform erbjuder arbetsflöden som automatiskt kopplar screening, riskbedömning och åtgärdsplan till rätt ansvarig person.
En sådan plattform kan samla konsekvensbedömningar (DPIA och TIA) tillsammans med registerförteckning, incidentloggning och leverantörsbedömningar på ett ställe, vilket kan underlätta helhetsbilden av efterlevnaden. Möjligheter kan finnas att delegera ansvar direkt i verktyget, sätta deadlines för åtgärder och få översikt över processens status, kopplat till regelverk som GDPR, NIS2 och ISO 27000.
Om er organisation just nu hanterar DPIA-arbetet i separata dokument utan spårbarhet är det läge att se hur en strukturerad process kan se ut. Läs den kompletta guiden till konsekvensbedömning enligt GDPR för att se hur Trustview kan förenkla nästa steg i ert arbete.
Källor
De viktigaste källorna för att fördjupa er i DPIA-kraven är i första hand officiella EU- och myndighetskällor, inte tolkningar från tredje part.
- Data protection impact assessment (DPIA) | EDPS
- What is a DPIA? | ICO
- Data Protection Impact Assessments | Data Protection Commission (Ireland)
This article is general information, not a substitute for advice from a qualified lawyer. Consult a qualified legal professional about your own circumstances before acting on anything here.