En GDPR-riskbedömning är en löpande, dokumenterad process som identifierar risker för individers rättigheter och friheter i din behandling av personuppgifter. En formell konsekvensbedömning, DPIA, krävs specifikt när behandlingen sannolikt leder till hög risk enligt artikel 35 i GDPR. En screening avgör om det kravet gäller din behandling, och kvarstår hög risk efter åtgärder måste du samråda med Integritetsskyddsmyndigheten innan behandlingen påbörjas.
Kort sagt:
- En DPIA krävs endast vid behandlingar som sannolikt innebär hög risk för individers rättigheter, ofta vid storskalig profilering eller känsliga uppgifter.
- En enkel riskbedömning kan göras kontinuerligt för all behandling, men en DPIA kräver dokumenterad metodik och ofta samråd med IMY.
- Riskvärdet beräknas genom sannolikhet gånger allvarlighet, där hög risk kräver ytterligare åtgärder eller samråd innan behandlingen kan starta.
- Dokumentationen ska innehålla behandlingens syfte, identifierade hot, vidtagna skyddsåtgärder och kvarstående risk, med tydlig ansvarsfördelning.
- Automatiserade verktyg och DPIA-mallar förenklar arbetet och hjälper till att visa efterlevnad i enlighet med GDPR och IMY:s krav.
Innehållsförteckning
- Skillnaden mellan generell GDPR-riskbedömning och formell DPIA
- Steg för att genomföra en GDPR-riskbedömning
- En enkel metod för att skatta risk: sannolikhet gånger allvarlighet
- Dokumentation, ansvar och DPO:s roll
- Förhandssamråd med IMY: när och hur
- Praktiskt exempel och kontrollista
- Praktiskt stöd från Trustview i riskbedömningsarbetet
- Vanliga fallgropar i riskbedömningsarbetet
- Kom igång med strukturerade GDPR-riskbedömningar
- Källor
- Vanliga frågor
Skillnaden mellan generell GDPR-riskbedömning och formell DPIA
En generell riskbedömning är något du gör kontinuerligt, för i princip all behandling av personuppgifter. Den kartlägger risker, värderar dem och föreslår åtgärder utan att formatet är lagreglerat. En DPIA är en specifik, lagstadgad process som krävs enligt artikel 35 när en typ av behandling sannolikt medför hög risk för fysiska personers rättigheter och friheter.
”Typ av behandling” syftar inte på ett enskilt system utan på behandlingens karaktär: storskalig övervakning, systematisk profilering, behandling av känsliga uppgifter i stor skala eller automatiserat beslutsfattande med rättsverkan är typexempel som utlöser kravet. En bedömning av en enskild kundregistrering kräver sällan en DPIA, medan införandet av ett ansiktsigenkänningssystem för hela personalstyrkan nästan alltid gör det.
Skillnaden spelar roll i praktiken:
- En generell riskbedömning kan skötas löpande av verksamheten själv, ofta som en del av den vanliga registerförteckningen.
- En DPIA kräver dokumenterad metodik, rättslig analys och i vissa fall samråd med tillsynsmyndigheten.
- Att felaktigt hoppa över en DPIA när kraven är uppfyllda är en brist mot ansvarsskyldighetsprincipen, inte bara en administrativ miss.
- Att göra en DPIA i onödan kostar tid utan att stärka skyddet för de registrerade.
Gränsdragningen avgör alltså både arbetsbördan och den juridiska risken om Integritetsskyddsmyndigheten (IMY) senare granskar er dokumentation.
Steg för att genomföra en GDPR-riskbedömning
En DPIA följer en logisk kedja från beskrivning till beslut. IMY:s praktiska guide rekommenderar tio delsteg, men de kan grupperas i fyra faser som passar de flesta organisationer.
- Screening och arbetsgrupp. Avgör om behandlingen kräver full DPIA genom att pröva den mot artikel 35:s kriterier. Sätt samman en arbetsgrupp med dataskyddsombud, systemägare och vid behov IT-säkerhet. Starta processen tidigt i projektet, inte efter att systemet redan är upphandlat.
- Systematisk beskrivning. Dokumentera syfte, rättslig grund, kategorier av personuppgifter, mottagare, lagringstider och tekniska flöden. Beskriv behandlingen så konkret att en utomstående granskare kan förstå den utan tillgång till systemet.
- Rättslig analys och riskidentifiering. Pröva nödvändighet och proportionalitet, identifiera vilka registrerade som påverkas, vilka hot som finns (obehörig åtkomst, felaktig delning, diskriminerande profilering) och vilka konsekvenser dessa hot kan få för individen.
- Åtgärder, sign-off och uppföljning. Föreslå tekniska och organisatoriska skyddsåtgärder, beräkna kvarstående risk efter åtgärderna, låt en behörig person godkänna resultatet och sätt ett datum för nästa översyn.
Proffstips: Beskriv alltid risken ur den registrerades perspektiv, inte ur verksamhetens. En risk som kostar företaget lite men skadar en enskild individs integritet väger tyngre än tvärtom, enligt IMY:s vägledning*.*
ICO:s modell för DPIA följer samma logik och är ett bra komplement om du vill jämföra metodval mellan svensk och brittisk praxis.
En enkel metod för att skatta risk: sannolikhet gånger allvarlighet
Riskvärdet räknas fram som sannolikhet × allvarlighet, en modell som återkommer i EDPB:s förklarande mall för DPIA. Båda faktorerna skattas separat innan de multipliceras ihop.
- Sannolikhet (1–4): hur troligt är det att hotet realiseras, givet befintliga skyddsåtgärder?
- Allvarlighet (1–4): hur stor skada drabbar individen, från obehag till fysisk eller ekonomisk skada?
- Modulerande faktorer: antal berörda registrerade, om känsliga uppgifter ingår och om sårbara grupper som barn påverkas höjer ofta risknivån ytterligare, enligt EDPB:s mall.
Ett exempel: en läcka av kontaktuppgifter till 50 kunder ger låg allvarlighet och låg sannolikhet, vilket landar i grön risk. En läcka av hälsodata för 5 000 patienter ger hög allvarlighet och medelhög sannolikhet, vilket ofta hamnar i kategorin “mycket hög risk” och utlöser krav på ytterligare åtgärder eller samråd.
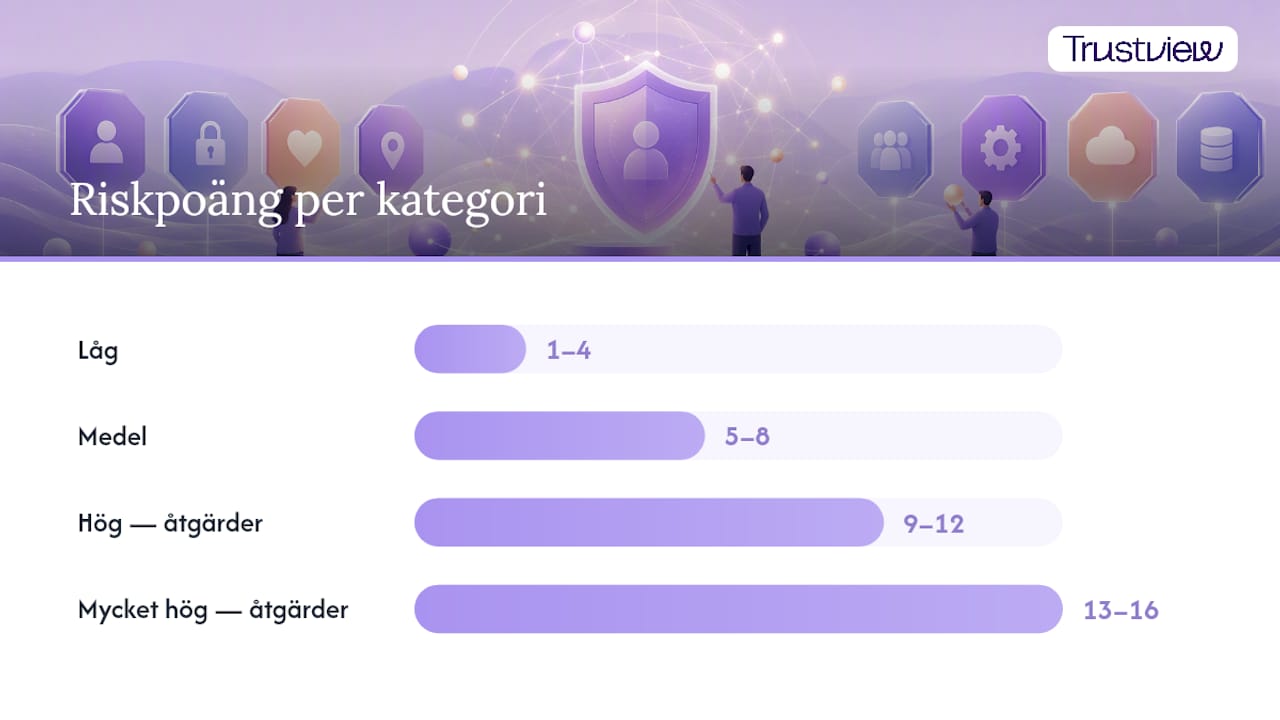
En vanlig fyrgradig skala är: låg (1–4 poäng), medel (5–8), hög (9–12) och mycket hög (13–16). Trösklarna bör anpassas efter er verksamhets riskaptit, men principen att hög eller mycket hög risk kräver extra åtgärder gäller genomgående.
Dokumentation, ansvar och DPO:s roll
Ansvarsskyldighetsprincipen i artikel 5(2) kräver att du inte bara följer reglerna, utan kan visa att du gör det. Det innebär att varje DPIA måste vara skriftlig, sökbar och begriplig för en granskare som inte varit del av projektet.
Dokumentationen bör innehålla:
- Beskrivningen av behandlingen och den rättsliga grunden.
- Identifierade risker, deras sannolikhet och allvarlighet.
- Vilka skyddsåtgärder som infördes och varför de bedöms tillräckliga.
- Den kvarstående risken efter åtgärder, med en motivering för beslutet att acceptera eller eskalera den.
Dataskyddsombudet ska rådfrågas under processen och dess synpunkter dokumenteras, även om ombudet inte fattar det slutliga beslutet. Sign-off bör göras av en person med mandat att bära den kvarstående risken, till exempel en verksamhetschef eller systemägare.
Förhandssamråd med IMY: när och hur
Om den kvarstående risken efter åtgärder fortfarande bedöms som hög måste ni begära förhandssamråd med IMY innan behandlingen startar. Ett beslut att acceptera hög residual risk utan samråd måste vara särskilt väl motiverat, annars är samråd obligatoriskt.
Inför ett samråd behöver ni ha klart:
- Den fullständiga DPIA-dokumentationen, inklusive rättslig analys och riskbedömning.
- En beskrivning av respektive parts ansvar när flera aktörer är inblandade i behandlingen.
- De skyddsåtgärder som redan är beslutade och varför de inte räcker för att sänka risken tillräckligt.
Räkna med att processen tar tid. IMY har ingen lagstadgad frist för att svara på egna initiativ, så planera projektet så att samråd inte blir den kritiska flaskhalsen i lanseringen.
Praktiskt exempel och kontrollista
Tänk dig ett HR-system som inför automatiserad urvalsbedömning av jobbsökande baserat på svar i ett formulär. Behandlingen omfattar personuppgifter om tusentals sökande, inkluderar automatiserat beslutsfattande och kan påverka enskildas möjlighet till anställning, vilket gör en DPIA obligatorisk.
Risken identifieras som medelhög sannolikhet för diskriminerande utfall och hög allvarlighet eftersom konsekvensen är utebliven anställning. Åtgärder som mänsklig granskning av alla automatiska avslag och regelbunden bias-testning sänker risken till en acceptabel nivå.
Kopiera denna korta kontrollista till nästa projekt:
- Är behandlingen storskalig, systematisk eller baserad på känsliga uppgifter?
- Påverkar automatiserade beslut individens rättigheter eller möjligheter?
- Är riskerna, sannolikheten och allvarligheten dokumenterade skriftligt?
- Är den kvarstående risken efter åtgärder uttryckligen motiverad och godkänd?
Praktiskt stöd från Trustview i riskbedömningsarbetet
Det finns färdiga DPIA-mallar och risktabeller som kan strukturera arbetet från screening till sign-off, så att teamet inte behöver bygga dokumentationen från grunden för varje projekt. Riskbedömningen kan kopplas ihop med registerförteckningen och ansvarsspårningen, vilket underlättar att visa efterlevnad vid en granskning. En steg-för-steg-guide för konsekvensbedömning enligt GDPR beskriver hur mallarna används i praktiken.
Vanliga fallgropar i riskbedömningsarbetet
Det vanligaste misstaget är att bedöma risken ur verksamhetens perspektiv snarare än den registrerades, vilket ofta leder till att verkliga risker underskattas. Ett annat är att behandla DPIA som en engångsaktivitet vid lansering, i stället för en process som följs upp regelbundet när systemet, datamängden eller lagstiftningen förändras.
Lösningen är strukturell snarare än teknisk: sätt ett fast granskningsdatum i kalendern, koppla varje riskbedömning till en ägare med mandat, och kräv skriftlig motivering varje gång ni accepterar en kvarstående risk i stället för att eskalera den.
— Jesper
Kom igång med strukturerade GDPR-riskbedömningar
Att bygga varje DPIA från ett tomt dokument tar tid, och risken att missa ett dokumentationskrav ökar när mallen skapas manuellt varje gång. Det är möjligt att samla riskbedömning, registerförteckning och ansvarsspårning i samma plattform, så att teamet kan arbeta mot en gemensam källa istället för spridda Word-filer och kalkylark.
Plattformen innehåller färdiga DPIA-mallar, automatiserade uppföljningspåminnelser och verktyg för att dokumentera motiveringar bakom varje riskbeslut, precis det som krävs för att visa ansvarsskyldighet enligt artikel 5(2). Läs den kompletta guiden till konsekvensbedömning enligt GDPR eller testa en färdig DPIA-mall för svenska organisationer direkt för att se hur den passar er process. Vill du först avgöra om er behandling faktiskt kräver en full DPIA, gå igenom sju screeningfrågor för dataskyddsombud innan ni bokar en genomgång av plattformen.
Källor
IMY:s vägledning om konsekvensbedömning och den tillhörande praktiska guiden med mallar ger den svenska tolkningen av artikel 35. EDPB:s förklarande DPIA-mall och ICO:s praktiska sjustegsmodell fungerar som europeiska referenspunkter när ni ska jämföra metodval. För verksamheter som hanterar fysisk dokumentation i samband med riskbedömningen ger Secure Shreds genomgång av dokumenthantering och GDPR ett praktiskt komplement kring säker förvaring och destruktion.
This article is general information, not a substitute for advice from a qualified lawyer. Consult a qualified legal professional about your own circumstances before acting on anything here.
Vanliga frågor
Vad är en GDPR-riskbedömning?
Det är en process som identifierar, värderar och hanterar risker för individers rättigheter och friheter i samband med behandling av personuppgifter, som en organisation bör genomföra löpande.
Vad är en DPIA enligt GDPR?
En DPIA är en formell, lagstadgad konsekvensbedömning enligt artikel 35 som krävs när en typ av behandling sannolikt leder till hög risk för registrerades rättigheter och friheter.
När krävs en riskbedömning enligt GDPR?
En screening krävs inför varje ny typ av behandling, medan en full DPIA endast krävs när screeningen visar att risken sannolikt är hög, exempelvis vid storskalig profilering eller känsliga uppgifter i stor skala.
Vilka fem delar bör en riskbedömning innehålla?
En fullständig bedömning bör innehålla en beskrivning av behandlingen, identifierade hot och berörda individer, en skattning av sannolikhet och allvarlighet, befintliga och planerade skyddsåtgärder samt en dokumenterad slutsats om kvarstående risk.
Vad händer om hög risk kvarstår efter åtgärder?
Då måste organisationen genomföra ett förhandssamråd med Integritetsskyddsmyndigheten innan behandlingen påbörjas, om inte beslutet att acceptera risken är särskilt väl motiverat och dokumenterat.
Kan Trustview hjälpa med DPIA-dokumentation?
Trustview erbjuder färdiga DPIA-mallar och risktabeller som kopplas till registerförteckningen, vilket gör det lättare att dokumentera riskbedömningar och visa ansvarsskyldighet vid en granskning.