Kort sagt: NIS2 omfattar i första hand medelstora och stora organisationer i 18 angivna sektorer, men vissa aktörer omfattas oavsett storlek. Huvudtrösklarna handlar om antal anställda, omsättning eller balansomslutning, och koncernperspektivet kan göra att en liten svensk enhet ändå träffas av kraven. Er organisation måste göra en egen bedömning och stämma av mot medlemsstatens lista. Gissa inte, kontrollera.
Kort sagt:
- Organisationer bör noggrant kontrollera sina koncernsiffror eftersom koncernperspektivet kan göra att även mindre enheter omfattas av NIS2.
- Kritiska digitala tjänster som DNS-leverantörer och trust-tjänster omfattas oavsett storlek, vilket kräver aktiv kontroll av nationella listor.
- Bedömning av om verksamheten omfattas ska baseras på sektortyp, storlek, digitala beroenden och eventuella undantag för konsumentinriktad verksamhet.
- Tidsfristerna för incidentrapportering är 24 timmar för tidig varning, 72 timmar för fullständig anmälan och en månad för slutrapport.
- Trustview erbjuder ett verktyg för att underlätta regelverkshantering, riskbedömning, leverantörskontroller och löpande uppdateringar för att säkerställa efterlevnad av NIS2.
Innehållsförteckning
- Vilka sektorer omfattas av NIS2? Bilaga I och II i praktiken
- Storlekskriterier: så räknas trösklarna för anställda och omsättning
- Vilka aktörer omfattas oavsett storlek?
- Praktisk checklista: så avgör ni om er organisation omfattas
- Exempel från energi, transport, vård och digital infrastruktur
- Tillsyn, rapportering och sanktioner: vad skiljer väsentliga från viktiga entiteter?
- Tidslinjer och nästa steg: håll koll på medlemsstatens lista
- Så stödjer Trustview er NIS2-bedömning
- Varför NIS2 kräver ett nytt fokus på leverantörer och beroenden
- Trustview som stöd för er NIS2-efterlevnad
- Källor
- Vanliga frågor
Vilka sektorer omfattas av NIS2? Bilaga I och II i praktiken
NIS2-direktivet delar in verksamheter i två grupper efter hur kritisk sektorn anses vara för samhället. Bilaga I samlar sektorer med hög kritikalitet, medan bilaga II täcker andra viktiga sektorer med något lägre men fortsatt betydande samhällspåverkan. Tillsammans landar direktivet på 18 sektorer.
Bilaga I omfattar bland annat:
- Energi (el, olja, gas, fjärrvärme och fjärrkyla, vätgas)
- Transport (luft, järnväg, sjöfart, väg)
- Bank och finansmarknadsinfrastruktur
- Hälso- och sjukvård, inklusive tillverkare av vissa medicintekniska produkter
- Dricksvatten och avloppsvatten
- Digital infrastruktur (molntjänster, datacenter, DNS-leverantörer, telekomoperatörer)
- Offentlig förvaltning på statlig och i vissa fall regional nivå
- Rymden
Bilaga II täcker bland annat post och kurirtjänster, avfallshantering, kemikalietillverkning, livsmedelsproduktion och livsmedelsdistribution i grossistledet, tillverkningsindustri (till exempel medicintekniska produkter, elektronik, maskiner och fordon), samt leverantörer av digitala tjänster som marknadsplatser online, sökmotorer och sociala nätverksplattformar.
Ett vanligt missförstånd gäller livsmedelssektorn. Svensk vägledning visar att industriell produktion och grossisthandel ofta omfattas, medan renodlat konsumentinriktade verksamheter, som en enskild restaurang eller butik, vanligen undantas. Samma logik gäller på flera håll i regelverket: ju närmare kritisk infrastruktur och samhällsviktig försörjning en verksamhet står, desto större är sannolikheten att den träffas.
Storlekskriterier: så räknas trösklarna för anställda och omsättning
NIS2 använder EU-kommissionens definition av medelstora och stora företag som utgångspunkt. En medelstor organisation har normalt minst 50 anställda eller en årsomsättning över 10 miljoner euro. En stor organisation har minst 250 anställda eller en omsättning över 50 miljoner euro, alternativt en balansomslutning över 43 miljoner euro.
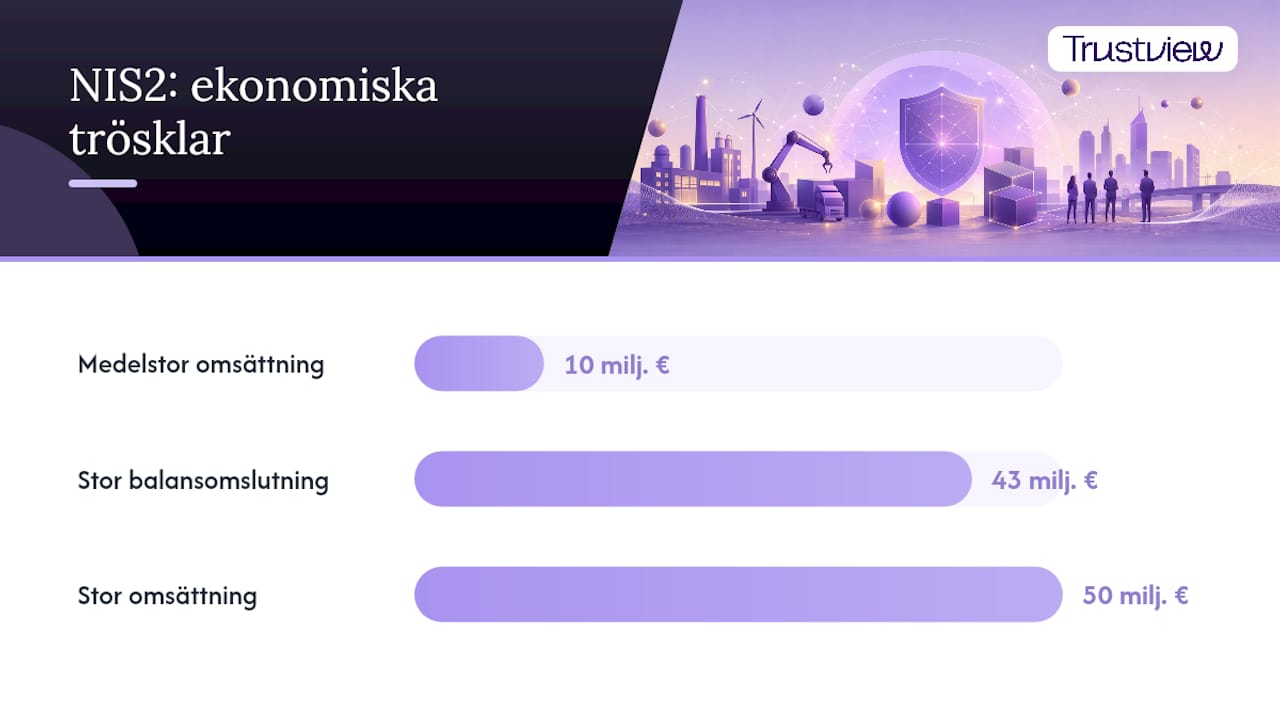
Beräkningen görs sällan isolerat på en enskild juridisk person. Koncernperspektivet väger tungt: en svensk dotterenhet med bara tjugo anställda kan ändå omfattas om den ingår i en koncern som sammantaget uppfyller trösklarna. Det är lätt att missa i en första snabb bedömning.
Tre saker att kontrollera innan ni drar en slutsats:
- Räkna anställda och omsättning för hela den juridiska personen, inte bara för en avdelning eller ett affärsområde.
- Ta med koncernens samlade siffror om ni ingår i en större företagsgrupp, även om moderbolaget ligger utomlands.
- Kontrollera om medlemsstaten har sänkt trösklarna för särskilt viktiga aktörer inom er sektor, vilket kan göra att även mindre organisationer omfattas.
Proffstips: Gör om beräkningen varje gång ni planerar ett förvärv, en avyttring eller en omorganisation. Koncernstrukturen förändras oftare än de flesta tror, och en bedömning som var korrekt förra året kan vara fel i dag.
Vilka aktörer omfattas oavsett storlek?
Storlek skyddar inte alla. Vissa typer av digital infrastruktur anses så kritiska att de omfattas av NIS2 oberoende av antal anställda eller omsättning, eftersom en störning där kan få spridningseffekter i hela ekonomin.
Det gäller bland annat:
- Registrerare av toppdomäner (TLD) och leverantörer av domännamnsregistreringstjänster
- Leverantörer av DNS-tjänster
- Utfärdare av kvalificerade betrodda tjänster (trust-tjänster), som e-legitimation och elektroniska signaturer
- Leverantörer av allmänna elektroniska kommunikationsnät i vissa fall
Utöver detta kan medlemsstater peka ut specifika entiteter som omfattas trots att de inte når de vanliga trösklarna, om verksamheten bedöms vara samhällsviktig i det egna landet. En leverantör av kritiska digitala tjänster bör därför aldrig anta att den står utanför bara för att den är liten. Kontrollera den nationella listan direkt hos tillsynsmyndigheten.
Praktisk checklista: så avgör ni om er organisation omfattas
En strukturerad bedömning tar er längre än att gissa utifrån magkänsla. Följ de här stegen i ordning:
- Kartlägg verksamhetstypen. Jämför er faktiska verksamhet, inte bara branschkoden, mot sektorerna i bilaga I och II.
- Räkna storleken korrekt. Använd koncernperspektivet och kontrollera både antal anställda och omsättning eller balansomslutning.
- Kontrollera undantagen. Vissa verksamheter, till exempel utpräglat konsumentinriktade led i en kedja, kan falla utanför trots att branschen i stort omfattas.
- Bedöm digitala beroenden. Levererar ni tjänster till, eller är ni beroende av, aktörer inom kritisk infrastruktur? Det kan påverka bedömningen även om er egen sektor ligger i gränslandet.
- Dokumentera slutsatsen. Skriv ner hur ni har resonerat, vilka källor ni använt och vem som fattat beslutet.
Vid osäkerhet, kontakta tillsynsmyndigheten för er sektor innan ni landar i en slutgiltig position. NCSC är huvudsaklig kontaktpunkt för många sektorer, medan Livsmedelsverket och PTS ansvarar för sina respektive områden.
Proffstips: Spara bedömningsunderlaget som ett levande dokument, inte som en engångsrapport. Ett verktyg som Trustview kan hjälpa er att strukturera underlaget och koppla det till löpande leverantörsbedömning, så att bedömningen uppdateras när verksamheten förändras.
Exempel från energi, transport, vård och digital infrastruktur
Regeltexten blir tydligare med konkreta fall. Inom energisektorn omfattas typiskt elnätsoperatörer, fjärrvärmebolag och gasdistributörer, men även mindre lokala energibolag kan träffas om de ingår i en större koncern eller pekas ut nationellt.
Inom transportsektorn gäller det ofta hamnoperatörer, flygplatser, järnvägsinfrastrukturförvaltare och större logistikbolag med gränsöverskridande verksamhet, snarare än en enskild åkeriägare med några få fordon.
Hälso- och sjukvård täcker sjukhus, vissa laboratorier och tillverkare av kritiska medicintekniska produkter. En liten privat vårdcentral hamnar sällan i direktivets kärna, men kan ändå påverkas indirekt genom krav som ställs av större vårdgivare den samarbetar med.
Digital infrastruktur och leverantörstjänster är där gränsdragningarna oftast blir svårast. Molnleverantörer, datacenter och leverantörer av hanterade tjänster (MSP) och hanterade säkerhetstjänster (MSSP) omfattas ofta direkt, men de påverkar också sina kunder indirekt. Praktiker pekar på att konsekvensen av att omfattas ofta handlar mer om leverantörsstyrning än om interna tekniska åtgärder, eftersom väsentliga och viktiga entiteter måste kunna visa att de granskar sina egna leverantörer.
Tillsyn, rapportering och sanktioner: vad skiljer väsentliga från viktiga entiteter?
Väsentliga och viktiga entiteter behandlas olika i tillsynen. Väsentliga entiteter, som stora aktörer inom energi och digital infrastruktur, kan förvänta sig löpande och proaktiv tillsyn där myndigheten aktivt kontrollerar efterlevnaden. Viktiga entiteter granskas i regel reaktivt, det vill säga efter en incident eller ett klagomål.
Rapporteringsplikten är gemensam för båda kategorierna i huvudsak, men tidsfristerna är strama:
- En tidig varning ska lämnas inom 24 timmar från upptäckt av en betydande incident.
- En fullständig incidentanmälan ska följa inom 72 timmar.
- En slutrapport ska lämnas inom en månad, med beskrivning av orsak, konsekvenser och åtgärder.
Sanktionerna skiljer sig också åt. Väsentliga entiteter kan drabbas av högre bötesnivåer och mer ingripande tillsynsåtgärder, medan viktiga entiteter typiskt möter lägre maxbelopp men fortfarande kännbara sanktioner vid bristande efterlevnad. Direktivet specificerar att vissa aktörer omfattas oavsett storlek just för att riskerna vid en störning bedöms som särskilt allvarliga, vilket förklarar varför sanktionsnivåerna är satta så högt jämfört med tidigare lagstiftning på området.
Tidslinjer och nästa steg: håll koll på medlemsstatens lista
Medlemsstater ska upprätta och löpande uppdatera listor över väsentliga och viktiga verksamhetsutövare, och dessa listor revideras regelbundet i takt med att företag växer, krymper eller byter verksamhet. Vänta inte på att bli kontaktad. Det finns ingen central automatisk anmälningsmekanism, så ansvaret att agera ligger på er egen organisation.
Prioritera tre saker nu: gör en fullständig inventering av verksamheter och digitala beroenden, kontakta rätt tillsynsmyndighet vid minsta osäkerhet, och spara ett dokumenterat beslutsunderlag som håller vid en eventuell tillsynsgranskning. Läs mer om den svenska implementeringen i Trustviews guide till NIS2 i Sverige.
Så stödjer Trustview er NIS2-bedömning
En NIS2-bedömning blir sällan en engångsinsats. Verksamheter förändras, koncernstrukturer omorganiseras och leverantörskedjor växer, vilket betyder att slutsatsen från förra året kan behöva omprövas. Trustview samlar registerföring, riskbedömningar och leverantörsgranskning i en plattform, så att bedömningsunderlaget uppdateras löpande i stället för att samlas i ett dokument som glöms bort i en mapp.
Plattformen stödjer flera regelverk samtidigt, bland annat GDPR, NIS2 och ISO 27000, vilket är relevant eftersom många av de administrativa stegen (register, riskanalyser, incidentloggning) överlappar mellan regelverken. Färdiga mallar och checklistor gör det enklare att strukturera den bedömningsprocess som beskrivs ovan, och funktionen för leverantörsbedömning hjälper er att hålla koll på tredjepartsrisker som annars lätt hamnar mellan stolarna. Se Trustviews checklista för leverantörsbedömning enligt NIS2 för ett konkret startdokument.
Varför NIS2 kräver ett nytt fokus på leverantörer och beroenden
Bredden i NIS2 är det som förvånar flest beslutsfattare. Direktivet träffar inte bara traditionell kritisk infrastruktur, utan även molnleverantörer, tillverkningsindustri och leverantörer flera led ner i kedjan. Det betyder att fler organisationer än väntat behöver kartlägga sina digitala beroenden, inte bara sin egen sektor, och förstå digital arbetsmiljö förklaring och dess fördelar.
Min bedömning är att den första bedömningsrundan bör prioritera leverantörstester och beroendekartläggning före interna tekniska detaljfrågor, eftersom det oftast är där den verkliga sårbarheten ligger. Dokumentera slutsatsen, men se den som en levande bedömning som ska revideras när verksamheten förändras.
— Jesper
Trustview som stöd för er NIS2-efterlevnad
Trustview är ett svenskutvecklat verktyg byggt av jurister, vilket gör det till ett naturligt alternativ när ni ska gå från en teoretisk NIS2-bedömning till ett dokumenterat, uppdaterat beslutsunderlag.
Plattformen samlar registerföring, riskbedömningar och leverantörsgranskning på ett ställe, med möjlighet att koppla på juridisk rådgivning när tolkningen av en gränsdragning är osäker. Priset för Trustview börjar från 2 500 kr per månad, och juridisk rådgivning offereras separat via Trustviews prissida för tjänster. Ett naturligt nästa steg är att ladda ner checklistan för leverantörsbedömning och stämma av er egen organisation innan ni bokar en genomgång av plattformen.
Källor
Innan ni fattar ett slutgiltigt beslut, kontrollera alltid mot primärkällorna. Direktivtexten på EUR-Lex ger den juridiska grunden, medan nationella myndigheter tolkar den i praktiken.
- Cybersäkerhet i nätverk och informationssystem | EUR-Lex
- Vägledning om verksamhetsutövare enligt cybersäkerhetslagen
- Omfattas verksamheten av cybersäkerhetslagen? (NCSC)
This article is general information, not a substitute for advice from a qualified lawyer. Consult a qualified legal professional about your own circumstances before acting on anything here.
Vanliga frågor
Vem omfattas av NIS2-direktivet?
NIS2 omfattar i första hand medelstora och stora organisationer inom 18 sektorer uppdelade på bilaga I och II, från energi och transport till digital infrastruktur och hälso- och sjukvård. Vissa aktörer, som DNS-leverantörer och trust-tjänster, omfattas oavsett storlek.
Vilka storlekskriterier avgör om ett företag omfattas?
Utgångspunkten är kommissionens definition av medelstora företag (minst 50 anställda eller 10 miljoner euro i omsättning) och stora företag (minst 250 anställda eller 50 miljoner euro i omsättning). Bedömningen görs ofta på koncernnivå, vilket kan göra att en mindre svensk enhet ändå omfattas.
Vad gäller för dataskyddsregler som GDPR jämfört med NIS2?
GDPR reglerar hur personuppgifter behandlas oavsett bransch, medan NIS2 riktar in sig på cybersäkerhet i utpekade kritiska sektorer. Många organisationer omfattas av båda regelverken samtidigt och behöver samordna sina processer för riskbedömning och incidenthantering, vilket en plattform som Trustview är byggd för att stödja.
Hur vet jag om min organisation är en väsentlig eller viktig entitet?
Skillnaden avgörs av sektor, storlek och kritikalitet enligt bilaga I och II i direktivet. Väsentliga entiteter möter proaktiv, löpande tillsyn medan viktiga entiteter oftast granskas reaktivt efter en incident. Kontrollera er sektor mot Livsmedelsverkets vägledning eller motsvarande myndighet för er bransch vid osäkerhet.
Vad kostar det att använda Trustview för NIS2-arbetet?
Trustview kostar från 2 500 kr per månad enligt plattformens prissida. Juridisk rådgivning som komplement offereras separat och priset anges på begäran via Trustviews sida för tjänster.