Compliance-KPI:er är mätvärden som visar om era regler och kontroller faktiskt fungerar i praktiken, inte bara på papper. Prioritera fem områden: tid till upptäckt, tid till åtgärd, antal rapporter om oegentligheter, utbildningsdeltagande och kostnad per incident. Lägg till ett sammanfattande riskindex som ger ledningen en snabb temperaturmätning, så har ni ett fungerande ramverk att bygga vidare på.
Kort sagt:
- Fokusera på ett fåtal KPI:er, helst tre till fem, som kopplas till tydliga risker och mål för att undvika informationsglädje.
- Tid till upptäckt och tid till åtgärd är avgörande för att identifiera brister innan incidenter leder till rättsliga eller regulatoriska konsekvenser.
- KPI:er bör ha relevans, mätbarhet, tydligt ägarskap och ett förutbestämt mål för att kunna styra förbättringar effektivt.
- Automatiserad datainsamling från incidentloggar, HR-system och whistleblowing kan öka tillförlitligheten och underlätta kontinuerlig uppföljning.
- Regelbundna rapporteringsintervaller, som månadsvisa eller kvartalsvisa, hjälper ledningen att följa utveckling och fatta informerade beslut.
Innehållsförteckning
- Vad är compliance-KPI:er? Definition och skillnad mot KRI
- Varför mäta compliance? Vad KPI:er ger ledningen
- De viktigaste compliance-KPI:erna: definitioner och beräkningsmetoder
- Hur väljer och sätter man rätt KPI:er?
- Implementering: datakällor, mätfrekvens och dashboard-design
- Årshjul för KPI-styrning: koppla mätning till återkommande kontroller
- Hur Trustview arbetar med KPI:er i praktiken
- Reflektion: vanliga misstag och vart KPI-arbetet är på väg
- Kom igång med KPI-styrning i Trustview
- Källor
- Vanliga frågor
Vad är compliance-KPI:er? Definition och skillnad mot KRI
En compliance-KPI (nyckeltal för efterlevnad) mäter hur väl en specifik kontroll eller process fungerar över tid. Den skiljer sig från en KRI, en riskindikator, som istället varnar för att något kan gå fel innan det inträffar. En KPI för utbildningsdeltagande talar om hur ni presterar just nu. En KRI för antal oskyddade dataflöden talar om var nästa incident sannolikt uppstår.
Många organisationer blandar ihop de två och slutar med mätetal som varken styr eller varnar. EDPB rekommenderar att effektivitet i dataskyddsarbete mäts med både kvantitativa indikatorer, som risknivå och minskning av antalet klagomål, och kvalitativa bedömningar från experter. Ett rent siffermått missar sammanhanget. En kvalitativ bedömning utan siffror blir svår att följa upp systematiskt. Kombinationen är det som ger en rättvisande bild.
En KPI som förtjänar sin plats i rapporteringen har fyra egenskaper:
- Relevans – den kopplar direkt till ett identifierat risk- eller regelkrav, inte till vad som råkar vara lätt att mäta.
- Mätbarhet – datan går att hämta konsekvent, från samma källa, med samma definition varje gång.
- Tydligt ägarskap – en namngiven person eller funktion ansvarar för att KPI:n förbättras, inte bara rapporteras.
- Ett uttalat mål – ni vet vad som räknas som bra, godtagbart och alarmerande.
Saknas någon av dessa fyra blir KPI:n dekoration snarare än styrmedel.
Varför mäta compliance? Vad KPI:er ger ledningen
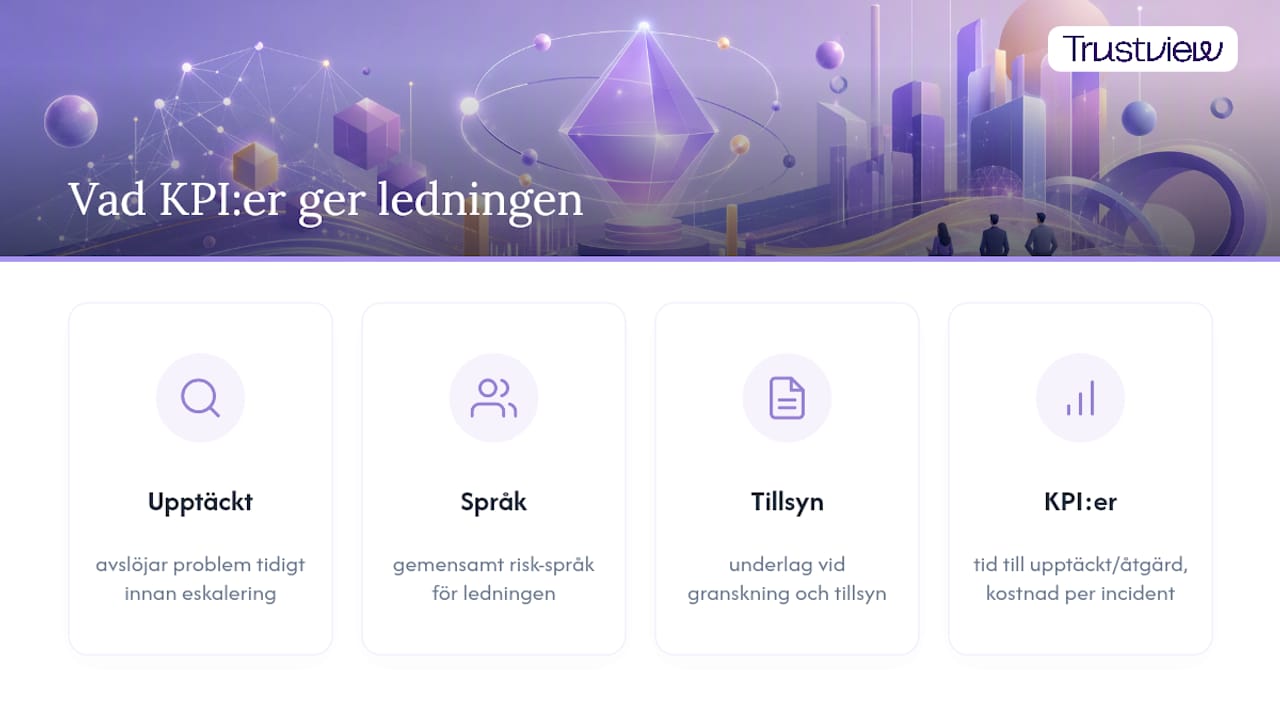
Mätning fyller tre funktioner samtidigt: den avslöjar svagheter innan de blir dyra, den ger ledningen ett gemensamt språk för risk, och den bygger underlag inför tillsyn. Utan siffror blir varje diskussion om efterlevnad en fråga om magkänsla.
Tid till upptäckt och tid till åtgärd är särskilt värdefulla eftersom de fångar problem innan de eskalerar till böter eller rättsprocesser. En organisation som ser sin genomsnittliga åtgärdstid krypa uppåt kvartal efter kvartal vet att något i processen brister, långt innan en tillsynsmyndighet upptäcker samma sak.
Statistik att ta fasta på: en genomgång av centrala compliance-KPI:er visar att organisationer som systematiskt följer mätvärden som tid till upptäckt och kostnad per incident har betydligt bättre förutsättningar att visa regulatorisk mognad vid granskning, jämfört med organisationer som saknar strukturerad uppföljning.
KPI:er ger också ett konkret underlag när ledningen ska fördela resurser. Ska nästa investering gå till utbildning, till bättre incidenthantering eller till leverantörskontroll? Beslut som baseras på mätdata blir mer informerade och motiverbara, både internt och utåt.
De viktigaste compliance-KPI:erna: definitioner och beräkningsmetoder
Nedan går vi igenom de KPI:er som faktiskt styr beteende, i den ordning de bör prioriteras för de flesta organisationer med regelbunden regelefterlevnad.
Proffstips: Börja med tre till fem KPI:er totalt, inte femton. En kort lista som faktiskt granskas varje månad ger mer styrning än en lång lista som bara samlar damm i ett kvartalsdokument.
1. Genomsnittlig tid till upptäckt
Detta mäter hur lång tid som går från att en avvikelse uppstår till att den identifieras, oavsett om det handlar om ett dataintrång, en bristande leverantörskontroll eller en felaktig behandling av personuppgifter. Beräkningen är enkel: summera tiden mellan uppkomst och upptäckt för samtliga incidenter under en period, dela med antalet incidenter. Ett stigande snitt är en tidig varningssignal om att övervakningen har blivit sämre, inte bättre.
2. Genomsnittlig tid till åtgärd
Här mäts tiden från upptäckt till att en incident är formellt stängd, med dokumenterad åtgärd och uppföljning. En genomgång av centrala compliance-KPI:er lyfter denna mätmetod som en av de mest användbara, just för att den fångar hela processens effektivitet, inte bara larmsystemets. Skilj gärna mellan allvarlighetsgrader här: en mindre policyavvikelse och en anmälningspliktig personuppgiftsincident bör inte blandas i samma snittvärde, eftersom det förvränger bilden.
3. Kostnad per compliance-incident
Räkna samman juristtimmar, eventuella böter, systemkostnader för åtgärd och arbetstid för berörda funktioner, dividerat med antalet incidenter under perioden. Detta mått gör det möjligt att räkna hem investeringar i förebyggande arbete. Om kostnaden per incident sjunker efter en investering i bättre processer för dataskyddsombudets roll och ansvar, har ni ett konkret argument för fortsatt finansiering.
4. Antal rapporter om oegentligheter och konverteringsgrad
Volymen av inkomna rapporter via en visselblåsarkanal säger något om förtroendet för systemet, men ensam är siffran svårtolkad. Kombinera den med konverteringsgraden: hur stor andel av rapporterna som leder till bekräftade ärenden. Inom AML är just denna princip central: mät resultat, inte bara volym. En hög rapporteringsvolym med låg konverteringsgrad kan tyda på otydliga rapporteringskanaler snarare än utbredda problem. Whistleblowing-system som är rätt utformade för sekretess och tillit ökar också sannolikheten för att rapporter faktiskt kommer in, ett perspektiv som beskrivs närmare i material om GDPR och skydd av anmälarens identitet.
5. Andel anställda som genomgår utbildning och kostnad per deltagare
Här räknar ni andelen av målgruppen som fullföljt obligatorisk utbildning inom en given period, samt total utbildningskostnad delat på antal deltagare. En organisation med hög deltagarandel men återkommande policyöverträdelser bör granska utbildningens kvalitet, inte bara dess räckvidd.
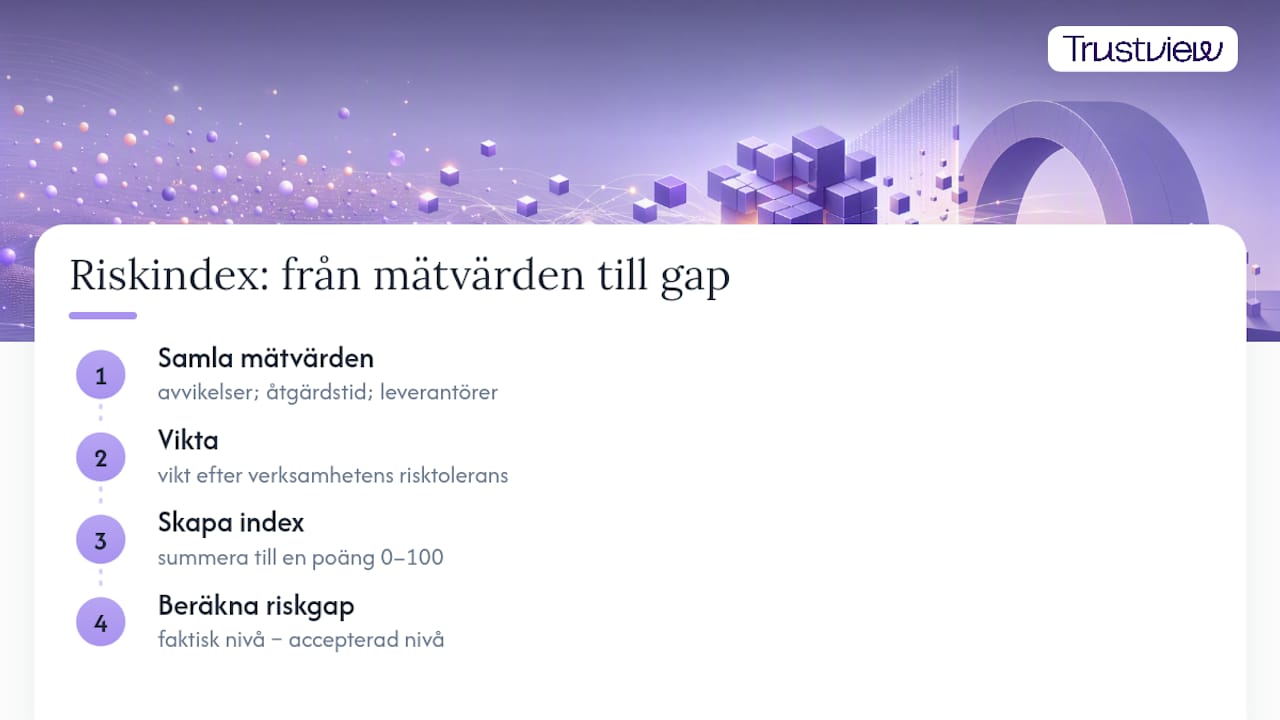
6. Riskgap i allvarlighet och sammansatt riskindex
Ett riskindex sammanfattar flera enskilda mätvärden, till exempel antal öppna högriskavvikelser, genomsnittlig åtgärdstid och andelen leverantörer utan godkänd riskbedömning, till en enda poäng eller färgkodning. Metoden varierar mellan organisationer, men en vanlig ansats är att vikta varje delmått efter dess påverkan på verksamhetens risktolerans och summera till ett index mellan noll och hundra. Riskgapet, skillnaden mellan faktisk och accepterad risknivå, blir då en enda siffra ledningen kan följa över tid utan att behöva gå in i detaljerna varje gång.
7. HR-kostnader för regeluppfyllelse och totala utgifter för efterlevnad
Total kostnad för efterlevnadsarbete, inklusive personal, konsulttjänster, system och utbildning, ger perspektiv på om verksamheten investerar proportionerligt mot sin risknivå. Jämför gärna denna siffra år för år snarare än mot andra organisationer, eftersom riskprofiler skiljer sig kraftigt mellan branscher.
Ett sista ord om fåfängemätetal: antal genomförda utbildningstillfällen, antal policydokument eller antal loggade händelser säger nästan ingenting om verklig efterlevnad. De är lätta att samla men svåra att agera på. De mätvärden som verkligen visar resultat är de som kopplas till en åtgärd, en tidsram och ett tydligt ägarskap, inte de som bara räknar aktivitet.
Hur väljer och sätter man rätt KPI:er?
Ett urvalsramverk behöver inte vara komplicerat för att fungera. Det viktigaste är att varje KPI klarar fyra frågor innan den får en plats i rapporteringen.
- Kopplar den till en identifierad risk eller ett affärsmål? Om svaret är nej, stryk den.
- Finns det en tydlig ägare som kan påverka resultatet? En KPI utan ägare blir aldrig åtgärdad, bara rapporterad.
- Går datan att hämta konsekvent, helst automatiserat? Manuell datainsamling som tar timmar varje månad urholkar snabbt engagemanget.
- Har ni satt en målnivå i förväg? Utan mål blir varje mätvärde bara en siffra utan riktning.
Begränsa antalet KPI:er per ansvarig till tre eller fyra. Fler än så späder ut fokus, och ingen hinner faktiskt agera på avvikelser i tid. Datakvalitet är den vanligaste dolda svagheten här: en KPI som bygger på ofullständiga incidentloggar eller manuellt ifyllda kalkylblad ger falsk trygghet snarare än verklig insikt. Kontrollera källan innan ni litar på siffran.
Implementering: datakällor, mätfrekvens och dashboard-design
De flesta compliance-KPI:er hämtas från ett fåtal återkommande källor: incidentloggar, HR-system för utbildningsdata, whistleblowing-plattformar och leverantörsregister. Ju färre manuella mellansteg mellan källa och dashboard, desto mer tillförlitlig blir siffran över tid.
Mätfrekvensen bör variera med typen av KPI:
- I realtid eller dagligen för öppna incidenter och åtgärdsstatus, så att ansvariga ser eftersläpning direkt.
- Månadsvis för utbildningsdeltagande och antal inkomna rapporter.
- Kvartalsvis för kostnad per incident, riskindex och trender i åtgärdstider, eftersom dessa mått behöver volym för att vara meningsfulla.
En dashboard fungerar bäst när varje KPI har en synlig ägare, en trendlinje över minst fyra perioder och möjlighet att borra ner i enskilda ärenden bakom siffran. En genomgång av dataskyddsverktyg visar hur denna typ av strukturerad uppföljning kan se ut i praktiken.
| Vanlig fallgrop | Varför det blir fel |
|---|---|
| Dubbletter mellan system | Samma incident räknas i både incidentloggen och HR-systemet, vilket blåser upp siffrorna |
| Bristande datakvalitet | Ofullständigt ifyllda fält gör åtgärdstider omöjliga att beräkna korrekt |
| Övertro på volymmätetal | Fler loggade händelser tolkas som sämre efterlevnad, när det ofta betyder bättre upptäcktsförmåga |
Årshjul för KPI-styrning: koppla mätning till återkommande kontroller
Ett årshjul är ett etablerat sätt att strukturera löpande kontroller och binda samman KPI:er med återkommande rapporttillfällen, snarare än att mäta ad hoc när någon råkar fråga.
- Månatligen: granska öppna incidenter, tid till åtgärd och avvikelser i utbildningsdeltagande på funktionsnivå.
- Kvartalsvis: sammanställ kostnad per incident, konverteringsgrad för rapporter och riskindex till en rapport för ledningsgruppen.
- Årligen: genomför en mognadsbedömning som väger samman trender över alla KPI:er och sätter nya målnivåer för kommande år.
En kvartalsrapport till ledningen behöver sällan mer än en sida: fyra till fem KPI:er, deras trend, avvikelser mot mål och en kort kommentar om vidtagna åtgärder.
Hur Trustview arbetar med KPI:er i praktiken
Jesper, som skriver detta, har följt hur svenska organisationer bygger upp sin KPI-styrning från grunden, ofta med Excel-ark som första steg och en önskan om något mer hållbart.
Ett fungerande arbetsflöde följer en tydlig kedja: incident upptäcks, ansvarig person utses, åtgärd vidtas och dokumenteras, uppföljning sker vid nästa kontrollpunkt, och resultatet speglas automatiskt i en dashboard. Trustview samlar incidentloggar, ansvarsfördelning och uppföljning i samma arbetsflöde, vilket gör att KPI-data inte behöver sammanställas manuellt inför varje rapport. Ett konkret exempel på detaljnivån som krävs, från tidpunkt för upptäckt till stängningskod, beskrivs i Trustviews genomgång av åtgärdsuppföljning.
För en snabb start: använd färdiga mallar för incidentloggning, koppla dem till era befintliga GDPR-verktyg, och sätt era första målnivåer utifrån föregående års faktiska siffror snarare än en gissning.
Reflektion: vanliga misstag och vart KPI-arbetet är på väg
Det vanligaste misstaget är inte för få KPI:er, utan för många. Tjugo mätvärden som ingen hinner granska ger sämre styrning än fem som faktiskt diskuteras varje månad. Det näst vanligaste är att mäta volym istället för resultat, precis det AML-branschens erfarenhet varnar för.
Utvecklingen går mot mer automatiserad datainsamling och ett växande krav från tillsynsmyndigheter på att organisationer faktiskt kan visa mätbar effekt, inte bara policydokument. Min rekommendation till beslutsfattare: välj färre KPI:er, ge var och en en ägare, och granska dem oftare än ni tror behövs.
— Jesper
Kom igång med KPI-styrning i Trustview
Att bygga KPI-styrning i kalkylblad fungerar ett tag, men bryter samman så fort antalet incidenter, leverantörer och ansvariga växer. Plattformar för compliance kan samla registerförteckningar, incidentloggning, riskbedömningar och åtgärdsuppföljning på ett ställe, vilket kan göra att KPI:erna i den här artikeln, tid till upptäckt, tid till åtgärd, kostnad per incident, kan hämtas direkt ur samma system som resten av efterlevnadsarbetet istället för att sammanställas manuellt inför varje ledningsrapport.
Plattformar på marknaden kan vara byggda av jurister med inriktning på GDPR, NIS2, ISO 27000 och AI-förordningen, vilket kan göra det enklare att koppla varje KPI till rätt regelverk från start. Vill ni se hur det fungerar för er organisation, ta en titt på priser och paket och boka en genomgång av vilken nivå som passar er verksamhet.
Källor
- 11 Viktiga Compliance‑KPI:er + Exempel | Corporate Solutions (Euronext)
- Whitepaper: Årshjulet och utvärdera arbete inom dataskydd — Dataföreningen Kompetens
Vanliga frågor
Vad menas med KPI inom compliance?
En KPI, ett nyckeltal, mäter hur väl en specifik kontroll eller process presterar över tid, till exempel hur snabbt en avvikelse upptäcks och åtgärdas. Inom compliance skiljer sig KPI:er från KRI:er, som istället varnar för risker innan de inträffar.
Vilka är några exempel på compliance-KPI:er?
Vanliga exempel är tid till upptäckt, tid till åtgärd, kostnad per incident, antal rapporter om oegentligheter och andel anställda som genomfört obligatorisk utbildning. En genomgång av centrala mätvärden beskriver samtliga med beräkningsmetod och tolkning.
Vad kännetecknar en bra compliance-KPI?
En bra KPI är relevant för en identifierad risk, mätbar med konsekvent data, har en namngiven ägare och en förutbestämd målnivå. Saknas ägarskap eller mål blir mätvärdet svårt att agera på, oavsett hur intressant siffran ser ut.
Vad innebär compliance-KPI:er för den dagliga verksamheten?
De ger konkret underlag för var resurser bör läggas, om det är i utbildning, incidenthantering eller leverantörskontroll, istället för att besluten grundas på magkänsla. De gör det också möjligt att visa regulatorisk mognad vid en eventuell tillsyn.
Hur kommer man igång med att mäta compliance-KPI:er?
Börja med tre till fem KPI:er kopplade till era största risker, och samla datan från befintliga källor som incidentloggar och HR-system. En plattform som Trustview kan samla in denna data automatiskt istället för att den sammanställs manuellt inför varje rapport.