En RACI-matris ger entydigt ägarskap för varje säkerhetsaktivitet, från riskacceptans till patchning. Den kopplar direkt till krav i ISO/IEC 27002, NIS2 och DORA på tydlig ansvarsfördelning, och gör roller som CISO, informationsägare och systemägare synliga för revisorer. Nästa avsnitt ger dig en färdig mall och konkreta steg för att bygga och underhålla matrisen.
Kort sagt:
- En tydlig RACI-matris säkerställer ansvarsfördelning för varje säkerhetsaktivitet och uppfyller krav i ISO/IEC 27002, NIS2 och DORA.
- Endast en huvudansvarig per aktivitet bör utses för att undvika förvirring och underlätta tydlig rapportering vid revision.
- Matrisen bör underhållas årligen och alltid uppdateras vid organisatoriska förändringar eller nya system för att behålla sin funktion.
- Att använda en plattform som Trustview ger revisionstransparens via versionering och koppling till övriga compliance-processer.
- Fler huvudansvariga skapar ofta osäkerhet, medan tydlig ansvarsfördelning minskar risken för att ansvar inte kan spåras vid incidenter.
Innehållsförteckning
- Vad betyder RACI och den svenska motsvarigheten HUKI?
- Varför RACI är avgörande vid revision och regelefterlevnad
- RACI-matris för informationssäkerhet: exempel och mall
- Så bygger, förankrar och underhåller du din RACI-matris
- Vanliga fallgropar när RACI används i säkerhetsstyrning
- Praktiskt stöd och mallar från Trustview
- Vad jag lärt mig av att se RACI misslyckas i praktiken
- Trustview gör ansvarsfördelningen revisionsbar, inte bara dokumenterad
- Källor
- Vanliga frågor
Vad betyder RACI och den svenska motsvarigheten HUKI?
RACI står för Responsible, Accountable, Consulted och Informed. På svenska används ibland HUKI: huvudansvarig, utförare, konsulterad och informerad, men de engelska bokstäverna dominerar fortfarande i praktiskt bruk hos svenska organisationer.
Varje roll svarar på en egen fråga i säkerhetsarbetet:
- R (Responsible/utförare): vem gör själva arbetet, till exempel konfigurerar en brandvägg eller skriver en incidentrapport?
- A (Accountable/huvudansvarig): vem godkänner riskacceptansen och står till svars om något går fel?
- C (Consulted/konsulterad): vem måste rådfrågas innan beslut tas, exempelvis juridik vid en personuppgiftsincident?
- I (Informed/informerad): vem behöver veta om beslutet utan att påverka det, till exempel ledningsgruppen?
Dokumentera roller på funktionsnivå snarare än enskilda namn där personalomsättning är hög. En ledningssystem för informationssäkerhet ger den struktur RACI-matrisen sedan hänger sina roller på.
Varför RACI är avgörande vid revision och regelefterlevnad
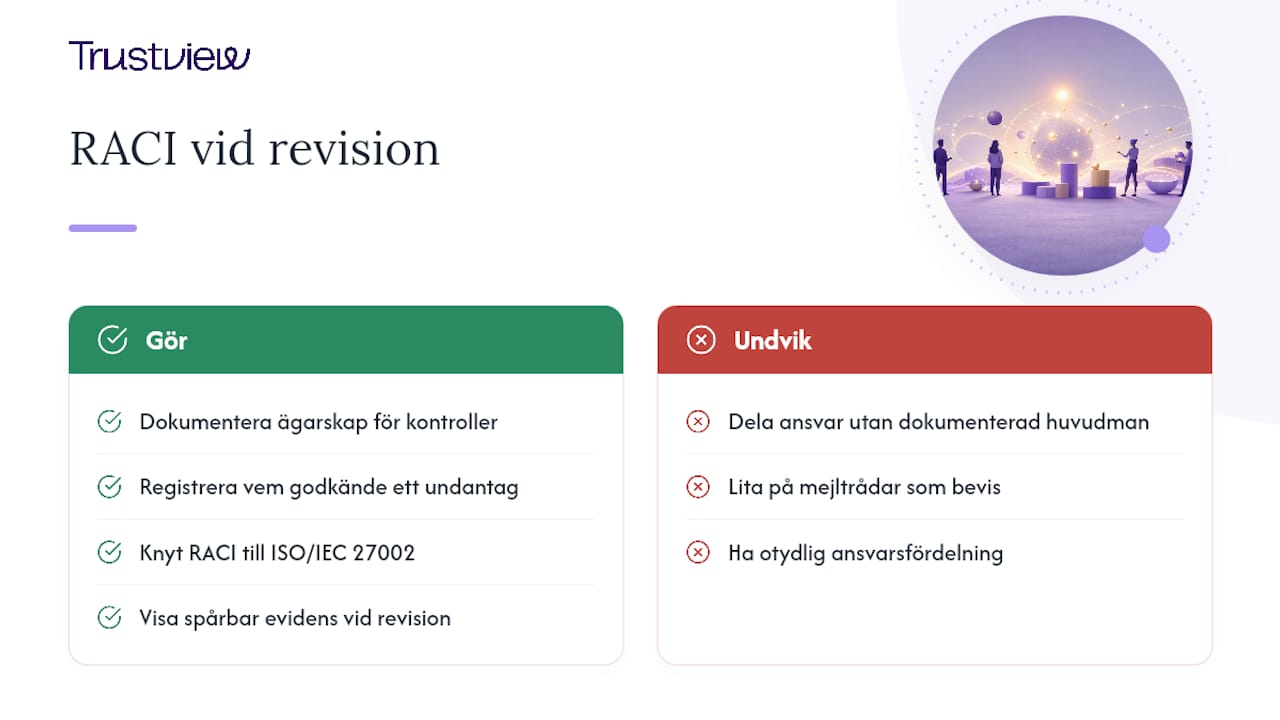
RACI används för att visa exakt vem som godkänt ett undantag och vem som ansvarar för åtgärder, vilket är precis det som DevSecOps-liknande RACI-matriser i reglerade miljöer bygger på. ISO/IEC 27002 kräver dokumenterat ägarskap för kontroller, NIS2 skärper krav på ledningens ansvar för riskhantering, och DORA ställer motsvarande krav på finansiella aktörer och deras leverantörskedjor.
En revisor frågar sällan “har ni en säkerhetspolicy?”. Frågan är “vem godkände detta undantag, och kan du visa det?”. Utan en RACI-matris blir svaret ofta ett osäkert letande i mejltrådar.
Vanligt auditfynd: ansvar för en kontroll är delat mellan två avdelningar utan dokumenterad huvudman, vilket gör att ingen kan visa vem som faktiskt ägde beslutet när en incident inträffade. Otydlig ansvarsfördelning är en återkommande orsak till just den typen av anmärkningar, och en tydlig koppling till ISO/IEC 27002 minskar risken markant.
RACI-matris för informationssäkerhet: exempel och mall
En generisk mall fungerar som utgångspunkt oavsett organisationens storlek. Raderna representerar aktiviteter, kolumnerna representerar roller, och varje cell fylls med R, A, C eller I.
Typiska rader att inkludera:
- Godkännande av informationssäkerhetspolicy
- Riskbedömning och riskacceptans
- Patchhantering och sårbarhetsscanning
- Incidenthantering och rapportering
- Leverantörsgranskning och tredjepartsrisk
- Åtkomstkontroll och behörighetstilldelning
| Aktivitet | CISO | Informationsägare | Systemägare | IT-drift |
|---|---|---|---|---|
| Policy för informationssäkerhet | A | C | I | I |
| Riskbedömning | R | A | C | C |
| Patchhantering | I | C | A | R |
| Incidenthantering | A | C | R | R |
| Leverantörsgranskning | C | A | I | I |
| Åtkomstkontroll | C | A | C | R |
Huvudregeln är en enda A per aktivitet. Två huvudansvariga skapar oundvikligen förvirring den dagen ett beslut ifrågasätts, eftersom RACI som styrdokument bygger på just den principen. Flera R är däremot naturligt, till exempel när både IT-drift och systemägaren utför delar av en patchning, så länge ansvarsfördelningen mellan dem är tydlig i texten runt matrisen.
Så bygger, förankrar och underhåller du din RACI-matris
Att bygga en fungerande matris tar sällan mer än några veckor, men förankringen är det som avgör om den faktiskt används.
- Inventera aktiviteter och roller. Lista alla säkerhetsprocesser som kräver beslut eller åtgärd, och samla en förteckning över befintliga roller från organigram och befattningsbeskrivningar.
- Facilitera en workshop med nyckelroller. Samla CISO, informationsägare, systemägare och representanter för juridik och drift i samma rum för att tilldela R, A, C och I aktivitet för aktivitet.
- Lös konflikter direkt. Om två personer hävdar huvudansvar för samma aktivitet, eskalera beslutet till ledningen innan matrisen fastställs.
- Implementera i styrande dokument. Länka matrisen till processer, åtkomstsystem och den dataskyddspolicy som redan finns på plats.
- Sätt en underhållsrutin. Bestäm en årlig genomgång plus tydliga triggers för omedelbar uppdatering, till exempel omorganisation eller ny systemägare.
Proffstips: Boka en kort tabletop-övning direkt efter att matrisen är fastställd. Låt teamet simulera en incident och följa RACI-matrisen steg för steg. Det avslöjar snabbt om en roll saknar mandat eller resurser för att faktiskt agera.
Engagera juridik, risk och internrevision redan i workshopfasen. I komplexa program är bristen på explicit RACI-tilldelning en vanlig orsak till beslutsfördröjningar, särskilt när flera avdelningar tror att någon annan äger frågan.
Vanliga fallgropar när RACI används i säkerhetsstyrning
Den vanligaste fällan är flera huvudansvariga för samma aktivitet, ofta ett resultat av att ingen vågade fatta det obekväma beslutet att utse en enda ägare. Rätta till det genom att tvinga fram ett val i workshopen, inte i efterhand.
En matris som aldrig uppdateras är nästan värdelös. Organisationsförändringar, nya system och omorganisationer gör gamla tilldelningar felaktiga inom månader om ingen äger uppdateringen.
- Undvik för många C-roller per aktivitet, eftersom överdriven konsultation bromsar beslut utan att stärka kvaliteten.
- Koppla varje roll i matrisen till en befattningsbeskrivning så att ansvaret överlever personalbyten.
- Spara varje version som revisionsbevis, och testa eskaleringsvägarna praktiskt snarare än att bara anta att de fungerar.
RACI kompletterar processkartor och organigram, men ersätter aldrig dem. Den täcker inte kompetens, arbetsbelastning eller tidsramar, och bör alltid läsas tillsammans med annan styrningsdokumentation.
Praktiskt stöd och mallar från Trustview
Att bygga en RACI-matris för hand i kalkylblad fungerar tills organisationen växer eller ett regelverk byts ut. Trustview samlar ansvarshantering, mallar och versionsspårning i samma plattform som redan hanterar registerförteckningar och konsekvensbedömningar.
- Färdiga mallar för ansvarsfördelning som går att anpassa till egna aktiviteter och roller.
- Stöd för DPIA och TIA där ansvar för varje bedömningssteg dokumenteras tillsammans med resten av compliance-arbetet.
- Automatisk versionshistorik som gör det möjligt att visa revisorer exakt vilken tilldelning som gällde vid en given tidpunkt.
- Realtidsöversikt över vem som äger vad, kopplat till samma system som täcker GDPR, NIS2 och ISO 27000.
Läsare som vill se hur ansvarshantering fungerar i praktiken hittar konkreta exempel i guiden om dataskyddsverktyg för GDPR-efterlevnad.
Vad jag lärt mig av att se RACI misslyckas i praktiken
Den vanligaste skillnaden mellan en matris som fungerar och en som samlar damm är inte designen, utan var man börjar. Organisationer som försöker kartlägga hela säkerhetsverksamheten på en gång kör fast i detaljer och tappar momentum.
Börja i ett enda kritiskt område, till exempel incidenthantering eller leverantörsgranskning, och bevisa värdet där först. Använd en mall med versionsstyrning från start snarare än att lappa ihop kalkylblad som ingen minns att uppdatera.
— Jesper
Trustview gör ansvarsfördelningen revisionsbar, inte bara dokumenterad
Många organisationer bygger sin första RACI-matris i ett kalkylblad, vilket fungerar tills en revisor frågar efter versionshistorik eller ett undantag som godkändes för sex månader sedan inte längre går att spåra. Trustview är alternativet som håller matrisen levande i samma system som resten av compliance-arbetet, med automatisk versionering, kopplade DPIA-processer och tydlig ansvarstilldelning som går att visa upp direkt vid revision.
Plattformen erbjuds som en prenumerationsbaserad tjänst, och aktuella priser finns på Trustview. Behöver din organisation juridisk hjälp för att sätta rätt ansvarsroller i en mer komplex regelverksmiljö, finns juridisk rådgivning som komplement till plattformen. Boka en genomgång för att se hur en RACI-mall kan byggas direkt i ert befintliga ramverk.
Källor
- DevSecOps RACI Matrix for Regulated Organizations – Regulated DevSecOps
- Matrice RACI : Méthode de répartition des responsabilités
Vanliga frågor
Vad är en RACI-matris?
En RACI-matris är ett styrdokument som kopplar aktiviteter till roller genom fyra kategorier: ansvarig utförare, huvudansvarig, konsulterad och informerad. Den gör ansvarsfördelningen synlig och revisionsbar, särskilt i informationssäkerhetsarbete där en revisor kräver bevis på vem som godkänt ett beslut.
Vem ska vara Accountable för en säkerhetsaktivitet?
Det beror på aktiviteten, men det ska alltid vara en enda person eller funktion, oftast informationsägaren, systemägaren eller CISO beroende på om det gäller policy, teknisk drift eller övergripande styrning. Två huvudansvariga för samma aktivitet skapar otydlighet som ofta upptäcks först vid en incident eller revision.
Hur skiljer sig RACI från de tre försvarslinjernas modell?
RACI tilldelar konkreta roller till enskilda aktiviteter, medan de tre försvarslinjerna beskriver en övergripande struktur för riskhantering, kontroll och oberoende granskning. De kompletterar varandra: försvarslinjerna sätter ramen, RACI fyller i vem som gör vad inom varje linje.
Hur ofta bör en RACI-matris uppdateras?
En årlig genomgång är standard, men matrisen bör uppdateras omedelbart vid organisationsförändringar, nya system eller bytt systemägarskap. Utan tydliga triggers för uppdatering blir tilldelningarna snabbt felaktiga och tappar sitt värde vid revision.
Kan Trustview hjälpa till att bygga en RACI-matris?
Trustview erbjuder mallar för ansvarsfördelning kopplade till DPIA, riskhantering och incidentloggning, med automatisk versionshistorik som gör tilldelningarna spårbara över tid. Plattformen kostar från 2 500 kr per månad enligt prissidan.