Rotorsaksanalys vid en incident innebär att ni systematiskt spårar den underliggande orsaken till en händelse, inte bara de symptom som syntes först. Det första ni gör är att säkra bevis: loggar, tidsstämplar och foton, samt starta en kronologi över händelseförloppet innan minnesbilder och rådata hinner försvinna. Resten av arbetet, från problemformulering till verifierade åtgärder, följer en process du hittar längre ner i artikeln, med färdiga mallar att använda direkt.
Kort sagt:
- En fullständig rotorsaksanalys bör startas vid återkommande fel, långa driftstopp eller större kostnadsöverskridanden för att inte slösa resurser på triviala ärenden.
- Bevisinsamling måste ske direkt, inklusive loggar och foton, för att säkra dataintegritet och möjligheten att verifiera orsaken senare.
- Metodval som 5 varför, fiskbensdiagram och FMEA passar olika typer av incidenter, ofta bäst när de används i kombination för att bredda, fördjupa och testa hypoteser.
- En tydlig incidentmall ska innehålla grundfakta, tidslinja, rådata och koppling till CAPA för att underlätta dokumentation och spårbarhet vid myndighetskrav.
- Utbildning i problemformulering och fältverifiering är avgörande för att utredningar ska bli framgångsrika, då praktik och förståelse ofta är nyckeln till att identifiera den riktiga orsaken.
Innehållsförteckning
- Vad är rotorsaksanalys och när ska ni starta en full utredning?
- Steg för steg: från bevisinsamling till verifierad åtgärd
- 5 varför, fiskbensdiagram eller FMEA: vilken metod passar er incident?
- Fältmall för incidentärenden: vilka fält behöver ni fylla i?
- Vanliga fallgropar: hur vet ni att rotorsaken faktiskt är borta?
- Trustview och rätt kompetens i botten av varje utredning
- Varför utbildning avgör om er rotorsaksanalys faller platt eller håller
- Trustview gör RCA‑dokumentationen till en tillgång, inte en pappershög
- Källor
- Vanliga frågor
Vad är rotorsaksanalys och när ska ni starta en full utredning?
Rotorsaksanalys (RCA) är metoden för att gräva förbi det synliga felet och identifiera vad som faktiskt orsakade det. Skillnaden mot symptomhantering är avgörande: att byta en säkring är symptomhantering, att förstå varför säkringen gick är rotorsaksanalys. Många verksamheter blandar ihop de två och löser samma problem om och om igen.
Inte varje avvikelse kräver en fullskalig RCA. Branschpraxis pekar mot att ni sätter tydliga trösklar för när en djupare utredning ska startas, så att resurser inte slösas på triviala händelser samtidigt som allvarliga mönster inte missas.
Starta en full utredning när ni ser:
- Återkommande fel som redan “åtgärdats” en gång tidigare
- Oplanerat stopp som varar längre än ett fördefinierat gränsvärde
- Kostnader som överstiger ett satt tröskelbelopp
- Risk för arbetsmiljön eller personskada
- En regulatorisk rapporteringsplikt, till exempel enligt NIS2
Incidentklassningen styr själva prioriteten. MSB:s ramverk för bedömning av it‑incidenters påverkan delar in händelser i fyra nivåer, kritisk, allvarlig, betydande och måttlig, utifrån effekten på it‑miljö, verksamhet och samhälle. Vid en personuppgiftsincident gäller dessutom att en preliminär riskklassning görs snabbt, eftersom den avgör om 72‑timmarsregeln för rapportering utlöses.
Steg för steg: från bevisinsamling till verifierad åtgärd
En incidentutredning som hoppar rakt in i analysen utan ordning ger ofta fel svar snabbt, vilket är värre än inget svar alls. Arbetsordningen nedan håller ihop utredningen från första minuten till verifierad effekt.
- Säkra och bevara bevis. Samla loggutdrag, foton, revisionsspår och andra tidsstämplade data innan de skrivs över eller glöms bort, för att säkerställa både datasäkerhet och bevarande av synlighet i sökresultat.
- Formulera ett exakt problemutlåtande. Skriv vad som hände, var, när och med vilken identifierare, batchnummer eller enhets‑ID, så att alla i teamet pratar om samma händelse.
- Rekonstruera händelseförloppet. Bygg en kronologi och komplettera med mätvärden, larm och personalens iakttagelser.
- Formulera hypoteser och testa dem. Utsätt varje hypotes för fältverifiering eller kontrollerad rekreation innan ni godtar den som orsak.
- Implementera åtgärder och planera effektivitetskontroller. Koppla resultatet till en CAPA‑process (åtgärder och förebyggande insatser) med ett datum för uppföljning.
Fältverifiering är momentet flest utredningar hoppar över, trots att praktiker ofta betonar att “sanningen inte finns i rummet” utan ute i processen, hos operatören, vid maskinen eller i systemloggen där felet faktiskt uppstod.
Proffstips: Lås aldrig problemutlåtandet förrän minst två personer i teamet oberoende av varandra kan beskriva händelsen med exakt samma ord. Skillnader i formuleringen avslöjar ofta att ni fortfarande inte förstår vad som hände.
You are currently viewing a placeholder content from Default. To access the actual content, click the button below. Please note that doing so will share data with third-party providers.
5 varför, fiskbensdiagram eller FMEA: vilken metod passar er incident?
Ingen metod löser alla typer av incidenter ensam, och att välja fel verktyg är en vanlig orsak till svaga slutsatser.
- 5 varför är snabbt och kräver inga verktyg, bara disciplinen att fråga “varför” upprepade gånger tills ni når en åtgärdbar orsak. Svagheten är att metoden lätt styrs av den första personen som pratar i rummet, vilket ger en linjär orsakskedja där verkligheten ofta är förgrenad.
- Fiskbensdiagrammet (Ishikawa‑diagrammet) är ett visuellt verktyg som sorterar möjliga orsaker i kategorier, exempelvis människa, metod, maskin och material. Det passar när ni behöver en strukturerad brainstorming med flera funktioner i rummet samtidigt, eftersom Ishikawa‑metoden tvingar fram bredd innan ni smalnar av mot en slutsats.
- FMEA och felträdsanalys behövs när incidenten har flera samverkande fel eller när ni måste räkna på sannolikhet och konsekvens för varje felkälla, till exempel i produktionslinjer eller säkerhetskritiska system.
I praktiken kombinerar de starkaste utredningarna metoderna: fiskbensdiagrammet för att bredda sökfältet, 5 varför för att fördjupa varje spår, och därefter fältdata som bekräftar eller avfärdar varje hypotes. Ett diagram på en whiteboard bevisar ingenting förrän det stäms av mot mätvärden och verkligheten på plats.
Fältmall för incidentärenden: vilka fält behöver ni fylla i?
En återanvändbar mall sparar tid vid varje ny händelse och håller dokumentationen enhetlig, vilket blir avgörande om en tillsynsmyndighet senare frågar hur ni resonerade.
Grundfälten i en incidentmall bör täcka:
- Händelsenummer, datum och tidpunkt för upptäckt
- Vem som upptäckte händelsen och hur
- Utrustnings‑ eller system‑ID, batchnummer om relevant
- Kronologisk tidslinje med varje åtgärd som vidtagits
- Referenser till rådata: loggutdrag, foton, mätserier
- Initial allvarlighetsklassning enligt era interna nivåer eller MSB:s fyra nivåer
- Vem som intervjuats och vilka mätningar som genomförts
Mallens sista fält bör peka vidare till CAPA‑numret och dokumentkontrollsystemet, så att åtgärder, ansvar och uppföljningsdatum går att spåra i efterhand utan att leta i flera system.
Vanliga fallgropar: hur vet ni att rotorsaken faktiskt är borta?
De vanligaste misstagen är förhastade slutsatser efter första mötet, att nyckelkompetens som skiftpersonal eller tekniker utesluts från analysen, och bristande datainsamling som gör hypotesen omöjlig att testa i efterhand. Analysverkstan pekar särskilt på att många utredningar misslyckas därför att teamet aldrig riktigt förstod problemet innan de började leta orsaker.
Verifiering kräver mer än ett antagande. Reproducera felet om möjligt, jämför mätdata före och efter åtgärd, och lägg in kontrollpunkter i er kvalitetsplan.
Tre KPI:er ger er ett mätbart facit på om rotorsaken verkligen är åtgärdad:
- Återfallsfrekvens, andelen liknande incidenter inom en definierad period efter åtgärd
- RCA‑cykeltid, tiden från upptäckt till verifierad åtgärd
- Andel effektivitetskontroller som genomförts enligt plan, inte bara utlovats
Kopplingen mellan RCA och en dokumenterad CAPA‑process med spårbara effektivitetskontroller är precis det som skiljer en riktig utredning från ett möte där alla känner sig nöjda men problemet återkommer tre månader senare.
Trustview och rätt kompetens i botten av varje utredning
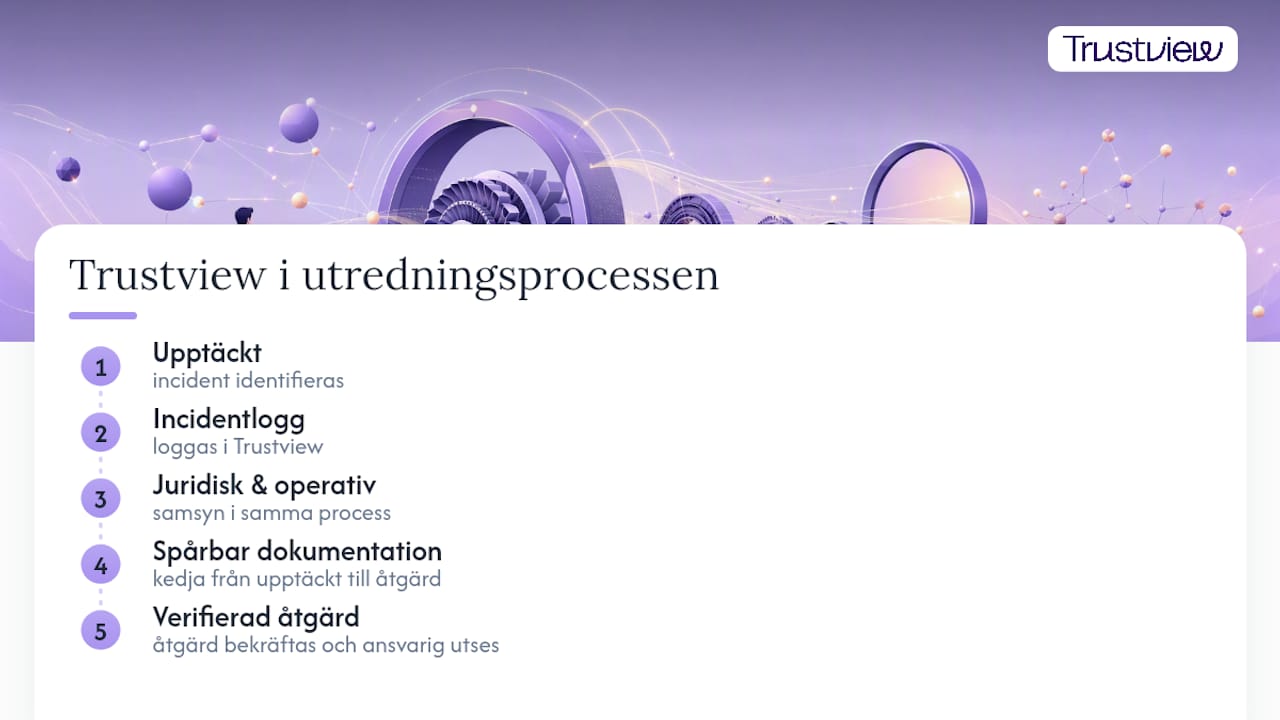
Rotorsaksanalys blir starkare när juridisk och operativ kompetens möts i samma process. Jesper, som skriver detta, har lång erfarenhet av GDPR‑relaterad incidenthantering och vet hur ofta en teknisk utredning krockar med rapporteringsplikter ingen i rummet tänkt på.
En complianceplattform som Trustview stödjer arbetet genom en incidentlogg, färdiga mallar och spårbar dokumentation som håller ihop hela kedjan, från upptäckt till verifierad åtgärd och ansvarig person. Läs mer i guiderna om 72‑timmarsregeln och incidentloggning samt konsekvensbedömningar för att koppla RCA‑prioritering till era juridiska skyldigheter.
Varför utbildning avgör om er rotorsaksanalys faller platt eller håller
Den vanligaste anledningen till att rotorsaksanalyser misslyckas är inte fel metod, utan att teamet aldrig fått öva på att äga processen. Utbildning i problemformulering och fältverifiering ger snabbare, säkrare slutsatser än vilket diagram som helst. På sikt betalar det sig i lägre kostnader och en regelefterlevnad som håller även när en myndighet ställer frågor.
— Jesper
Trustview gör RCA‑dokumentationen till en tillgång, inte en pappershög
En digital plattform för dokumentation samlar incidentlogg, färdiga mallar för klassning och kronologi, samt ansvarsfördelning och rapportfunktioner på ett ställe, byggt av jurister med kunskap om svensk och europeisk lagstiftning.
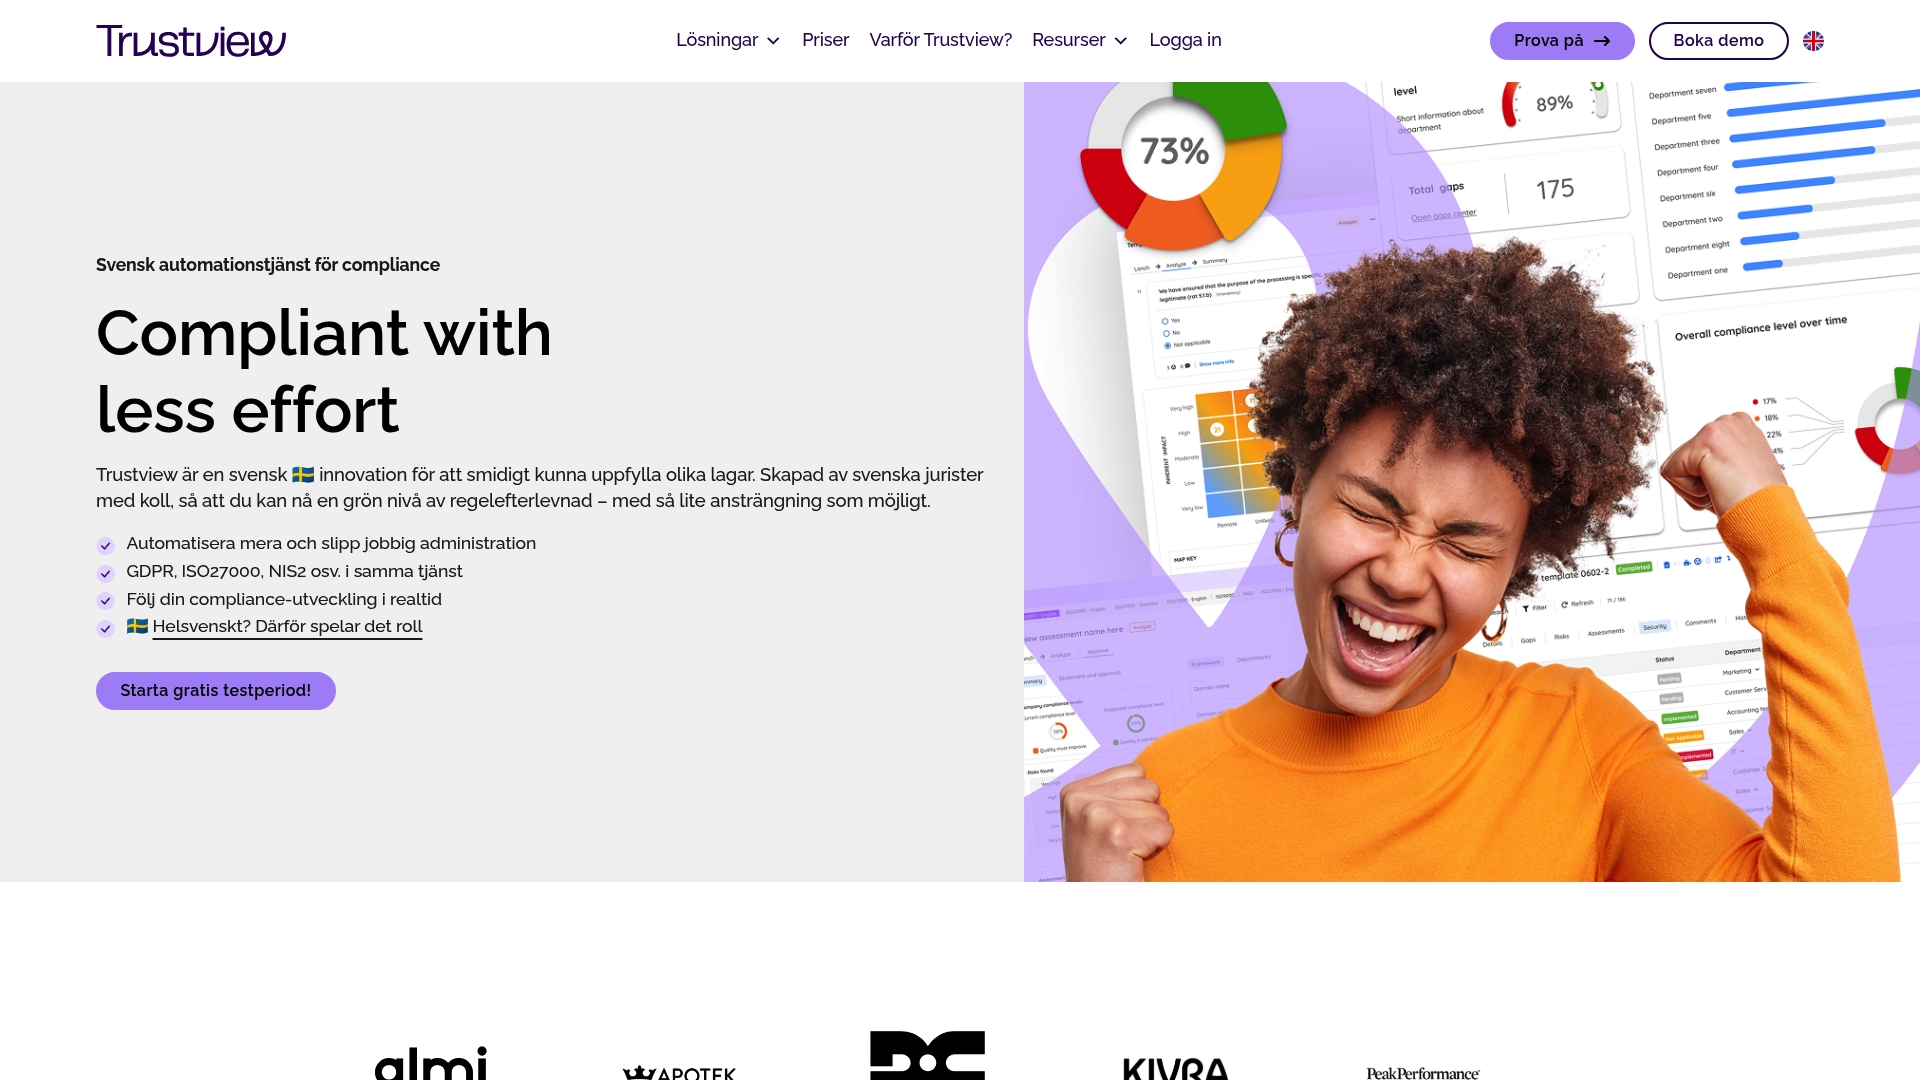
Det betyder mindre administrativ börda vid varje ny händelse: ni slipper bygga om mallen från noll, och ledningen kan se status på pågående RCA‑ärenden i realtid istället för att vänta på en sammanställning. Vill du se vad det kostar för er organisation, priser från 2 500 kr per månad finns tillgängliga, och behöver ni juridisk rådgivning kring en specifik incident hittar du prisuppgifter för rådgivningstjänsten på samma sätt.
This article is general information, not a substitute for advice from a qualified lawyer. Consult a qualified legal professional about your own circumstances before acting on anything here.
Källor
- Personuppgiftsincident: hantering och rapportering enligt 72‑timmarsregeln — IT‑juridik
- MSB rapport: Ramverk för analys och bedömning av it‑incidenters påverkan
- Så gör ni en bra rotorsaksanalys — Idus
- Hur gör man en bra rotorsaksanalys? — Analysverkstan
- Ishikawa diagram — Wikipedia
Vanliga frågor
Vad är skillnaden mellan rotorsaksanalys och symptomhantering?
Symptomhantering löser det synliga felet, till exempel byter en trasig komponent. Rotorsaksanalys går vidare och identifierar varför komponenten gick sönder, så att samma fel inte återkommer.
Hur lång tid tar en rotorsaksanalys normalt?
Tiden varierar med incidentens allvarlighetsgrad, men RCA‑cykeltid, från upptäckt till verifierad åtgärd, är själva måttet ni bör följa upp internt. En enkel 5‑varför‑analys kan ta en timme, medan en incident med FMEA och fältverifiering kan sträcka sig över veckor.
När ska vi använda 5 varför istället för fiskbensdiagram?
Använd 5 varför för enklare, linjära fel där en tydlig orsakskedja räcker. Välj fiskbensdiagrammet när flera funktioner behöver bidra med olika perspektiv, eftersom metoden sorterar orsaker i kategorier innan ni smalnar av.
Vilka fält måste alltid finnas med i en incidentmall?
Grundfälten är händelsenummer, tidpunkt för upptäckt, utrustnings‑ID, kronologi och referenser till rådata som loggar och foton. Mallen bör även innehålla en initial allvarlighetsklassning och en koppling till CAPA‑numret för uppföljning.
Kan Trustview hjälpa oss dokumentera en rotorsaksanalys?
Trustview samlar incidentlogg, mallar och ansvarsfördelning i en plattform, vilket gör dokumentationen spårbar från upptäckt till verifierad åtgärd. Priser för plattformen börjar på 2 500 kr per månad.