En ISO 27001 gap-analys är en strukturerad jämförelse mellan er nuvarande praktik och kraven i ISO/IEC 27001:2022. Standarden kräver inte formellt att ni gör en gap-analys, men i praktiken är den ett av de mest använda planeringsverktygen inför certifiering. Resultatet blir ett gap-register: en lista över brister med ägare, prioritet och tydliga verifieringskriterier som visar exakt vad som krävs för att bli certifieringsklar.
Kort sagt:
- En väl genomförd gap-analys bör tydligt kartlägga brister i både ledningssystemets ramverk och tekniska kontroller enligt ISO/IEC 27001:2022, inklusive annexets struktur.
- En noggrann scope-definition och en strukturerad checklista är avgörande för att undvika felaktigheter som kan fördröja certifieringen eller ge en felaktig bild av organisationens säkerhetsläget.
- Bevisinsamling måste kombineras med intervjuer och observationer för att verifiera processernas operativa effektivitet, inte bara dokumentationen.
- Prioritering av gap bör kopplas till riskbedömningen och Statement of Applicability för att fokusera på de mest kritiska och högrisk-relaterade åtgärderna.
- Plattformar som Trustview underlättar att skapa, underhålla och följa upp gap-registret, samt koppla åtgärder till juridiska och riskrelaterade krav för ett levande och verifierbart säkerhetsarbete.
Innehållsförteckning
- Vad täcker en ISO 27001 gap-analys egentligen?
- Hur genomförs en gap-analys steg för steg?
- Hur poängsätter man gap och prioriterar rätt?
- Hur blir gap-analysen en konkret handlingsplan?
- Vilka misstag gör en gap-analys värdelös inför revision?
- Hur stödjer Trustview arbetet med gap-analys?
- Rekommenderade prioriteringar för säkerhetsansvariga
- Kom igång med Trustview inför er ISO 27001-certifiering
- Källor
- Vanliga frågor
Vad täcker en ISO 27001 gap-analys egentligen?
En gap-analys måste täcka två helt olika delar av standarden. Att blanda ihop dem är en av de vanligaste orsakerna till missade certifieringsdatum. Den första delen är klausulerna 4 till 10, som beskriver ledningssystemets ramverk. Den andra delen är Annex A, som listar de tekniska och organisatoriska säkerhetsåtgärderna.
Klausulerna 4–10 handlar om organisationens kontext, ledningens engagemang, planering, stödresurser, drift, utvärdering av prestanda och ständig förbättring. Det är här ni bedömer om ledningssystemet faktiskt styrs, inte bara dokumenteras. En vanlig svaghet är att policyer finns på plats men att ingen kan visa att ledningen granskar dem regelbundet.
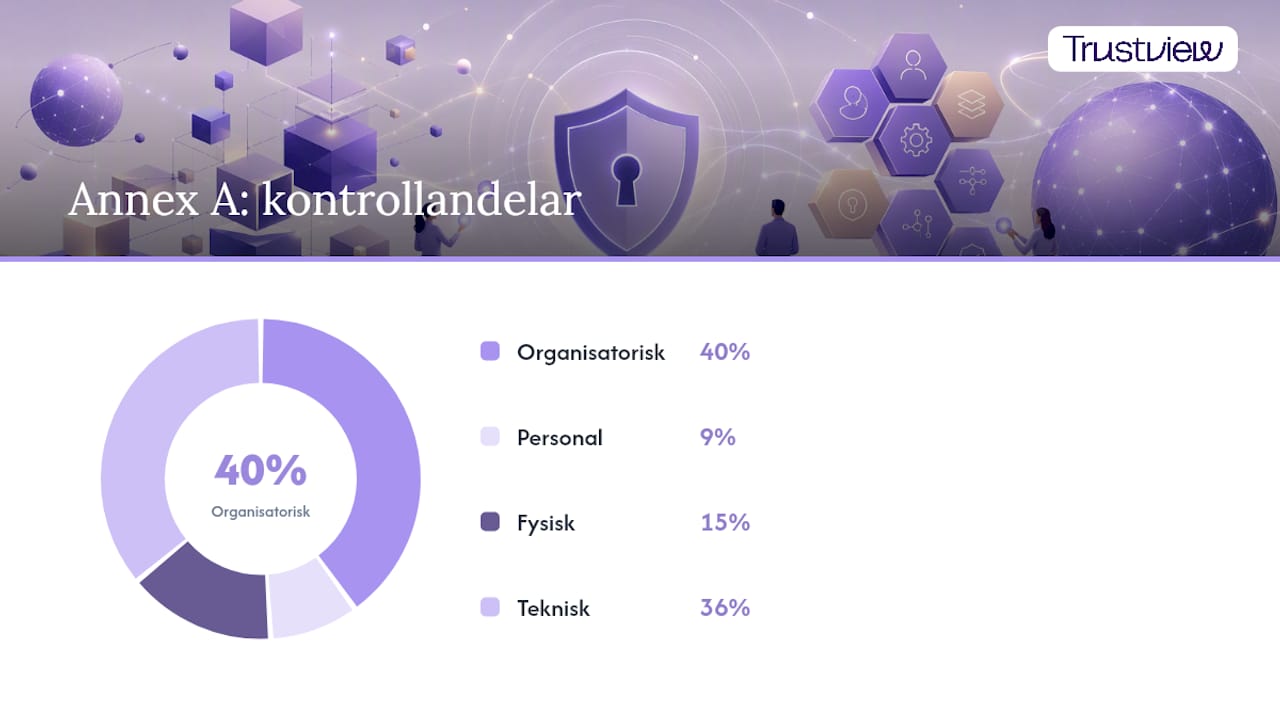
Annex A innehåller 93 kontroller, indelade i fyra grupper:
- Organisatoriska kontroller (37 kontroller) — policyer, roller, leverantörsrelationer och hantering av tillgångar.
- Personalrelaterade kontroller (8 kontroller) — säkerhetsansvar vid anställning, utbildning och avslut av anställning.
- Fysiska kontroller (14 kontroller) — skydd av lokaler, utrustning och fysiska medier.
- Tekniska kontroller (34 kontroller) — åtkomstkontroll, kryptering, loggning och skydd mot skadlig kod.
Den strukturen skiljer sig markant från 2013-versionens 114 kontroller i 14 domäner, och ISO/IEC 27001:2022 omorganiserade hela Annex A kring hur kontroller faktiskt används snarare än vilken avdelning som äger dem. ISACA pekar på att en mekanisk kontrollräkning blir missvisande efter omstruktureringen, och att en bra analys istället följer kravens och riskernas egen logik i stället för att bara checka av rubriker från den tidigare versionen. Checklistor byggda på 2013-strukturen missar dessutom ändringarna i amendment 1:2024, som påverkar tolkningen av flera kontroller kopplade till klimatrelaterad ommodellering. Har er organisation ännu inte uppdaterat sin mall, är det första steget att göra det innan ni samlar in ett enda bevis. En genomgång av Annex A-kontrollerna ger en bra utgångspunkt för att förstå vilka kontroller som faktiskt gäller er verksamhet.
Hur genomförs en gap-analys steg för steg?
En gap-analys som håller för revision följer en tydlig sekvens. Att hoppa direkt till Annex A utan att först definiera scope är den vanligaste vägen till en analys som ser komplett ut men saknar substans.
- Fastställ scope. Dokumentera vilka avdelningar, system, lokaler och leverantörer som ingår, och skriv ner varje exkludering med motivering. En otydlig scope gör att revisorn ifrågasätter hela underlaget senare.
- Bygg checklistan. Strukturera den med kolumner för status, bevis, ägare, prioritet och måldatum. Varje rad ska motsvara ett krav i klausul 4–10 eller en kontroll i Annex A, inte en fri tolkning av den.
- Samla in bevis genom flera kanaler. Dokumentgranskning ger er policyer och riktlinjer, men intervjuer avslöjar hur arbetet faktiskt sker i vardagen. Komplettera med stickprov och observationer, eftersom ett samtal om att en process finns är svagt bevis utan tidsstämplade artefakter eller ett revisionsspår som backar upp påståendet.
- Dokumentera varje gap i registret. Notera nuvarande status, vilket bevis som saknas, vem som äger frågan, hur allvarligt gapet är och när det ska vara löst.
- Kör en gemensam genomgång. Ett kort workshopformat där ledning och kontrollägare går igenom registret tillsammans fångar upp missförstånd innan de blir dyra i handlingsplanen.
Proffstips: Boka intervjuer i par, en teknisk person och en verksamhetsperson från samma avdelning. Skillnaden i hur de beskriver samma process avslöjar ofta exakt var dokumentationen och verkligheten glider isär.
Ett gap-register som fungerar i praktiken har sällan fler än sex kolumner. Lägg till fler, och registret blir svårt att underhålla över tid; för få, och ni tappar spårbarheten revisorn kommer att fråga efter. Verktyg för spårbarhet, där bevis kopplas direkt till respektive kontroll och ägare, gör hela skillnaden mellan ett register som lever och ett som blir en engångsleverans i en mapp ingen öppnar igen.
Hur poängsätter man gap och prioriterar rätt?
En mognadsskala ger registret ett gemensamt språk för hur långt ni kommit på varje krav. En vanlig modell använder fem nivåer:
- Nivå 1, frånvarande — ingen process eller dokumentation finns.
- Nivå 2, planerad — beslut är fattat men inget är implementerat än.
- Nivå 3, pågående — processen är delvis införd men saknar konsekvent bevis.
- Nivå 4, huvudsakligen implementerad — processen körs regelbundet med viss dokumentation.
- Nivå 5, optimerad — processen är etablerad, mätbar och granskas löpande.
Denna typ av femgradig skala används i flera praktiska verktyg för gap-analys, och kravet på evidens ökar med varje nivå. Ett krav som ligger på nivå 2 behöver bara ett beslutsprotokoll för att motiveras, medan nivå 4 kräver löpande loggar eller granskningsspår.
Prioritering är minst lika viktig som scoringen. Dela in gapen i tre kategorier: certifieringsblockerare som måste stängas innan revisionens Stage 1, hög risk som kräver åtgärd men inte hindrar certifiering, och övriga förbättringar som kan vänta till nästa revisionscykel. Den indelningen gör registret handlingsbart för ledningen istället för en lång lista utan riktning.
Ordningen påverkas också av Statement of Applicability. Varje kontroll ni markerar som “ej tillämplig” i SoA kräver en dokumenterad motivering kopplad till er riskbedömning, annars ifrågasätter revisorn beslutet direkt. Ett gap kopplat till en kontroll med hög risk i riskbedömningen ska alltid gå före ett gap med låg risk, oavsett hur enkelt det är att åtgärda.
Hur blir gap-analysen en konkret handlingsplan?
Ett gap utan ägare blir aldrig åtgärdat i tid, oavsett hur väl det är beskrivet i registret. Kiwa understryker att varje identifierat gap behöver en namngiven ägare, ett accepterat riskbeslut eller en åtgärd, ett verifieringskriterium och ett uppföljningsdatum för att bli ett styrbart åtagande snarare än en anteckning i en tabell.
- Tilldela en ägare per gap, inte per avdelning. En generell ägare som “IT-avdelningen” försvinner i praktiken när deadline närmar sig.
- Definiera “definition of done” konkret. Skriv exakt vilken artefakt som krävs, till exempel en signerad policy, ett granskningsprotokoll från de senaste tre månaderna eller en loggexport som visar aktiv övervakning.
- Sätt realistiska tidslinjer. Mindre organisationer kan ofta genomföra själva analysfasen på några dagar, men den totala vägen till certifiering styrs av hur många och hur komplexa gapen är snarare än av analysen i sig.
- Koppla planen till riskbehandlingen. Åtgärder som redan är beslutade i riskbedömningen ska speglas i handlingsplanen, inte behandlas som en separat process.
- Låt internrevisionen verifiera stängda gap. Ett gap som markeras klart utan oberoende granskning riskerar att öppnas igen av den externa revisorn.
Resursbehovet varierar kraftigt beroende på hur många kontroller som ligger på nivå 1 eller 2. En organisation med god grunddokumentation men svag spårbarhet löser oftast merparten av gapen på några månader, medan en organisation som startar från noll bör räkna med betydligt längre tid för att bygga upp bevis som håller för revision.
Vilka misstag gör en gap-analys värdelös inför revision?
Tre fallgropar återkommer i nästan varje analys som fastnar under själva certifieringsrevisionen.
- Dokument förväxlas med evidens. En policy som finns i ett dokumenthanteringssystem bevisar inte att den efterlevs; revisorn vill se loggar, protokoll eller stickprov som visar praktisk tillämpning.
- “Ej tillämplig” används slarvigt. Om en kontroll markeras som irrelevant utan koppling till riskbedömningen, blir det ett av de första fynden i en extern granskning.
- Ansvaret är otydligt fördelat. Om flera personer tror att någon annan äger ett gap, blir det aldrig löst i tid, oavsett hur bra registret ser ut på pappret.
Verifiering före revision bygger på samma metodik som insamlingen: stickprov, spårbarhet och en oberoende genomgång. NQA påpekar att observationer och stickprov är avgörande för att bedöma operativ effektivitet, inte bara om dokumentationen existerar på pappret.
Proffstips: Kör en intern “mini-revision” två till fyra veckor innan den riktiga Stage 1-revisionen. Låt någon som inte deltagit i gap-analysen granska tre slumpvis valda kontroller. Om den personen hittar samma typ av brister som ni redan trodde var lösta, vet ni att ni har ett systematiskt problem, inte bara enstaka undantag.
Ledningens engagemang, en avgränsad scope och krav på verifierbar dokumentation från start är de tre åtgärder som förebygger flest problem senare i processen.
Hur stödjer Trustview arbetet med gap-analys?
Att bygga ett gap-register från noll i kalkylark fungerar, men blir snabbt svårt att underhålla när antalet kontroller och ägare växer. Trustview ger säkerhetsansvariga ett strukturerat sätt att hålla ihop hela arbetet på en plats.
- Färdiga mallar för Annex A-kontroller och Statement of Applicability gör att ni inte behöver bygga strukturen från grunden för varje ny bedömning.
- Spårbarhet mellan bevis och ägare innebär att varje gap kan kopplas till dokument, ansvarig person och måldatum utan att informationen sprids över flera filer.
- Stöd för riskbedömning och konsekvensanalyser, inklusive DPIA-mallar, gör det enklare att koppla gap-registret till er befintliga riskbehandling.
- Juridisk rådgivning kompletterar plattformen när ett gap kräver tolkning av hur en specifik kontroll eller ett SoA-beslut ska motiveras juridiskt, inte bara tekniskt.
Kombinationen av mallar och juridisk expertis gör att gap-registret blir ett levande dokument istället för en engångsrapport som blir inaktuell redan innan certifieringen är klar.
Rekommenderade prioriteringar för säkerhetsansvariga
Det som skiljer lyckade certifieringsprojekt från de som drar ut i tiden är sällan tekniken. Det är tydligt ägandeskap, verifierbar evidens och en scope som faktiskt är hanterbar för teamet ni har. Organisationer som lägger för mycket tid på tekniska quickfixar tidigt, innan processerna och spårbarheten sitter, tenderar att upprepa samma fynd i nästa revisionscykel.
Se själva gap-analysen som startpunkten för ett kontinuerligt arbete, inte som ett projekt som avslutas när Stage 2 är godkänd. De organisationer som lyckas bäst behandlar registret som ett levande verktyg de återkommer till varje kvartal, långt efter att certifikatet är utfärdat.
— Jesper
Kom igång med Trustview inför er ISO 27001-certifiering
Trustview är ett svenskutvecklat alternativ till att bygga hela gap-analysen i lösa kalkylark och delade dokument. Plattformen är byggd av jurister med kunskap om svensk och europeisk lagstiftning, vilket ger er både strukturerade mallar och möjlighet till juridisk tolkning när ett gap kräver mer än en teknisk lösning.
Ni får färdiga mallar för Annex A och SoA, spårbarhet mellan bevis, ägare och måldatum, samt stöd för att koppla gap-registret till er befintliga riskbedömning. Behöver ni komplettera med juridisk rådgivning kring ett specifikt SoA-beslut eller en tolkningsfråga, finns den tjänsten tillgänglig vid sidan av plattformen.
Trustview erbjuds från en låg månadskostnad, och du kan se aktuell prisinformation för att bedöma vad plattformsstödet innebär för er organisations budget. Nästa steg är enkelt: boka en genomgång och se hur mycket av gap-registret ni kan bygga upp redan under första veckan.
Källor
Grundkraven finns i ISO/IEC 27001:2022, och amendment 1:2024 uppdaterar delar av tolkningen kring klimatrelaterade hot. SIS ger en svensk ingång till hela ISO 27000-serien och kopplingen till ISO 27002 för djupare kontrolltolkning. ISACA:s genomgång av övergången till 2022-strukturen är särskilt användbar för team som fortfarande arbetar med checklistor från den äldre versionen. Konsultera alltid originalkällorna, eller en jurist, inför formella certifieringsbeslut.
- ISO/IEC 27001:2022 – Information security management systems
- Navigating the ISO/IEC 27001:2022 transition — ISACA Journal (2024)
Vanliga frågor
Vad är en gap-analys i informationssäkerhet?
En gap-analys i informationssäkerhet jämför er nuvarande praktik, dokumentation och tekniska kontroller mot ett ramverks krav, i det här fallet ISO/IEC 27001:2022. Resultatet visar exakt var ni redan uppfyller kraven och var det finns brister som måste åtgärdas före certifiering.
Kan ChatGPT eller AI-verktyg göra en ISO 27001 gap-analys?
Ett AI-verktyg kan hjälpa till att strukturera en checklista eller sammanfatta krav, men det kan inte samla in de bevis, intervjuer och stickprov som en verklig bedömning kräver. Gap-analysen bygger på verifierbara artefakter från er egen verksamhet, något ingen AI-modell har tillgång till på egen hand.
Vad är ett exempel på ett gap i en ISO 27001-analys?
Ett typiskt exempel är en kontroll för åtkomsthantering där policyn finns på papper men ingen logg visar att åtkomsträttigheter faktiskt granskas regelbundet. Gapet dokumenteras med en ägare, ett måldatum och ett verifieringskriterium, till exempel en granskningslogg som täcker de senaste tre månaderna.
Måste vi göra en gap-analys för att bli ISO 27001-certifierade?
Standarden kräver inte formellt en gap-analys, men i praktiken är den ett av de vanligaste sätten att förbereda sig inför en certifieringsrevision. Utan den riskerar ni att upptäcka allvarliga brister först under själva revisionen, vilket ofta försenar certifieringen.
Vad kostar det att få stöd för gap-analysen via Trustview?
Trustview-plattformen erbjuds från 2 500 kr per månad, se aktuell prisinformation för fullständiga detaljer. Juridisk rådgivning som komplement till plattformen prissätts separat och offereras på begäran.