SCC passar bäst för enskilda eller tillfälliga överföringar mellan fristående parter, eftersom klausulerna är färdigformulerade och kan användas direkt utan att någon myndighet först godkänner dem. BCR passar bäst för koncerner med återkommande interna dataflöden, men kräver ett godkännande som kan ta lång tid. Oavsett val måste du bedöma mottagarlandets lagstiftning och dokumentera eventuella kompletterande åtgärder enligt EDPB:s riktlinjer.
Kort sagt:
- SCC används bäst för enskilda eller tillfälliga dataöverföringar, eftersom de är färdigformulerade och kan användas direkt utan myndighetsgodkännande.
- BCR passar för regelbundna interna dataflöden inom en koncern, men kräver långdragen ansöknings- och godkännandeprocess.
- En Transfer Impact Assessment är obligatorisk oavsett verktyg och måste göras för att bedöma mottagarlandets lagstiftning och eventuella ytterligare skyddsåtgärder.
- Kostnaden och tidsåtgången skiljer sig mycket: SCC är enkelt att starta men kräver kontinuerlig administration, medan BCR innebär större initial investering men lägre löpande arbete.
- Valet bör göras utifrån typ av dataflöde, med rekommendation att kombinera SCC för externa relationer och BCR för interna koncernöverföringar.
Innehållsförteckning
- SCC och BCR: juridisk grund och vad de faktiskt innebär
- När passar SCC och när passar BCR i praktiken?
- Vad kostar det att genomföra SCC eller BCR i praktiken?
- Transfer Impact Assessment: skyldigheten som gäller oavsett verktyg
- Vad Schrems II faktiskt förändrade för SCC och BCR
- Så väljer du mellan SCC och BCR: en steg för steg‑process
- Så arbetar Trustview med SCC- och BCR-processer i praktiken
- Balansen mellan juridisk säkerhet och praktisk genomförbarhet
- Trustview hjälper dig strukturera SCC- och BCR-arbetet
- Källor
- Vanliga frågor
SCC och BCR: juridisk grund och vad de faktiskt innebär
Standardavtalsklausuler (SCC) och bindande företagsbestämmelser (BCR) är de två huvudverktygen enligt GDPR artikel 46 för att föra över personuppgifter till länder utanför EU/EES utan adekvansbeslut. Artikel 47 reglerar BCR specifikt, medan SCC hör till artikel 46.2 c.
SCC är standardklausuler som EU‑kommissionen har antagit och som kan användas omedelbart, utan förhandsgodkännande från någon tillsynsmyndighet. De moderniserade klausulerna trädde i kraft den 4 juni 2021, med en övergångsperiod som löpte ut den 27 december 2022. Ett viktigt förbehåll: SCC får inte ändras i sak. Lägger du till egna villkor som ändrar ansvarsfördelningen riskerar hela avtalsgrunden att bli ogiltig.
BCR fungerar annorlunda. Det är interna regler som en koncern själv utformar för sina gränsöverskridande överföringar, men de måste godkännas av en ansvarig tillsynsmyndighet innan de får användas. Godkännandeprocessen involverar ofta fler länder genom Europeiska dataskyddsstyrelsens (EDPB) konsistensmekanism, vilket ger BCR en starkare regulatorisk förankring efter godkännande, men också en betydligt tyngre startprocess.
De viktigaste skillnaderna i grunden:
- SCC: färdiga klausuler, ingen förhandsgranskning, snabb start.
- BCR: egna interna regler, kräver myndighetsgodkännande, långsammare start men stabilare drift.
- SCC: tecknas per avtalspart och behöver uppdateras vid varje ny relation.
- BCR: gäller inom hela koncernen och skalar bättre vid många interna flöden.
När passar SCC och när passar BCR i praktiken?
Valet mellan SCC och BCR handlar sällan om vilket verktyg som är “bäst” i absolut mening. Det handlar om vilken typ av dataflöde du faktiskt hanterar.
- Ad hoc‑överföringar till en extern leverantör. Om du anlitar en molntjänst, en supportleverantör eller en enskild underleverantör i USA eller Indien är SCC nästan alltid rätt val. Du tecknar klausulerna direkt med leverantören och slipper vänta på ett myndighetsbeslut.
- Flera oberoende leverantörer inom samma bransch. När du har många fristående avtalsparter, till exempel flera IT‑leverantörer, blir SCC hanterbart eftersom varje avtal är fristående och kan justeras individuellt utan att påverka övriga.
- Regelbundna interna överföringar inom en multinationell koncern. Om moderbolaget i Sverige delar personaldata, kunddata eller marknadsdata löpande med dotterbolag i flera länder blir BCR mer effektivt i det långa loppet, trots den tunga starten.
- Blandade roller som controller och processor. Relationstypen spelar roll: SCC finns i fyra moduler beroende på om du är personuppgiftsansvarig eller personuppgiftsbiträde, medan BCR kan täcka båda rollerna inom samma koncernstruktur genom separata regelverk för controller‑BCR och processor‑BCR.
Många organisationer landar i en hybrid: SCC för externa leverantörer och BCR för den interna koncernstrukturen. Det är inte en kompromiss, utan ofta den mest kostnadseffektiva lösningen givet hur olika flödena faktiskt ser ut.
Vad kostar det att genomföra SCC eller BCR i praktiken?
Tidsåtgången och resursbehovet skiljer sig kraftigt mellan de två verktygen, och det påverkar hur du bör planera projektet internt.
Med SCC börjar arbetet direkt. Du identifierar rätt modul, fyller i bilagorna om parterna, överföringarna och skyddsåtgärderna, och undertecknar avtalet. Den administrativa bördan ligger istället i underhållet: varje ny leverantör kräver ett nytt avtal, och du måste hålla koll på vilka bilagor som hör till vilken relation.
Med BCR ser tidslinjen helt annorlunda ut. Europeiska kommissionen beskriver hur ansökan granskas av en ansvarig tillsynsmyndighet som sedan begär yttrande från övriga berörda myndigheter via konsistensmekanismen. IMY bekräftar att handläggningstiden påverkas starkt av hur många kompletteringar som krävs och hur många medlemsstater som berörs.
Praktiska punkter att räkna med:
- SCC: låg initial kostnad, kontinuerlig administration per avtalspart.
- BCR: hög initial kostnad i juridisk tid, lägre löpande administration efter godkännande.
- BCR‑ansökan kräver ofta en intern styrgrupp med representanter från juridik, IT och de berörda dotterbolagen.
- Avsätt tid för minst en till två kompletteringsrundor med tillsynsmyndigheten vid BCR‑ansökningar.
Proffstips: Räkna med BCR‑projektet i kvartal, inte veckor. Bygg in kompletteringsrundor i tidsplanen från början i stället för att se dem som förseningar.
Transfer Impact Assessment: skyldigheten som gäller oavsett verktyg
Varken SCC eller BCR fritar dig från att bedöma mottagarlandets lagstiftning. Det är den punkt som oftast missförstås, särskilt kring BCR som ibland felaktigt uppfattas som ett “säkert kort” som täcker allt.
EDPB rekommenderar att exportören genomför en Transfer Impact Assessment, en TIA, innan överföringen påbörjas. Bedömningen ska visa om mottagarlandets lagar, till exempel regler om myndigheters tillgång till data, i praktiken undergräver skyddet som SCC eller BCR ger på pappret.
En fullständig TIA innehåller normalt:
- En kartläggning av vilken data som förs över och till vilket land.
- En juridisk analys av mottagarlandets lagstiftning om myndighetsåtkomst.
- En bedömning av om avtalsklausulerna räcker eller om kompletterande åtgärder behövs.
- Dokumentation av beslutet, så att det kan visas upp vid en tillsynsgranskning.
När skyddet inte räcker behöver du lägga till supplementary measures. Vanliga exempel är kryptering där endast exportören har nyckeln, pseudonymisering innan data lämnar EU, samt avtalsmässiga garantier som ger mottagaren skyldighet att bestrida orimliga myndighetsbegäranden. Detta gäller genomgående, oavsett om åtgärden rör en enstaka SCC‑relation eller ett helt BCR‑program: en bedömning som inte tar hänsyn till mottagarlandets lagstiftning håller inte vid en granskning.
Det vanligaste misstaget är att göra TIA en gång och sedan glömma bort den. Lagstiftning och rättspraxis i tredjeland förändras, vilket betyder att bedömningen behöver ses över regelbundet. Färdiga mallar för överföringsbedömning sparar mycket tid jämfört med att bygga varje bedömning från grunden, särskilt när du hanterar flera leverantörer parallellt.

Vad Schrems II faktiskt förändrade för SCC och BCR
Schrems II‑domen slog fast att ett avtal mellan privata parter, hur väl formulerat det än är, inte kan binda en tredjelandsmyndighet. Det är grundorsaken till att TIA och supplementary measures numera är obligatoriska moment snarare än ett frivilligt extra steg.
Effekten skiljer sig något mellan SCC och BCR när en tillsynsmyndighet granskar en överföring. Med SCC ligger ansvaret tydligt hos varje enskild exportör att visa att den egna bedömningen håller. Med BCR finns redan en godkänd struktur i botten, vilket IAPP beskriver som ett skäl till att BCR ofta ses som ett robust alternativ. Men samma källa understryker att BCR inte befriar koncernen från den löpande skyldigheten att bedöma tredjelandslagstiftning.
Det tillsynsmyndigheter typiskt granskar vid en prövning:
- Om en TIA faktiskt genomförts, och om den är daterad och uppdaterad.
- Om supplementary measures är dokumenterade och tekniskt verifierbara, inte bara nedskrivna som avsikter.
- Om ansvarsfördelningen mellan parterna är tydlig i avtalet eller i BCR‑dokumentationen.
- Om organisationen kan visa en historik av uppföljning, inte bara ett engångsdokument från flera år tillbaka.
Dokumentationen är i praktiken det som avgör utfallet. En organisation med bristfälliga klausuler men stark dokumentation av sin riskbedömning står sig ofta bättre än en med perfekta klausuler och noll uppföljning.
Så väljer du mellan SCC och BCR: en steg för steg‑process
En strukturerad process gör valet mindre av en juridisk gissningslek och mer av ett praktiskt beslut grundat i hur din organisation faktiskt arbetar.
- Kartlägg alla dataflöden till tredjeland. Lista varje mottagare, land, datakategori och överföringsfrekvens. Utan denna karta blir varje senare beslut i praktiken en gissning.
- Kategorisera flödena efter relation. Skilj mellan externa leverantörer (kandidater för SCC) och koncerninterna mottagare (kandidater för BCR).
- Prioritera efter volym, känslighet och frekvens. Ett flöde med känsliga personuppgifter som sker dagligen till ett högriskland ska granskas före ett enstaka flöde med grundläggande kontaktuppgifter.
- Bedöm mottagarlandets lagstiftning för varje prioriterat flöde. Detta är kärnan i TIA‑arbetet och avgör om SCC räcker eller om supplementary measures krävs.
- Sammanställ dokumentationen som verktyget kräver. För SCC handlar det om att fylla i rätt modul och bilagor om parter, överföringar och skyddsåtgärder. För en BCR‑ansökan krävs betydligt mer: en fullständig regelstruktur, bindande mekanismer för efterlevnad inom koncernen, och underlag till den ansvariga tillsynsmyndigheten.
- Bestäm ägarskap internt. Utse vem som ansvarar för löpande uppföljning, oavsett vilket verktyg ni väljer, eftersom ingen av lösningarna är ett engångsprojekt.
Så arbetar Trustview med SCC- och BCR-processer i praktiken
I det dagliga arbetet med SCC handlar det mest om att hålla ordning: vilken leverantör har vilken modul, när skrevs avtalet, och när gjordes senaste TIA. Ett strukturerat arbetsflöde där varje leverantörsrelation kopplas till sin egen dokumentation gör det möjligt att se hela bilden utan att gräva i mailtrådar och lösa dokument.
För TIA‑arbetet är återanvändbara mallar och kontrollpunkter det som faktiskt sänker administrationskostnaden. Istället för att en jurist bygger en ny riskbedömning från noll för varje leverantör, går arbetet snabbare med en fast struktur för vad som ska bedömas, dokumenteras och följas upp.
När det gäller att kombinera SCC och BCR i samma organisation gäller en enkel tumregel: BCR för den interna koncernstrukturen, SCC för externa leverantörsrelationer som tillkommer löpande. Rekommendationen är att använda en kombination av BCR för den interna koncernstrukturen och SCC för externa leverantörsrelationer. Detta för att balansera regulatorisk stabilitet och flexibilitet.
- Håll en samlad översikt över vilka leverantörer som har SCC och vilket datum avtalet gäller från.
- Koppla varje TIA till den specifika leverantören eller det specifika flödet, inte till organisationen som helhet.
- Sätt en påminnelse för årlig översyn av tredjelandsbedömningar, inte bara vid nya avtal.
Balansen mellan juridisk säkerhet och praktisk genomförbarhet
Den vanligaste missen jag ser är att organisationer väljer verktyg efter vad som känns tryggast på pappret, inte efter vad de faktiskt kan underhålla. BCR ger en starkare regulatorisk grund, men bara om koncernen har kapacitet att sköta den löpande uppföljningen som krävs. SCC ger snabbhet, men bara om någon faktiskt håller koll på alla enskilda avtal och deras TIA‑status.
Min rekommendation: välj SCC som standard för externa leverantörsrelationer och spara BCR‑ansökan för koncerner med stabila, återkommande interna flöden där volymen motiverar den tyngre processen. Under de kommande sex till tolv månaderna bör du prioritera att få en fullständig kartläggning av dataflöden på plats, snarare än att rusa mot ett specifikt verktyg. Dokumentationen, inte klausulerna i sig, är det som avgör om ni klarar en granskning.
— Jesper
Trustview hjälper dig strukturera SCC- och BCR-arbetet
Det finns plattformar som är särskilt utformade för att hantera löpande dokumentation som SCC och BCR kräver: leverantörsöversikt, TIA‑mallar, uppföljningspunkter och ansvarsfördelning på ett och samma ställe.
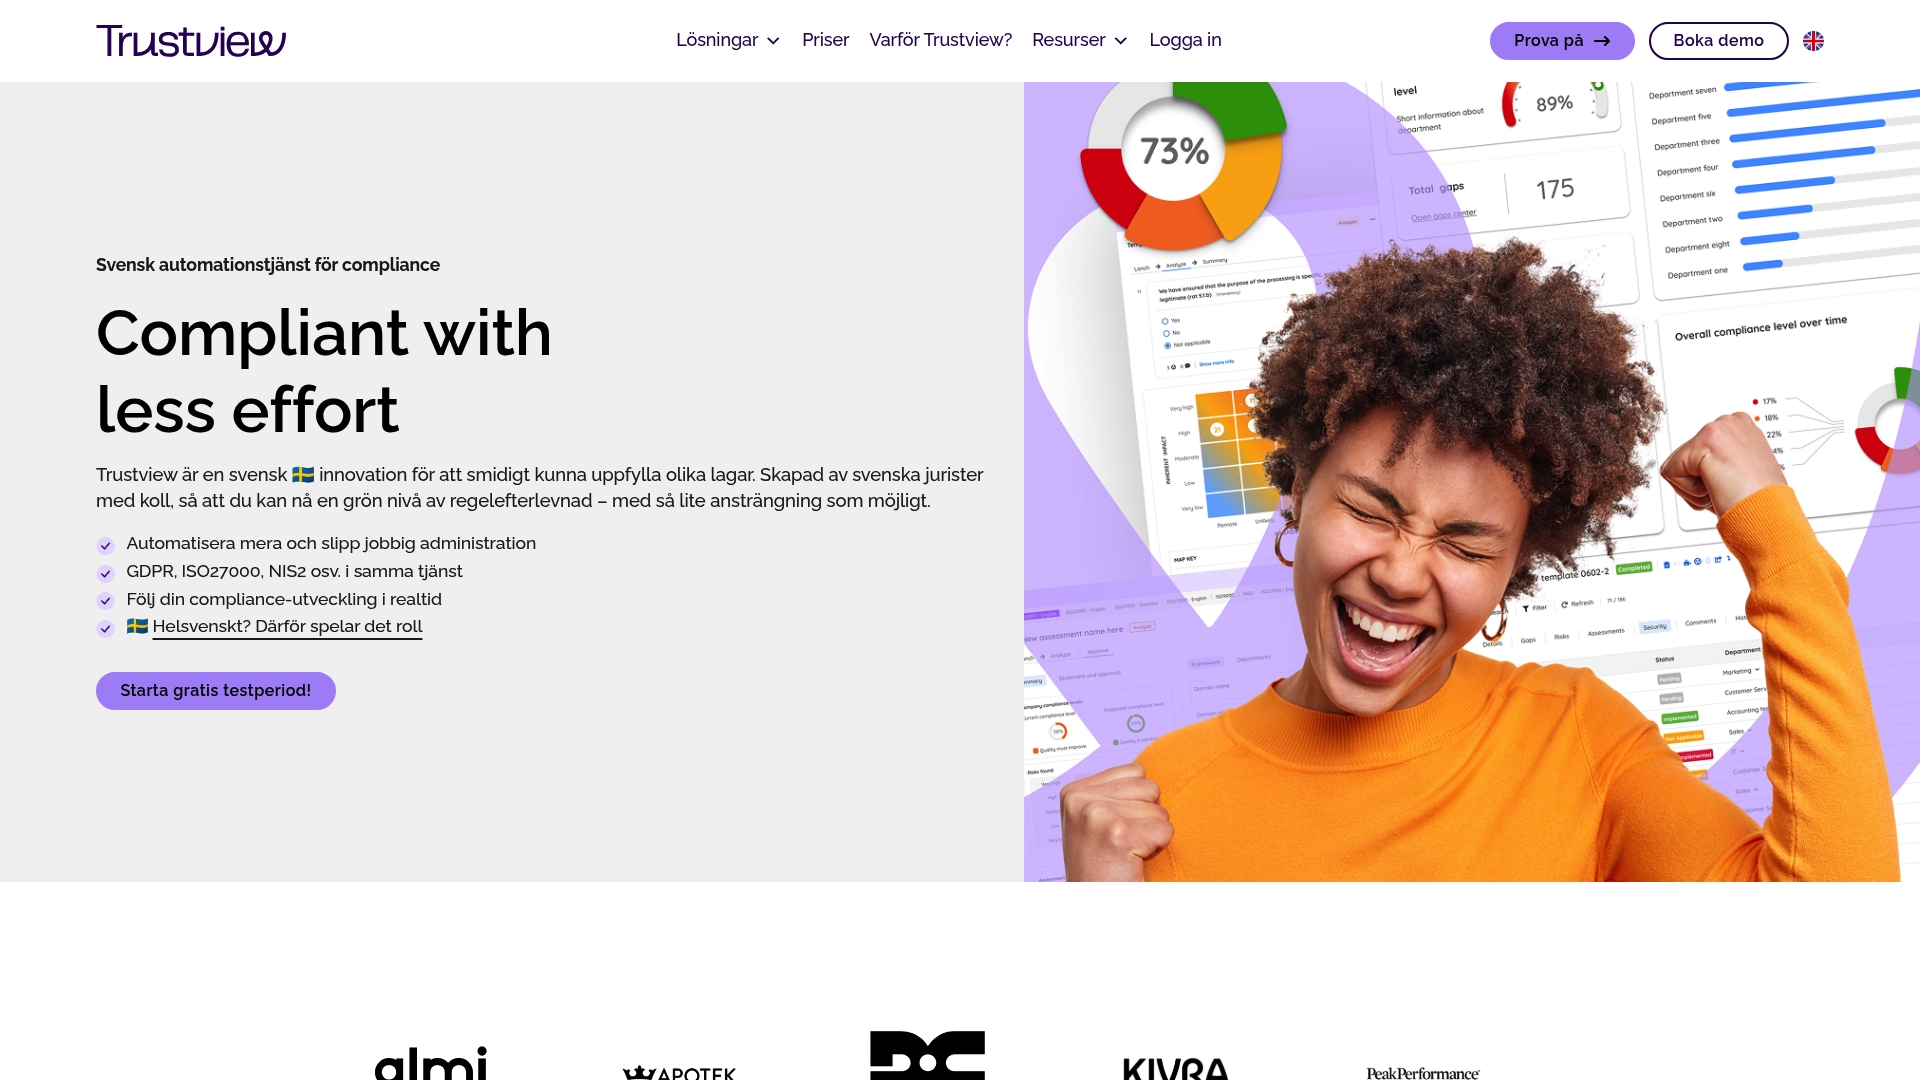
I stället för att jaga gamla avtal i mailkorgen får du en samlad bild av vilka leverantörsrelationer som har giltiga SCC, vilka TIA som är föråldrade och vem som äger nästa steg. Om ni står inför en BCR‑ansökan eller behöver extra juridiskt stöd i en TIA‑granskning erbjuder Trustview även juridisk rådgivning som komplement till plattformen. Trustview‑prenumerationen börjar på 2 500 kr per månad, och du kan boka en genomgång för att se hur strukturen skulle se ut för just era dataflöden till tredjeland.
This article is general information, not a substitute for advice from a qualified lawyer. Consult a qualified legal professional about your own circumstances before acting on anything here.
Källor
- Standard contractual clauses (SCC) – European Commission
- EDPB recommendations on supplementary measures for transfer tools
- Bindande företagsbestämmelser, BCR | IMY
- BCRs as a robust alternative to Privacy Shield and SCCs | IAPP
Vanliga frågor
Vad är skillnaden mellan SCC och BCR?
SCC är färdiga klausuler från EU‑kommissionen som kan användas direkt mellan avtalsparter utan myndighetsgodkännande. BCR är interna koncernregler som måste godkännas av en tillsynsmyndighet innan de får användas för koncerninterna överföringar.
Är BCR bättre än SCC?
Ingen av dem är generellt “bättre”. BCR passar koncerner med återkommande interna dataflöden och ger starkare regulatorisk trygghet efter godkännande, medan SCC passar bättre för externa leverantörsrelationer som behöver komma i gång snabbt.
Behöver jag göra en TIA om jag redan har BCR?
Ja. BCR befriar inte från skyldigheten att bedöma mottagarlandets lagstiftning, vilket IAPP understryker. En TIA krävs oavsett vilket överföringsverktyg som används.
Hur lång tid tar en BCR-ansökan?
Tiden varierar beroende på hur många tillsynsmyndigheter som berörs och hur många kompletteringar som krävs under EDPB:s konsistensmekanism. Räkna med att processen tar betydligt längre tid än att teckna SCC, som kan användas omedelbart.
Kan jag ändra innehållet i SCC-klausulerna?
Nej. SCC får inte ändras i sak, eftersom ändringar kan göra hela avtalsgrunden ogiltig enligt kommissionens riktlinjer. Eventuella tillägg måste ske i separata bilagor som inte påverkar själva klausultexten.