Styrelsen ska få både en regelbunden sammanfattande riskrapport och omedelbara rapporter om akuta risker. Vissa personuppgiftsincidenter måste anmälas till Integritetsskyddsmyndigheten inom 72 timmar. Riskfunktionen eller vd tar fram underlaget, men det är styrelsen som ansvarar för att rutinerna för rapportering faktiskt finns och fungerar.
Kort sagt:
- En riskrapport till styrelsen bör innehålla en riskkarta, väsentliga incidenter, status för åtgärder samt koppling till bolagets strategi och ekonomi.
- Minst en årlig riskrapport krävs, men för verksamheter med hög risk rekommenderas kvartalsvisa eller månadsvisa sammanställningar.
- Personuppgiftsincidenter ska anmälas till IMY inom 72 timmar, då tidsfristen är mycket strikt och avgörande för rapporteringen.
- Klara rutiner för rapportering, inklusive ansvarsfördelning och eskaleringsvägar, är avgörande för att undvika att viktiga händelser glöms bort eller rapporteras för sent.
- En digital plattform som Trustview underlättar samordningen av riskhantering, incidentrapportering och åtgärdssporring, men kräver tydliga interna rutiner.
Innehållsförteckning
- Vad ska en riskrapport till styrelsen innehålla
- När ska styrelsen få rapport: frekvens och trösklar för eskalering
- Specifika regler och anmälningar: personuppgiftsincidenter och 72-timmarsregeln
- Roller, ansvar och arbetsflöden för rapportering
- Format och presentation: dashboard, sammanfattning och bilagor
- Uppföljning och bevisföring: protokoll, åtgärdslogg och revision
- Praktisk checklista och mall för riskrapportering till styrelsen
- Hur en compliance-plattform kan operationalisera rapporteringen
- Perspektiv: styrelsens strategiska roll i riskrapportering
- Trustview som stöd för strukturerad risk- och incidentrapportering
- Källor
- Vanliga frågor
Vad ska en riskrapport till styrelsen innehålla
En riskrapport som styrelsen kan agera på följer en fast struktur, oavsett bransch eller bolagsstorlek. Syftet är att ge styrelsen en tydlig bild av läget utan att den behöver gräva i detaljer för att förstå vad som är viktigt.
En instruktion för en riskhanteringsfunktion visar hur detta brukar formaliseras: en skriftlig sammanfattande riskrapport enligt styrelsens årsplan, kompletterad med en separat årsrapport och en incidentrapport till årets sista styrelsemöte. Innehållet bör täcka fem områden:
- En kort sammanfattning av de mest väsentliga riskerna och vad som har förändrats sedan senaste rapporten.
- En riskkarta eller heatmap som visar sannolikhet och konsekvens för de risker som bedöms som väsentliga.
- En lista över inträffade incidenter av betydelse, med en beskrivning av vilka åtgärder som redan har vidtagits.
- Status för öppna åtgärder, med tydlig ansvarsfördelning och deadline för varje punkt.
- En bedömning av hur riskbilden påverkar bolagets strategi och ekonomi på kort och lång sikt.
Den här strukturen gör att styrelsen kan lägga tiden på beslut istället för att tolka rådata. En rapport som bara radar upp incidenter utan att koppla dem till strategi och ekonomi tvingar styrelsen att själv göra det analysarbetet, vilket sällan sker grundligt under ett styrelsemöte. Riskkartan fungerar bäst som ett levande dokument som uppdateras mellan rapporteringstillfällena, inte som en engångsbild som tas fram inför varje möte.
När ska styrelsen få rapport: frekvens och trösklar för eskalering
Rapporteringstakten bör följa en tydlig lägstanivå med möjlighet att skärpa den för verksamheter med högre riskexponering.
- Årlig skriftlig rapport och muntlig föredragning utgör minimikravet: en samlad genomgång av riskläget som styrelsen tar ställning till minst en gång per år.
- Kvartalsvisa eller månatliga sammanfattningar rekommenderas för bolag med rörligare riskbild, inarbetade i styrelsens årsplan så att alla vet vad som förväntas och när.
- Definiera vad som räknas som akut risk i förväg, till exempel en finansiell förlust över en fastställd nivå, en allvarlig dataincident eller en rättslig risk som kan påverka bolagets tillstånd eller anseende.
- Fastställ beslutsvägen för eskalering: vem som notifierar vem, inom vilken tid och via vilken kanal, så att en akut händelse inte fastnar i den ordinarie mötesagendan.
Ett bolag utan definierade trösklar riskerar att viktiga händelser antingen rapporteras för sent eller drunknar bland rutinpunkter. Finansinspektionens allmänna råd understryker att självständiga riskkontrollfunktioner ska ge styrelse och ledning en allsidig och saklig bild av riskerna, vilket förutsätter att rapporteringsvägarna är kända innan de behöver användas. Trösklarna bör dokumenteras skriftligt och gås igenom minst en gång per år tillsammans med resten av riskrutinerna.
Specifika regler och anmälningar: personuppgiftsincidenter och 72-timmarsregeln
Personuppgiftsincidenter följer ett striktare regelverk än övrig riskrapportering, med en tydlig tidsgräns som styrelsen behöver känna till.
En anmälan till Integritetsskyddsmyndigheten ska normalt lämnas inom 72 timmar från upptäckt, om incidenten sannolikt innebär en risk för de registrerades rättigheter och friheter. Det är en av de tydligaste tidsramarna i hela dataskyddsregleringen och den lämnar litet utrymme för intern eskalering innan klockan börjar ticka.
IMY:s vägledning om hantering av personuppgiftsincidenter beskriver vad organisationen ska ta ställning till och dokumentera:
- Om händelsen faktiskt utgör en personuppgiftsincident, inte bara en teknisk säkerhetsincident utan koppling till personuppgifter.
- Vilken bedömning som gjorts av risken för registrerade och vilka underlag bedömningen bygger på.
- Vilken information som lämnats till IMY, inklusive eventuella kompletteringar som skickats efter den första anmälan.
- Om och när de registrerade själva behöver informeras, vilket krävs vid hög risk för deras rättigheter.
Skillnaden mellan en säkerhetsincident och en personuppgiftsincident är avgörande för hela processen. Ett driftavbrott utan koppling till personuppgifter är en säkerhetsincident som hanteras internt, medan en läcka av kunduppgifter är en personuppgiftsincident som kan utlösa anmälningsplikt. När registrerade måste informeras bör meddelandet enligt IMY beskriva orsaken till incidenten, kontaktuppgifter för vidare frågor, sannolika konsekvenser och vilka åtgärder som vidtagits. Vår guide om IMY-anmälan inom 72 timmar går igenom stegen mer i detalj.
Roller, ansvar och arbetsflöden för rapportering
Riskrapportering fungerar bara om ansvaret är fördelat innan en incident inträffar, inte när den redan pågår.
- Riskfunktionen samlar in data löpande och gör den första analysen av sannolikhet och konsekvens för identifierade risker.
- Compliance-funktionen bevakar regelefterlevnad och flaggar när en risk också innebär en rättslig eller regulatorisk exponering.
- Vd:n väger samman underlaget, fattar operativa beslut inom sitt mandat och avgör vad som ska föras vidare till styrelsen.
- Dataskyddsombudet går in specifikt vid personuppgiftsincidenter och stödjer bedömningen av om anmälningsplikt gäller.
Utan skriftliga instruktioner och delegeringar hamnar ansvaret ofta mellan stolarna, särskilt i mindre bolag där samma person bär flera roller. En instruktion som pekar ut vem som gör vad, och inom vilken tidsram, gör skillnaden mellan en rapport som levereras i tid och en som upptäcks ha uteblivit efter att skadan redan skett.
Proffstips: Låt riskfunktionen äga kalendern för rapportering, inte styrelsens sekreterare. Den som samlar in underlaget vet bäst när det faktiskt är komplett.
Format och presentation: dashboard, sammanfattning och bilagor
Hur rapporten presenteras avgör om styrelsen kan fatta beslut på mötet eller behöver skjuta upp frågan till nästa gång.
- Lägg en sammanfattning på en till två sidor allra först, skriven så att slutsatsen kommer innan bakgrunden.
- Använd heatmaps och trendlinjer för att visa hur riskbilden har förändrats sedan senaste rapporten, inte bara ett statiskt nuläge.
- Samla detaljerad information i bilagor: incidentlogg, åtgärdslista och status för pågående konsekvensbedömningar.
- Prioritera hårt. En rapport där allt är rött eller allt är grönt ger styrelsen ingenting att agera på.
En bra sammanfattning svarar på tre frågor direkt: vad har hänt, vad gör vi åt det och vad behöver styrelsen besluta. Bilagorna finns för den som vill fördjupa sig, men mötet ska aldrig behöva vänta på att någon bläddrar fram till sida tolv för att förstå huvudpoängen.
Uppföljning och bevisföring: protokoll, åtgärdslogg och revision
Dokumentation är det som gör att styrelsen faktiskt kan visa att den utövat sitt tillsynsansvar, inte bara att den haft mötet.
- Styrelseprotokollet ska visa att riskfrågor diskuterats konkret, inklusive vilka beslut som fattades och vilka som sköts upp.
- Åtgärdsloggen kopplas till protokollet så att varje beslutad åtgärd kan spåras tillbaka till det möte där den godkändes.
- Internrevisionen bör rapportera till styrelsen med en egen, oberoende bedömning av hur väl riskrutinerna faktiskt efterlevs i praktiken.
- Uppföljningsintervallen sätts i förväg, till exempel kvartalsvis avstämning av öppna åtgärder med tydligt utpekat ansvar för varje punkt.
Ett vanligt misstag är att rådgivning från riskfunktionen eller compliance-funktionen aldrig skrivs in i protokollet. Om en risk diskuterades muntligt men aldrig dokumenterades är det i praktiken omöjligt att senare visa att styrelsen agerade på informationen den fick.
Praktisk checklista och mall för riskrapportering till styrelsen
En återanvändbar mall gör att varje rapport håller samma standard, oavsett vem som skriver den.
En skriftlig sammanfattande riskrapport bör innehålla följande fält för varje identifierad risk eller incident:
- Beskrivning: vad har hänt eller vilken risk gäller det, i en till två meningar.
- Riskbedömning: sannolikhet och konsekvens, placerad i en heatmap med tydlig skala.
- Åtgärd: vad som görs eller planeras för att minska eller hantera risken.
- Ansvarig: namngiven person eller funktion, inte en avdelning i allmänhet.
- Tidsplan: deadline för åtgärden och nästa avstämningspunkt.
Prioriteringsskalan behöver inte vara komplicerad. En tre- eller femgradig skala för sannolikhet och konsekvens, kombinerad i en enkel heatmap, räcker för att styrelsen ska kunna se var uppmärksamheten behövs mest.
Vid en akut incident bör mobiliseringsstegen vara inövade i förväg: bekräfta vad som hänt, bedöm om det är en personuppgiftsincident, notifiera ansvarig enligt den fastställda beslutsvägen och dokumentera varje steg samtidigt som det sker. Den ordningen sparar kritiska timmar när 72-timmarsklockan redan har börjat gå. Vår checklista för riskhantering kan användas som utgångspunkt för att bygga en egen mall.
Hur en compliance-plattform kan operationalisera rapporteringen
Manuella kalkylblad och delade dokument är svåra att hålla uppdaterade när flera funktioner ska bidra till samma riskrapport. Trustview samlar riskhantering, dataskydd och regelefterlevnad i en plattform som gör mycket av det administrativa arbetet mindre manuellt.
- En centraliserad incidentlogg med automatiska påminnelser minskar risken att en anmälningsfrist missas av misstag.
- Mallstöd för konsekvensbedömningar enligt GDPR och NIS2 gör det enklare att koppla en teknisk incident till den rättsliga bedömning styrelsen behöver se.
- Åtgärder som beslutas i styrelsen kan följas upp löpande i samma system som genererar underlaget till nästa rapport.
Trustview är byggt av jurister med inriktning på svensk och europeisk reglering, vilket märks i hur mallarna för DPIA och incidentrapportering är utformade. För den som vill fördjupa sig finns en guide för konsekvensbedömningar och en process för hantering av dataintrång.
Perspektiv: styrelsens strategiska roll i riskrapportering

Många styrelser behandlar riskrapporten som en informationspunkt snarare än ett beslutsunderlag, och det är ett misstag. En rapport som bara beskriver läget utan att peka på vad styrelsen ska göra åt det har missat sitt syfte.
Den vanligaste fallgropen är att acceptera rapporter som är för långa för att läsas ordentligt och för vaga för att fatta beslut på. Styrelsen bör kräva att varje rapport avslutas med konkreta beslutspunkter, inte bara observationer. Kompetensen att ställa den kravet håller sig inte av sig själv: den kräver återkommande genomgångar av vad god riskrapportering faktiskt innebär.
— Jesper
Trustview som stöd för strukturerad risk- och incidentrapportering
De rekommendationer som beskrivs ovan, från heatmaps till 72-timmarsanmälningar, kräver rutiner som håller även när flera personer är inblandade och tiden är knapp. Trustview är byggt för att göra just det: samla registerförteckningar, konsekvensbedömningar, incidentloggar och åtgärdsuppföljning på ett ställe istället för utspritt över mejl och kalkylblad.
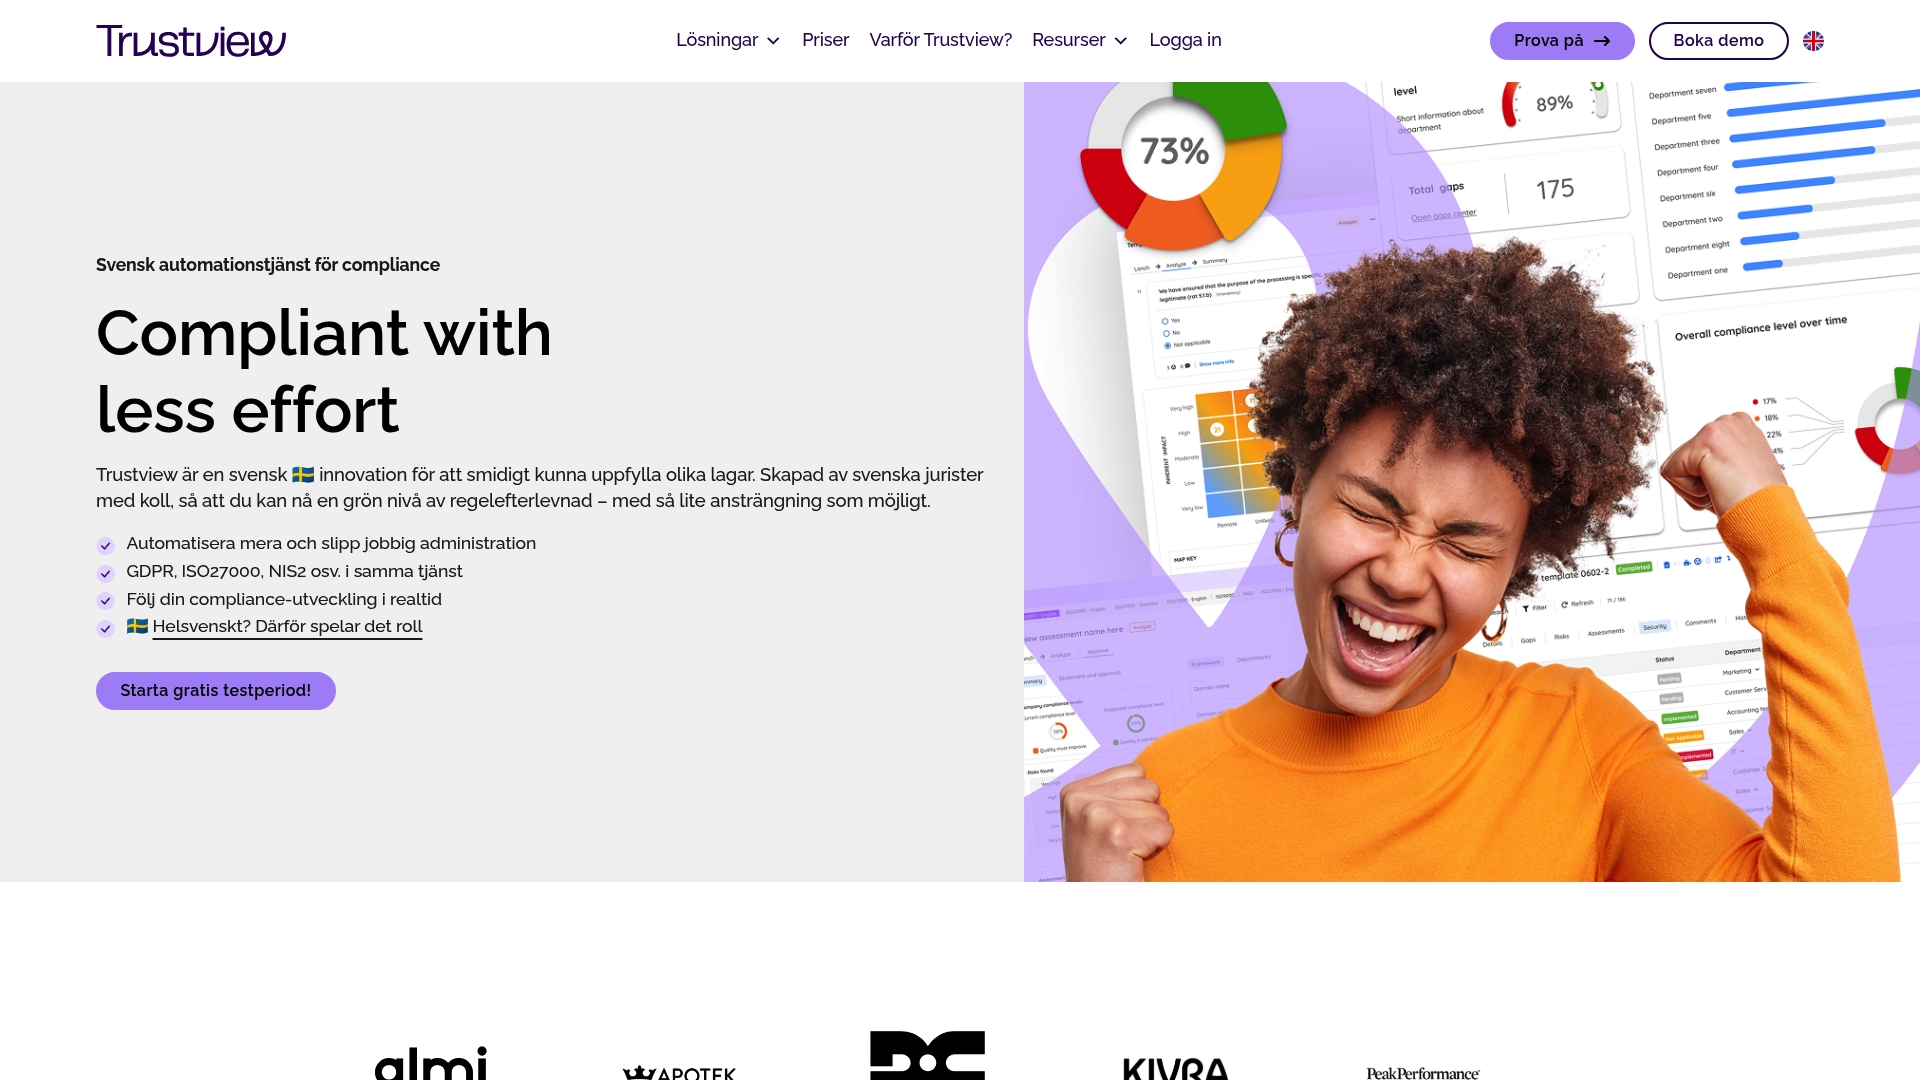
Plattformen stödjer flera regelverk samtidigt, GDPR, NIS2 och ISO 27000 bland dem, vilket är relevant för bolag som redan känner att de rapporterar på flera håll utan att helheten hänger ihop. Den som behöver juridisk rådgivning utöver plattformen kan komplettera med Trustviews rådgivningstjänst. Priserna för Trustview börjar från ungefär två tusen kronor per månad enligt publicerad prislista läs mer. Den som vill se hur det fungerar i praktiken kan boka en genomgång eller läsa mer om hur plattformen är uppbyggd.
Källor
- IMY – Anmäla personuppgiftsincident enligt brottsdatalagen
- Finansinspektionen – allmänna råd om styrning och kontroll
- Instruktion för funktionen för riskhantering (exempel)
Vanliga frågor
Vad ska en riskrapport till styrelsen innehålla?
En riskrapport bör innehålla en sammanfattning av väsentliga risker, en heatmap över sannolikhet och konsekvens, en incidentlista med vidtagna åtgärder samt status för öppna åtgärder. Rapporten bör också koppla riskbilden till bolagets strategi och ekonomi.
Hur snabbt måste en personuppgiftsincident anmälas?
En personuppgiftsincident som innebär risk för registrerades rättigheter ska normalt anmälas till Integritetsskyddsmyndigheten inom en tidsgräns på 72 timmar från upptäckt enligt gällande regler kolla detaljer. Fristen gäller oavsett bolagets storlek eller bransch.
Vem ansvarar för att rapportera risker till styrelsen?
Riskfunktionen eller compliance-funktionen samlar in och analyserar underlaget, medan vd:n ofta ansvarar för att föra det vidare till styrelsen. Styrelsen ansvarar i sin tur för att fastställa rutiner och kräva att rapporterna är beslutsunderlag, inte bara information.
Hur ofta ska styrelsen få riskrapporter?
Minimikravet är en årlig skriftlig rapport med muntlig föredragning, men kvartalsvisa eller månatliga sammanfattningar rekommenderas för verksamheter med en rörligare riskbild. Akuta risker ska däremot alltid rapporteras omedelbart, oavsett ordinarie rapporteringscykel.
Kan en digital plattform underlätta riskrapportering till styrelsen?
Ja, en plattform som Trustview kan samla incidentlogg, konsekvensbedömningar och åtgärdsuppföljning på ett ställe, vilket minskar risken att viktiga underlag missas eller blir svåra att hitta inför ett styrelsemöte. Det ersätter dock inte behovet av tydliga interna rutiner och ansvarsfördelning.