Ni måste kartlägga och riskbedöma era leverantörer och säkerställa avtalsvillkor som möjliggör incidentrapportering. Ansvaret för att leverantörskedjan är säker ligger kvar hos er som verksamhetsutövare, även när drift eller system är utkontrakterade. Prioritera kritiska leverantörer först och uppdatera leverantörsdata så att ni kan rapportera en incident inom utsatt tid.
Kort sagt:
- Börja med de tio leverantörer som har störst åtkomst till kritiska system och bedöm deras sårbarheter, produktkvalitet och cybersäkerhetspraxis före perifera aktörer.
- Vid en betydande incident i ett avgörande leverantörssystem ska den första upplysningen lämnas inom 24 timmar; kontaktvägar, systemägare och berörd underleverantör måste därför vara kända.
- Befintliga avtal omfattas inte av någon automatisk övergångsregel; omförhandla saknade villkor eller dokumentera risken och kompensera med tekniska kontroller eller tätare uppföljning.
- Avtalen bör kräva incidentrapportering inom en fastställd tidsram, insyn i underleverantörer, revisionsrätt och rutiner för återlämning eller radering av data vid avslut.
- Begär insyn i underleverantörer bakom kritiska tjänster och planera reservrutiner, alternativa leverantörer eller manuella arbetssätt där ett avbrott kan stoppa kärnverksamheten.
Innehållsförteckning
- Vilka krav ställer nis2 och cybersäkerhetslagen på leverantörsrelationer
- Steg för steg: så bedömer och prioriterar ni leverantörer enligt nis2
- Avtal: klausuler som krävs och hur ni hanterar äldre avtal
- Incidentrapportering när problemet startar hos en leverantör
- Underleverantörer, molnberoenden och kontinuitet i kedjan
- Så operationaliserar vi nis2-leverantörskraven i praktiken
- Prioriteringar för ledningen det kommande året
- Kom igång: stöd för leverantörskartläggning och avtalsarbete
- Vanliga frågor
- Källor
Vilka krav ställer nis2 och cybersäkerhetslagen på leverantörsrelationer
Den nya cybersäkerhetslagen genomför nis2-direktivet i svensk rätt och trädde i kraft den 15 januari 2026, med krav på riskhanteringsåtgärder och incidentrapportering för utpekade sektorer. Lagen bygger på nis2-direktivet, som höjer EU:s gemensamma ambitionsnivå för cybersäkerhet och kräver att medlemsstaterna tar fram strategier för säkerhet i leveranskedjan.
Från den 1 juli 2026 tar NCSC över ansvaret för viss incidentrapportering, vilket påverkar hur och till vem ni rapporterar beroende på sektor. Det förändrar inte grundkravet: ni som verksamhetsutövare bär fortsatt ansvaret för leverantörskedjans säkerhet, oavsett hur många led ni outsourcar till. Att lägga ut drift, utveckling eller molntjänster på en extern part flyttar aldrig det juridiska ansvaret, bara det praktiska utförandet. Det gör leverantörsbedömning till en kärnuppgift snarare än en formalitet som kan bockas av en gång om året.
Steg för steg: så bedömer och prioriterar ni leverantörer enligt nis2
En strukturerad genomgång av leverantörsbasen är det mest effektiva sättet att komma igång. Enligt cybersäkerhetslagen 2 kap. 3 § är säkerhet i leveranskedjan en av tio obligatoriska riskhanteringsåtgärder, och verksamhetsutövaren ska för varje direkt leverantör bedöma sårbarheter, produktkvalitet och cybersäkerhetspraxis.
- Kartlägg leverantörerna: samla in åtkomstnivåer, systemägare internt, vilka system leverantören har access till och eventuella underleverantörer.
- Klassificera kritikalitet: markera vilka leverantörer som stödjer samhällsviktig eller väsentlig verksamhet, och vilka som bara har perifer åtkomst.
- Bedöm risk: väg in kända sårbarheter, historik av incidenter, geografisk exponering och leverantörens egen kontinuitetsförmåga.
- Prioritera åtgärder: börja med leverantörer som har hög kritikalitet och hög risk, inte med dem som är enklast att kontakta.
- Dokumentera och registrera: för in resultatet i ett leverantörsregister med ansvarig person, senaste bedömning och nästa uppföljningsdatum.
Det finns ingen föreskriven mall för bedömningen. Det krävs en riskbaserad process, inte en specifik certifiering, vilket ger er frihet att anpassa djupet efter leverantörens betydelse.
Proffstips: Börja med de tio leverantörer som har störst åtkomst till kritiska system, inte med de tio ni känner bäst.
Avtal: klausuler som krävs och hur ni hanterar äldre avtal
Avtalet är den juridiska mekanism som gör riskbedömningen verkningsfull. Utan rätt klausuler kan ni varken tvinga fram rapportering, revision eller åtgärder när något går fel. En praktisk checklista och avtalsmallspunkter som återfinns på säkerhet.se rekommenderar att avtalet omfattar:
- Krav på specifika säkerhetsåtgärder anpassade efter leverantörens åtkomst och kritikalitet.
- Skyldighet att rapportera incidenter till er inom en definierad tidsram.
- Transparens kring underleverantörer och deras roll i leveranskedjan.
- Rätt till revision och testning, inklusive årliga övningar.
- En uppsägningsklausul som kan aktiveras vid bristande efterlevnad.
- Rutin för återlämning eller radering av data vid avtalets slut.
Det finns ingen automatisk övergångsregel som skyddar befintliga avtal. Ni behöver granska varje avtal, försöka omförhandla där det saknas klausuler, och där omförhandling inte går att genomföra, dokumentera risken och hantera den på annat sätt, till exempel genom tekniska kontroller eller tätare uppföljning. Att låta ett gammalt avtal stå orört uppfyller inte kravet. Komplettera avtalen i god tid innan tillsynen skärps för att undvika att stå utan skydd.
Incidentrapportering när problemet startar hos en leverantör
Reglerna skiljer inte på om en betydande incident uppstår internt eller hos en leverantör, om leverantörens system är avgörande för er verksamhet. CSL-föreskrifterna preciserar kriterierna för när en incident räknas som betydande och kräver att en initial upplysning lämnas inom 24 timmar, med kompletterande rapporter i efterföljande steg.
Det ställer ett konkret krav på er leverantörsdata: ni måste snabbt kunna identifiera vilken leverantör som är inblandad, vem som är systemägare internt, vilka kontaktvägar som finns hos leverantören och om underleverantörer är del av händelsekedjan. Saknas den informationen när klockan börjar ticka blir 24-timmarsgränsen svår att hålla. PTS-anvisningar anger dessutom branschspecifika detaljer för vem som rapporterar i olika sektorer, vilket gör det viktigt att veta vilken myndighet som är mottagare innan en incident inträffar snarare än under den. Vår guide för dataintrångsprocessen går igenom stegen mer i detalj.
Underleverantörer, molnberoenden och kontinuitet i kedjan
Risken slutar sällan vid er direkta leverantör. Många kritiska tjänster vilar på underleverantörer och molninfrastruktur som ni aldrig tecknat avtal med direkt, vilket gör transparens om hela kedjan nödvändig. Begär insyn i vilka underleverantörer er leverantör använder för de delar av tjänsten som rör era mest känsliga system.
Regeringens nationella cybersäkerhetsstrategi pekar på att komplexa beroenden i digitala leveranskedjor utgör en kritisk sårbarhet, särskilt när ett fåtal molnleverantörer koncentrerar risken för många kunder samtidigt. Bedöm om era mest kritiska beroenden ligger hos leverantörer med verksamhet utanför EU/EES, och om det finns behov av oberoende validering eller certifiering för de tjänsterna. Planera reservrutiner, alternativa leverantörer eller manuella fallbacker för de funktioner där ett enda avbrott skulle stoppa kärnverksamheten. Vår artikel om varför det inte räcker att bara säkra den egna it-miljön utvecklar resonemanget.

Så operationaliserar vi nis2-leverantörskraven i praktiken
Att hålla ordning på kartläggning, riskbedömning, avtalstillägg och uppföljning i kalkylark blir snabbt ohanterligt när leverantörsantalet växer. Det finns digitala plattformar som samlar hela flödet på ett ställe, från första kartläggning till löpande övervakning.
- Ett leverantörsregister där ni ser kritikalitet, senaste bedömning och ansvarig person per leverantör.
- Arbetsflöden för riskbedömning som guidar er genom samma kriterier varje gång, oavsett vem i teamet som gör bedömningen.
- Mallar för avtalsklausuler kopplade till cybersäkerhetslagens krav, som ni kan utgå från vid omförhandling.
- En uppföljningsvy som flaggar när en leverantörsbedömning eller en avtalsrevision börjar bli inaktuell.
Vårt arbetssätt följer samma logik som checklistan ovan: kartlägg, bedöm, reglera i avtal, och övervaka löpande i stället för en engångsinsats. Läs mer om hur vi stödjer nis2-efterlevnad.
Prioriteringar för ledningen det kommande året
Ledningen bör inte vänta på att tillsynen knackar på dörren. Vårt råd är att sätta upp ett fullständigt leverantörsregister nu och göra en snabb första prioritering av de mest kritiska leverantörerna, även innan varje detalj är på plats.
Säkra avtalsmässiga tillägg där kraven är tydliga, och dokumentera öppet de risker som återstår där omförhandling tar tid. Koppla sedan hela arbetet till kontinuitetsplaneringen och lyft det regelbundet till styrelsen, inte bara som en juridisk fråga utan som en del av verksamhetens motståndskraft.
— Jesper
Kom igång: stöd för leverantörskartläggning och avtalsarbete
Vi vet att den största barriären sällan är att förstå kraven, utan att hinna omsätta dem i ett register, bedömningar och avtalstillägg för varje leverantör. 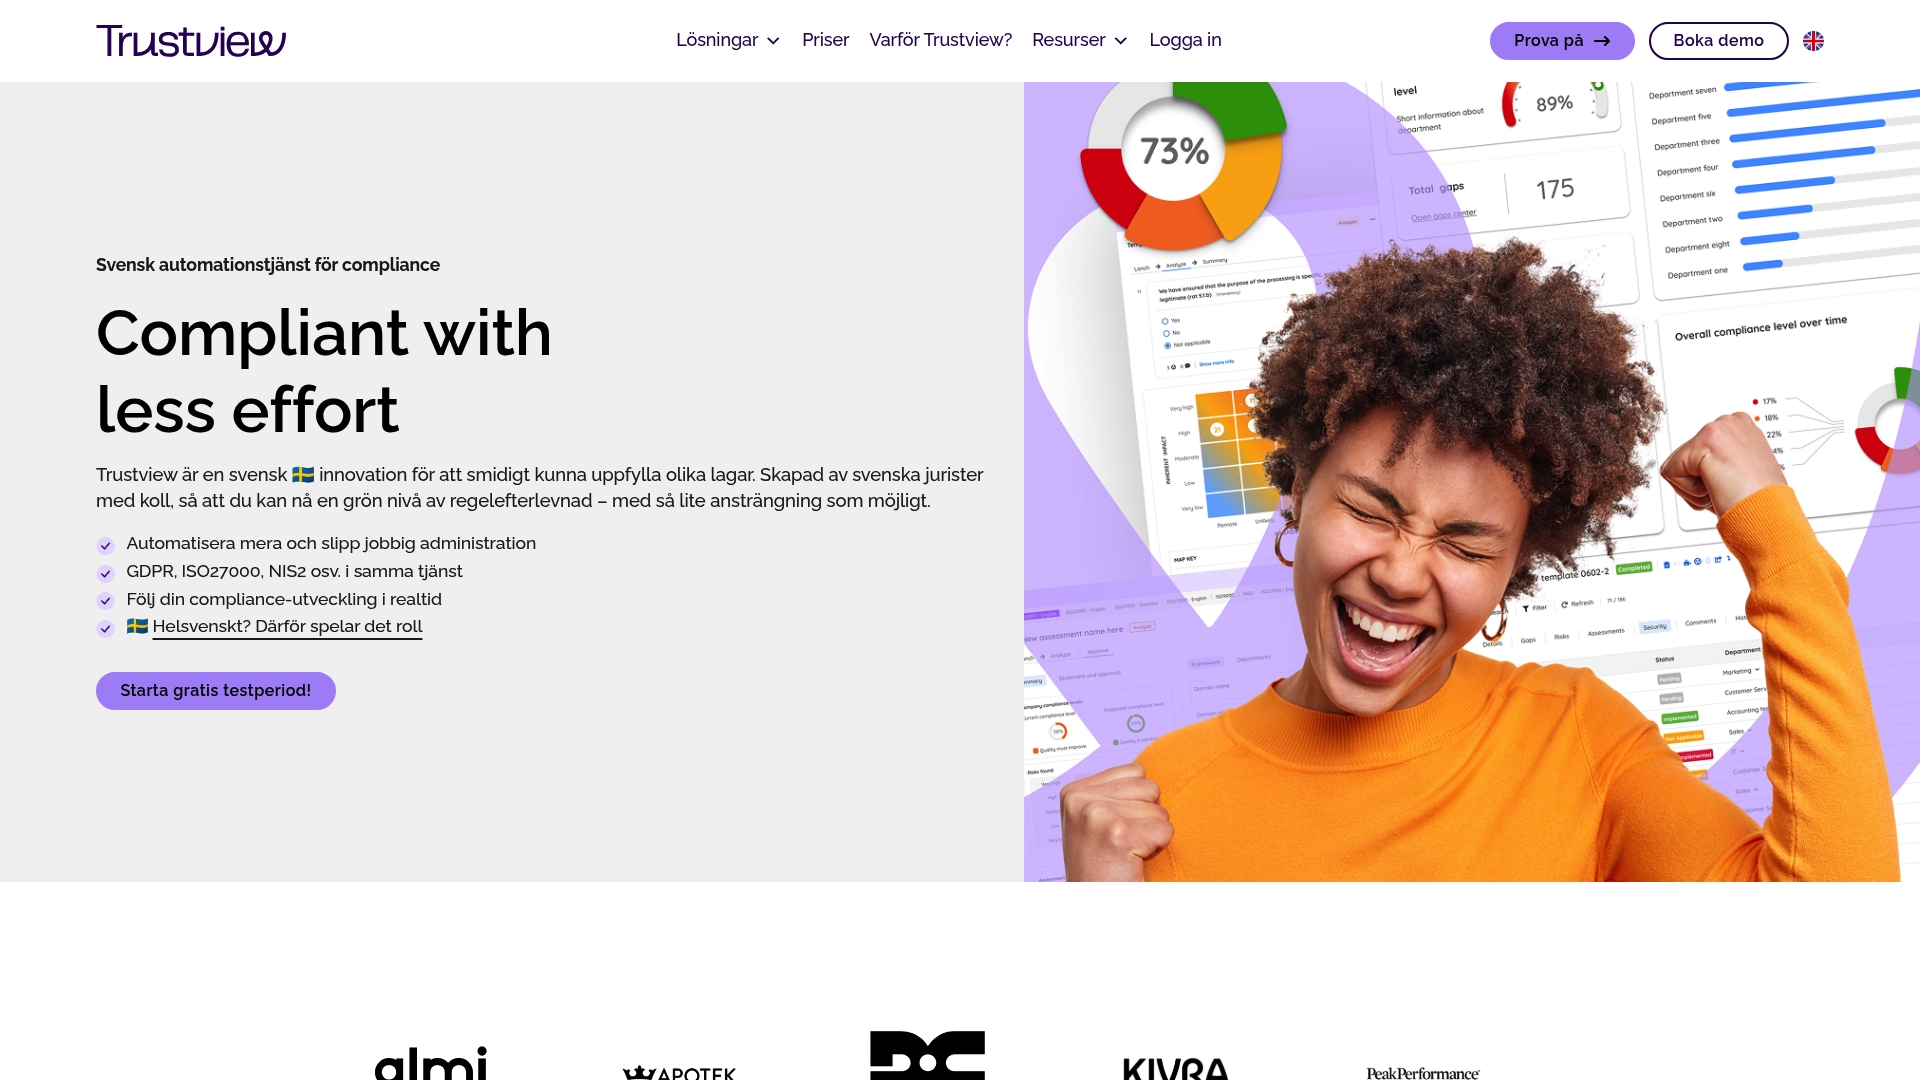
Det finns digitala lösningar som samlar kartläggning, riskbedömning och avtalsuppföljning på ett ställe, och det finns även möjligheter att få juridisk rådgivning som tillägg när avtal behöver omförhandlas eller risker dokumenteras formellt.
- Snabbkartläggning av era leverantörer med prioritering av de mest kritiska först.
- Färdiga mallar för riskbedömning och avtalsklausuler kopplade till cybersäkerhetslagen.
- Löpande uppföljning så att bedömningar och avtal inte blir inaktuella igen.
Boka en genomgång av era leverantörer och se priserna för Trustview eller läs mer om vår juridiska rådgivning för avtalsarbetet.
This article is general information, not a substitute for advice from a qualified lawyer. Consult a qualified legal professional about your own circumstances before acting on anything here.
Vanliga frågor
Vilka krav ställer nis2 på leverantörskedjan?
Nis2, genomfört i Sverige genom cybersäkerhetslagen, kräver att ni bedömer och hanterar risker hos era direkta leverantörer som en av de obligatoriska riskhanteringsåtgärderna. Det innebär kartläggning, riskbedömning och avtalsvillkor som möjliggör rapportering och uppföljning, inte en specifik certifiering.
Vilka organisationer berörs av nis2-kraven på leverantörer?
Nis2 och cybersäkerhetslagen riktar sig till verksamhetsutövare inom utpekade samhällsviktiga och väsentliga sektorer, som enligt regeringens pressmeddelande omfattas sedan lagen trädde i kraft i januari 2026. Ansvaret gäller även när delar av verksamheten är utkontrakterad till en leverantör.
Vad händer om en organisation inte följer nis2-kraven på leverantörer?
Bristande efterlevnad, till exempel avsaknad av riskbedömning eller avtalsvillkor för kritiska leverantörer, innebär att ni inte uppfyller ett lagkrav och riskerar tillsynsåtgärder enligt cybersäkerhetslagen. Att inte agera, varken genom omförhandling eller dokumenterad riskhantering, räknas inte som ett undantag från kravet.
Hur snabbt måste en incident hos en leverantör rapporteras?
Om en betydande incident involverar ett leverantörssystem som är avgörande för er verksamhet gäller samma tidsgräns som för interna incidenter: en initial upplysning inom 24 timmar, enligt CSL-föreskrifterna. Det kräver att leverantörens kontaktuppgifter och systemägare är kända i förväg, inte under pågående incident.
Källor
- Säkerhet i leveranskedjan enligt cybersäkerhetslagen | säkerhet.se
- Regeringen
- Incidentrapportering och informationsskyldighet (MSB/RIB‑dokument)
- NIS2‑direktivet – European Commission (digital strategy)