Gemensamt personuppgiftsansvar uppstår när två eller fler organisationer tillsammans bestämmer varför och hur personuppgifter ska behandlas. Då räcker det inte att ni samarbetar på en känsla: artikel 26 i GDPR kräver att ni fördelar ansvaret i ett inbördes arrangemang och att de registrerade kan se hur ansvaret är fördelat. Den här guiden går igenom när gemensamt ansvar faktiskt föreligger, hur det skiljer sig från självständigt ansvar och biträdesrelationer, vad arrangemanget ska innehålla och vilket ansvar ni har utåt.
Kort sagt
- Ni är gemensamt personuppgiftsansvariga när ni tillsammans fastställer ändamålen och medlen för en specifik behandling, antingen genom ett gemensamt beslut eller genom beslut som är så sammankopplade att behandlingen inte vore möjlig utan er båda.
- Det är de faktiska omständigheterna som avgör rollen, inte vad som står i avtalet eller vad ni kallar er relation.
- Ni måste upprätta ett inbördes arrangemang som fördelar skyldigheterna, särskilt information till registrerade och hantering av deras rättigheter, och göra det väsentliga innehållet tillgängligt för dem.
- De registrerade kan vända sig till vem som helst av er, oavsett hur ni har fördelat ansvaret sinsemellan.
- Bedömningen görs per behandling. Samma två parter kan vara gemensamt ansvariga för en behandling och självständigt ansvariga för en annan.
Innehållsförteckning
- Vad gemensamt personuppgiftsansvar innebär
- När uppstår gemensamt ansvar?
- Gemensamt, självständigt eller biträde?
- Exempel på gemensamt personuppgiftsansvar
- Så gör du bedömningen steg för steg
- Det inbördes arrangemanget: vad det ska innehålla
- Registrerades rättigheter och ansvaret utåt
- Vanliga misstag
- Vårt perspektiv
- Håll ordning på rollerna i Trustview
- Vanliga frågor
- Källor
Vad gemensamt personuppgiftsansvar innebär
Enligt artikel 26.1 GDPR är två eller fler personuppgiftsansvariga gemensamt ansvariga när de gemensamt fastställer ändamålen med och medlen för behandlingen. Det är alltså inte en egen juridisk kategori vid sidan av personuppgiftsansvarig, utan en situation där ansvaret för en och samma behandling delas.
Två saker är viktiga att förstå från början:
- Gemensamt ansvar betyder inte lika ansvar. Parterna kan vara involverade i olika skeden och i olika grad. Den ena kan styra insamlingen, den andra den fortsatta användningen. Ansvaret ska bedömas utifrån varje parts faktiska roll.
- Gemensamt ansvar kräver inte att båda har tillgång till uppgifterna. Det som avgör är inflytandet över behandlingen, inte vem som tekniskt hanterar datan.
För den som arbetar med dataskydd i en svensk organisation är det här ett område där felbedömningar är vanliga. Många samarbeten landar per automatik i ett personuppgiftsbiträdesavtal, trots att båda parter i själva verket fattar egna beslut om behandlingen. Det omvända förekommer också: parter som skriver avtal om gemensamt ansvar, fast den ena bara utför en tjänst åt den andra.
När uppstår gemensamt ansvar?
EDPB:s riktlinjer 07/2020 beskriver två huvudvägar till gemensamt ansvar. Parterna kan fatta ett gemensamt beslut, till exempel när de tillsammans bestämmer att en viss kundgrupp ska kartläggas för ett gemensamt syfte. De kan också fatta konvergerande beslut, alltså separata beslut som kompletterar varandra och som är så nära sammankopplade att behandlingen inte vore möjlig utan bådas deltagande.

Ändamål och medel
Bedömningen handlar om vem som bestämmer varför och hur.
- Ändamål: Varför behandlas uppgifterna? Vilket resultat vill parterna uppnå? Om båda parter har ett eget intresse av behandlingen och har varit med och format syftet talar det för gemensamt ansvar.
- Väsentliga medel: Vilka uppgifter behandlas, om vilka personer, hur länge sparas de och vem får ta del av dem? Den som bestämmer över dessa frågor har ett bestämmande inflytande.
- Icke-väsentliga medel: Val av programvara, säkerhetslösningar och teknisk miljö. Dessa kan överlåtas till ett biträde utan att biträdet blir personuppgiftsansvarigt.
En viktig gräns: att bara tillhandahålla infrastruktur eller en teknisk miljö räcker inte för att bli gemensamt personuppgiftsansvarig. IMY konstaterar i sin rapport om ansvarsroller vid finjustering av AI-applikationer att det krävs ett bestämmande inflytande över behandlingen. Det är särskilt relevant för organisationer som bygger AI-lösningar ovanpå andras plattformar.
Gemensamt, självständigt eller biträde?
Att flera parter är inblandade i samma flöde av personuppgifter innebär inte automatiskt gemensamt ansvar. Digg påpekar i sitt metodstöd att parter kan vara självständigt ansvariga för olika delar av en behandling. Ett personuppgiftsbiträde är i sin tur en separat enhet som behandlar uppgifter för den ansvariges räkning, utan eget inflytande över ändamål och medel.
| Roll | Vem bestämmer ändamål? | Vem bestämmer väsentliga medel? | Krav på avtal | Typexempel |
|---|---|---|---|---|
| Gemensamt personuppgiftsansvariga | Parterna tillsammans | Parterna tillsammans eller kompletterande | Inbördes arrangemang enligt art. 26 | Gemensam kampanj, gemensam plattform, forskningssamarbete |
| Självständigt personuppgiftsansvariga | Var och en för sin behandling | Var och en för sin behandling | Inget krav enligt art. 26, ofta avtal om utlämnande | Arbetsgivare som lämnar uppgifter till en pensionsförvaltare |
| Personuppgiftsansvarig och biträde | Den ansvarige | Den ansvarige, biträdet kan välja tekniska detaljer | Biträdesavtal enligt art. 28 | Lönesystem, molntjänst, extern kundtjänst |
När slutsatsen blir att en part är biträde gäller helt andra regler. Då behöver ni ett avtal enligt artikel 28, och det är värt att gå igenom krav på personuppgiftsbiträdesavtal i detalj innan ni skriver under. Vi har också skrivit om när ett biträdesavtal (DPA) krävs och om ansvarsfördelningen mellan registeransvarig och biträde.
Tänk på att rollen avgörs av den faktiska makten över behandlingen, inte av etiketten i avtalet. Ett avtal som kallar en part för biträde gör den inte till biträde om den i praktiken bestämmer över ändamålen.
Exempel på gemensamt personuppgiftsansvar
EU-domstolen har i flera avgöranden, som EDPB sammanfattar i riktlinjerna om begreppen personuppgiftsansvarig och personuppgiftsbiträde, tolkat begreppet brett.
Fansida på sociala medier (Wirtschaftsakademie, C‑210/16). En organisation som driver en fansida på ett socialt nätverk ansågs gemensamt ansvarig med plattformen för den besöksstatistik som samlades in, eftersom administratören genom sina inställningar påverkade vilka uppgifter som behandlades.
Religiöst samfund (Jehovas vittnen, C‑25/17). Samfundet ansågs gemensamt ansvarigt med sina medlemmar för anteckningar som gjordes vid dörrknackning, trots att samfundet självt inte hade tillgång till uppgifterna. Samfundet organiserade och uppmuntrade verksamheten.
Gilla-knapp på en webbplats (Fashion ID, C‑40/17). En webbutik som bäddade in ett socialt plugin ansågs gemensamt ansvarig med plattformen för insamlingen och överföringen av besökarnas uppgifter, men inte för plattformens efterföljande behandling. Domen visar att gemensamt ansvar kan vara begränsat till vissa led i en kedja.
Utöver rättspraxis ger riktlinjerna exempel som ligger nära vardagen för svenska organisationer:
- Gemensam marknadsföring. Två företag lanserar en samprofilerad kampanj och använder sina respektive kundregister för att nå ut. När de tillsammans bestämmer målgrupp och upplägg är de gemensamt ansvariga för kampanjbehandlingen.
- Gemensam bokningsplattform. En resebyrå, en hotellkedja och ett flygbolag bygger en gemensam plattform för att hantera kundbokningar och bestämmer tillsammans vilka uppgifter som ska samlas in och hur de ska användas.
- Forskningsprojekt. Flera lärosäten eller forskningsaktörer tar fram ett gemensamt protokoll och bestämmer tillsammans vilka uppgifter som ska samlas in och hur de ska analyseras.
Andra situationer som ofta bör prövas mot artikel 26 är koncerngemensamma HR- eller kundsystem där flera bolag styr användningen, kommunala samverkansorgan och branschgemensamma register för exempelvis bedrägeribekämpning.
Så gör du bedömningen steg för steg
En organisation bör göra en individuell bedömning för varje separat behandling. Det räcker inte att klassa en hel affärsrelation på en gång. Följande arbetsordning fungerar i praktiken:
- Avgränsa behandlingen. Beskriv konkret vilken behandling det gäller: vilka uppgifter, vilka registrerade, vilket syfte. Dela upp kedjan i led om parterna gör olika saker.
- Identifiera vem som tog initiativet. Vem bestämde att behandlingen skulle ske? Har båda parter ett eget intresse av resultatet?
- Pröva ändamålen. Har ändamålen formulerats tillsammans, eller har en part fastställt dem och den andra bara utför?
- Pröva de väsentliga medlen. Vem bestämmer vilka kategorier av uppgifter som samlas in, lagringstid, mottagare och åtkomst?
- Kontrollera om behandlingen är beroende av båda. Skulle behandlingen kunna genomföras om en av parterna drog sig ur? Om svaret är nej talar det för konvergerande beslut.
- Jämför med avtal och praxis. Stämmer befintliga avtal med de faktiska förhållandena? Om inte, är det verkligheten som gäller och avtalen som ska ändras.
- Dokumentera slutsatsen och motiveringen. Skriv ned varför ni kom fram till rollen. Det är er bästa försvar om tillsynsmyndigheten ställer frågor.
- För in rollen i registerförteckningen. Artikel 30 kräver att gemensamt ansvariga anges. Läs mer i vår praktiska guide till registerförteckning.
Om behandlingen innebär hög risk för de registrerade behöver ni även avgöra vem som ansvarar för konsekvensbedömningen. Våra riskkriterier för DPIA hjälper er att avgöra när en sådan krävs.
Det inbördes arrangemanget: vad det ska innehålla
Artikel 26 kräver att parterna under öppna former fastställer sitt respektive ansvar för att fullgöra skyldigheterna i GDPR. EDPB rekommenderar att detta görs i ett bindande dokument som återspeglar parternas faktiska roller. Ett välskrivet arrangemang brukar omfatta:
- Beskrivning av behandlingen: ändamål, kategorier av uppgifter och registrerade, och vilka led som är gemensamma.
- Rättslig grund: vilken grund som används för den gemensamma behandlingen och vem som säkerställer att den håller.
- Information till registrerade: vem som lämnar information enligt artiklarna 13 och 14, och i vilken kanal.
- Registrerades rättigheter: vem som tar emot och hanterar begäranden om tillgång, rättelse, radering och invändningar, och hur parterna vidarebefordrar ärenden till varandra.
- Kontaktpunkt: en gemensam kontaktpunkt för registrerade kan utses.
- Säkerhetsåtgärder: vem som ansvarar för vilka tekniska och organisatoriska åtgärder.
- Personuppgiftsincidenter: vem som anmäler till tillsynsmyndigheten inom 72 timmar, vem som informerar registrerade och hur parterna larmar varandra.
- Konsekvensbedömningar: vem som genomför och uppdaterar DPIA.
- Biträden och överföringar: vem som får anlita biträden och hur överföringar till tredje land hanteras.
- Kontakter med tillsynsmyndigheter och samordning vid granskning.
- Gallring, uppföljning och avslut: lagringstider och vad som händer med uppgifterna när samarbetet upphör.
Enligt artikel 26.2 ska det väsentliga innehållet i arrangemanget göras tillgängligt för den registrerade. I praktiken innebär det ofta ett avsnitt i integritetspolicyn som förklarar vem som är ansvarig för vad och vart den registrerade kan vända sig.
Registrerades rättigheter och ansvaret utåt
Den inbördes fördelningen binder parterna, men den begränsar inte de registrerade. Artikel 26.3 slår fast att den registrerade kan utöva sina rättigheter gentemot var och en av de personuppgiftsansvariga, oavsett vad arrangemanget säger. Om ni har avtalat att partnern hanterar alla begäranden om registerutdrag måste ni ändå kunna ta emot och vidarebefordra en begäran som kommer till er.
Det får några konkreta följder:
- Alla parter behöver rutiner för att identifiera och hantera begäranden som rör den gemensamma behandlingen, även om de inte är huvudansvariga.
- Skadeståndsansvaret kan träffa er fullt ut. GDPR:s regler om skadestånd innebär att varje ansvarig som deltar i samma behandling kan hållas ansvarig för hela skadan mot den registrerade, med möjlighet att sedan kräva regress av den andra parten. Arrangemanget bör därför reglera hur kostnader fördelas mellan er.
- Tillsynsmyndigheten kan rikta åtgärder mot var och en. En otydlig ansvarsfördelning är i sig en brist i efterlevnaden.
Det här är en anledning till att ledningen bör känna till vilka gemensamma behandlingar organisationen deltar i. Om ni har ett dataskyddsombud bör ombudet vara involverat i bedömningarna, se vår genomgång av dataskyddsombudets roll och uppgifter. Gäller det en enskild avtalsförhandling med en motpart som har mer styrka än ni, är det också klokt att låta en jurist med dataskyddsinriktning granska arrangemanget innan det undertecknas.
Vanliga misstag
I granskningar av avtal och registerförteckningar återkommer samma brister:
- Fel avtalstyp. Ett biträdesavtal används för ett samarbete där båda parter styr ändamålen.
- Avtal utan verklighetsförankring. Arrangemanget beskriver en ansvarsfördelning som ingen följer i praktiken.
- Ingen information till registrerade. Integritetspolicyn nämner inte att behandlingen sker gemensamt med en annan aktör.
- En bedömning för hela relationen. Parterna klassar hela samarbetet som gemensamt eller självständigt utan att dela upp behandlingarna.
- Ingen uppföljning. Samarbetet förändras, nya ändamål tillkommer, men arrangemanget och registerförteckningen ligger kvar i sin ursprungliga form.
- Oklar incidentkedja. Ingen vet vem som ska anmäla inom 72 timmar när något går fel hos den andra parten.
Vårt perspektiv
Vi ser att gemensamt personuppgiftsansvar sällan brister för att organisationer struntar i reglerna. Det brister för att rollbedömningen görs en gång, vid avtalstillfället, och sedan aldrig prövas igen. Samarbeten utvecklas: en marknadsföringspartner börjar använda data för egen analys, en koncernplattform får nya användare, ett AI-projekt byter ändamål. Då kan rollerna förskjutas utan att någon har fattat ett formellt beslut.

Vår erfarenhet som jurister är att det som håller över tid är kopplingen mellan bedömning, avtal och registerförteckning. Om varje gemensam behandling har en dokumenterad motivering, en ansvarig person och ett datum för nästa översyn, blir det enkelt att upptäcka när verkligheten har sprungit ifrån papperet. Det är också det första en tillsynsmyndighet frågar efter.
Vi rekommenderar därför att ni behandlar rollbedömningen som en levande del av ert dataskyddsarbete, inte som en bilaga till ett avtal.
— Jesper
Håll ordning på rollerna i Trustview
I Trustview dokumenterar ni varje behandling i registerförteckningen, anger vilka parter som är gemensamt ansvariga, kopplar bedömningar och avtal till behandlingen och delegerar ansvaret för uppföljning. Leverantörsbedömningar, konsekvensbedömningar och incidentloggning finns i samma plattform, så att ansvarsfördelningen i arrangemanget går att följa i det dagliga arbetet.
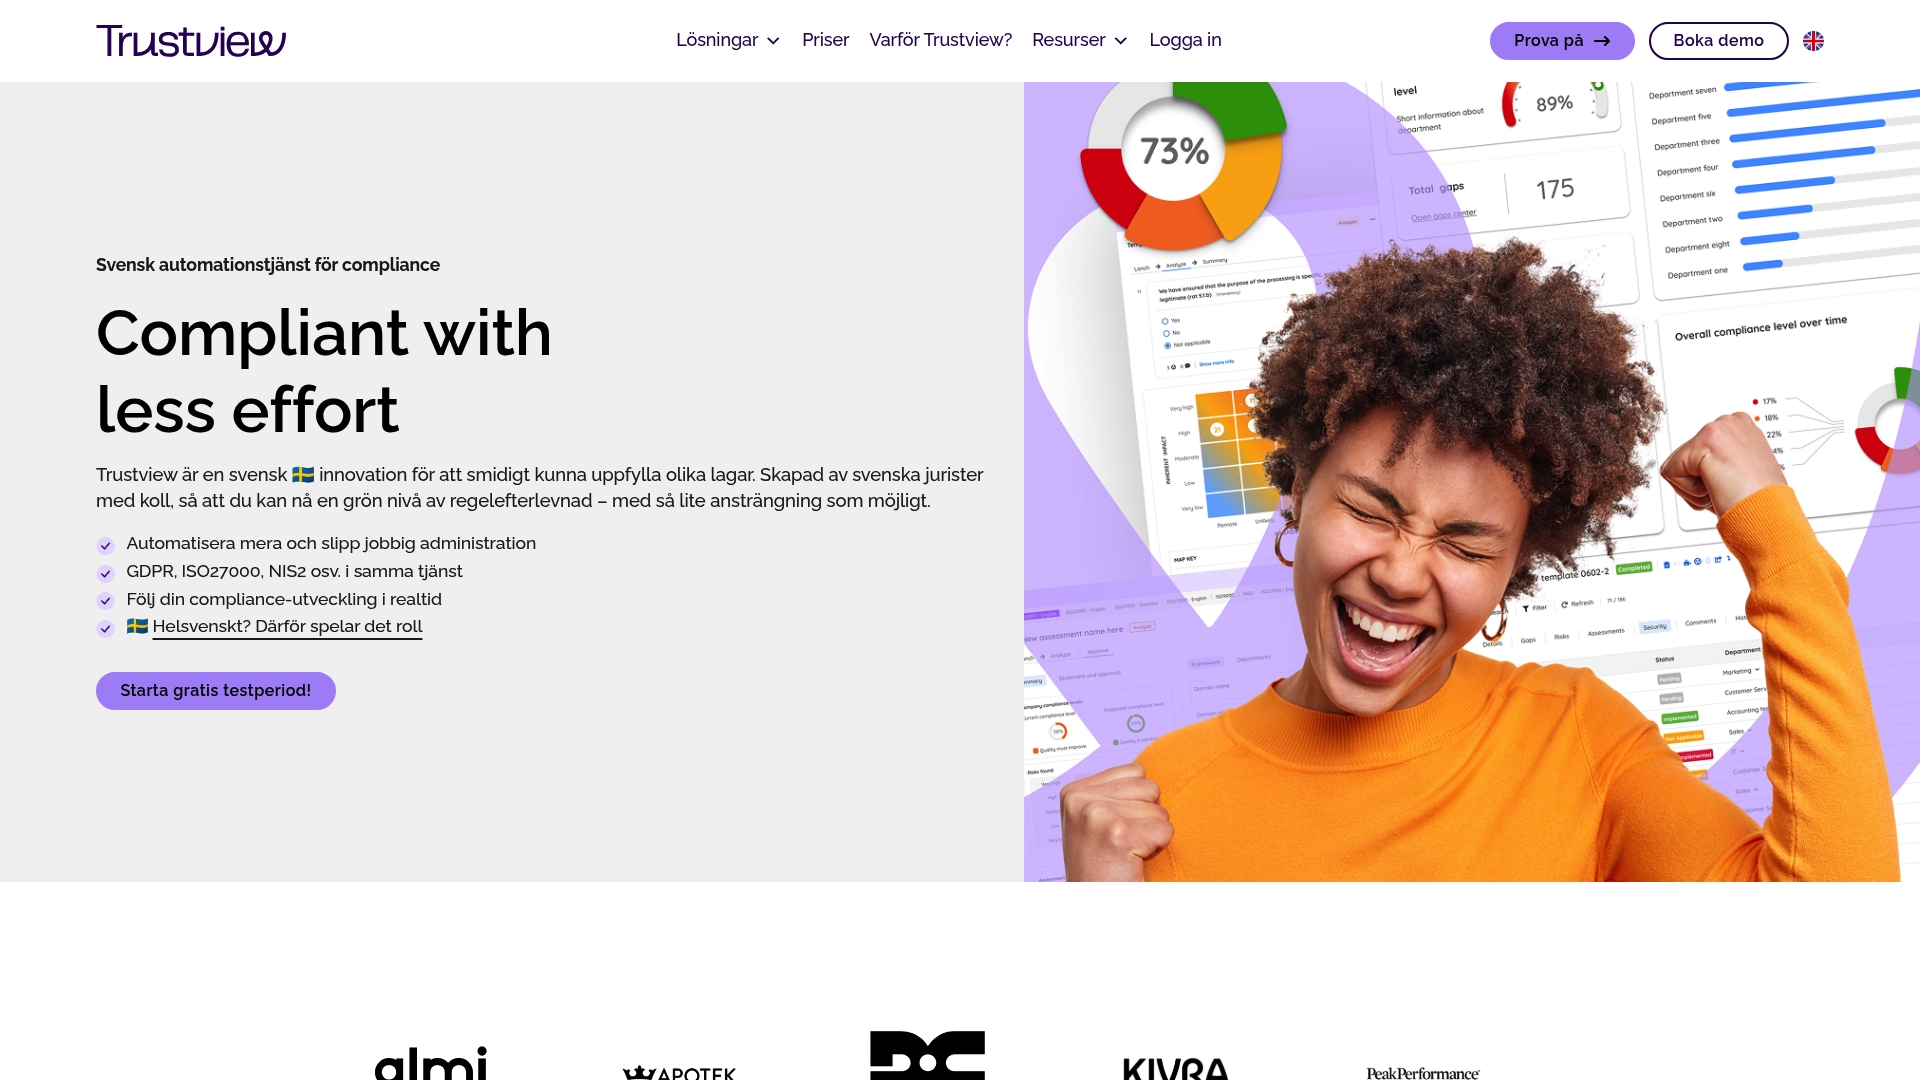
Plattformen är utvecklad i Sverige av jurister och stödjer GDPR, NIS2, ISO 27000 och AI-förordningen. Trustview kostar från 2 500 kr per månad, se priser och upplägg för Trustview. Behöver ni hjälp att bedöma en specifik samarbetsrelation eller granska ett arrangemang kan ni komplettera med vår juridiska rådgivning inom dataskydd.
Vanliga frågor
Måste avtalet om gemensamt personuppgiftsansvar vara skriftligt?
GDPR kräver inte en viss form, men arrangemanget ska fastställas under öppna former och det väsentliga innehållet ska göras tillgängligt för de registrerade. EDPB rekommenderar ett bindande dokument. Ett skriftligt avtal är i praktiken det enda sättet att visa att ni uppfyller kravet.
Kan vi vara gemensamt ansvariga och samtidigt biträde åt varandra?
Ja, för olika behandlingar. Samma två parter kan vara gemensamt ansvariga för en kampanj och samtidigt ha en biträdesrelation för exempelvis drift av ett system. Därför ska varje behandling bedömas för sig och dokumenteras separat.
Vem ska anmäla en personuppgiftsincident?
Det bestämmer ni i det inbördes arrangemanget. Det viktiga är att det är tydligt vem som anmäler till IMY inom 72 timmar, vem som informerar de registrerade och hur den part som upptäcker incidenten larmar den andra utan dröjsmål.
Räcker det att den ena parten har ett dataskyddsombud?
Kravet på dataskyddsombud bedöms för varje organisation för sig. Om båda parter är skyldiga att ha ett ombud måste båda ha det. Arrangemanget kan däremot ange en gemensam kontaktpunkt för de registrerade.
Vad händer om vi har bedömt rollerna fel?
Då uppfyller ni sannolikt inte kraven i artikel 26 eller 28, och informationen till de registrerade blir missvisande. Rätta bedömningen, uppdatera avtalet, registerförteckningen och integritetspolicyn, och dokumentera vad ni har ändrat och varför.
Källor
- EDPB, Riktlinjer 07/2020 om begreppen personuppgiftsansvarig och personuppgiftsbiträde
- GDPR artikel 26, Gemensamt personuppgiftsansvariga
- Digg, Bedömning av personuppgiftsansvar
- IMY, Ansvarsroller enligt GDPR vid finjustering av AI-applikationer
- BM Juridik, Krav på personuppgiftsbiträdesavtal