Kort sagt: ditt företag måste ha laglig grund för all behandling av personuppgifter, dokumentera arbetet och kunna visa efterlevnad vid en granskning. Det innebär också att ni skyddar uppgifterna proportionellt mot risken och anmäler allvarliga incidenter inom 72 timmar. IMY, EDPB och verktyg som Trustview ger konkret vägledning för dem som vill komma igång.
Kort sagt:
- De flesta småföretag missar att dokumentera sin personuppgiftsbehandling, vilket kan leda till problem vid inspekningar även om de följer lagen.
- Att ha tydliga avtal med leverantörer och byggda rutiner för incidentrapporter förbättrar möjligheten att visa efterlevnad och hantera risker.
- En riskbedömning (DPIA) är obligatorisk vid behandling av känsliga data eller automatiserat beslutsfattande som kan påverka individers rättigheter.
- Lagringstid för personuppgifter måste vara tydligt definierad, dokumenterad och anpassad efter vilken behandling det gäller.
- En digital complianceplattform underlättar hantering av register, incidenter och DPIA och minskar risken för inaktuell dokumentation och fel.
Innehållsförteckning
- Vad kräver gdpr for businesses egentligen: principer och rättslig grund
- Vilka rättigheter har kunder och anställda enligt gdpr?
- Hur organiserar företag ansvar, register och leverantörsavtal?
- Vilka säkerhetskrav och lagringsregler gäller för personuppgifter?
- När krävs en DPIA och hur hanteras överföringar utanför EU?
- Vad ska ett litet företag göra först enligt gdpr?
- Hur en complianceplattform stödjer det praktiska arbetet
- Så kommer du igång med Trustview
- Varför de flesta företag överskattar sin egen risk, och underskattar sin dokumentation
- Källor
Vad kräver gdpr for businesses egentligen: principer och rättslig grund
GDPR bygger på sju grundprinciper som styr all behandling av personuppgifter: laglighet, korrekthet och öppenhet, ändamålsbegränsning, uppgiftsminimering, korrekthet i sakuppgifterna, lagringsbegränsning, integritet och konfidentialitet samt ansvarsskyldighet. I praktiken betyder det att du bara samlar in det du faktiskt behöver, och att du kan förklara varför.
Varje behandling måste också vila på en rättslig grund. De vanligaste för företag är:
- Avtal – när uppgifterna krävs för att fullgöra ett köp eller en tjänst.
- Rättslig förpliktelse – till exempel bokföringslagens krav på att spara lönedata.
- Legitimt intresse – ofta relevant vid direktmarknadsföring till befintliga kunder.
- Samtycke – bäst lämpat för nyhetsbrev och frivillig profilering, men svårast att sköta rätt eftersom det måste vara fritt och återkallbart.
Ett kundregister vilar oftast på avtal, ett lönesystem på rättslig förpliktelse, medan ett nyhetsbrev till nya prenumeranter kräver samtycke.
Vilka rättigheter har kunder och anställda enligt gdpr?
Registrerade personer, alltså era kunder, anställda och andra vars uppgifter ni behandlar, har sju rättigheter som ditt företag måste kunna hantera operativt.
- Rätt till tillgång – personen kan begära en kopia av sina uppgifter.
- Rätt till rättelse – felaktiga uppgifter ska korrigeras utan onödigt dröjsmål.
- Rätt till radering – ofta kallad “rätten att bli glömd”, men gäller inte alltid, exempelvis om bokföringsplikt kräver att uppgifterna finns kvar.
- Rätt till begränsning – behandlingen pausas tillfälligt, till exempel under en pågående tvist.
- Rätt att invända – särskilt vid direktmarknadsföring eller behandling baserad på legitimt intresse.
- Rätt till dataportabilitet – uppgifterna lämnas ut i ett strukturerat, maskinläsbart format.
- Rätt gällande automatiserat beslutsfattande – personen kan begära mänsklig prövning av beslut som fattas helt automatiskt.
Ni har normalt en månad på er att svara, och du bör alltid verifiera identiteten innan du lämnar ut något. Ett vanligt misstag är att skicka känsliga uppgifter okrypterat via e-post, eller att glömma bort att uppgifter om en person kan finnas i flera system samtidigt.
Hur organiserar företag ansvar, register och leverantörsavtal?
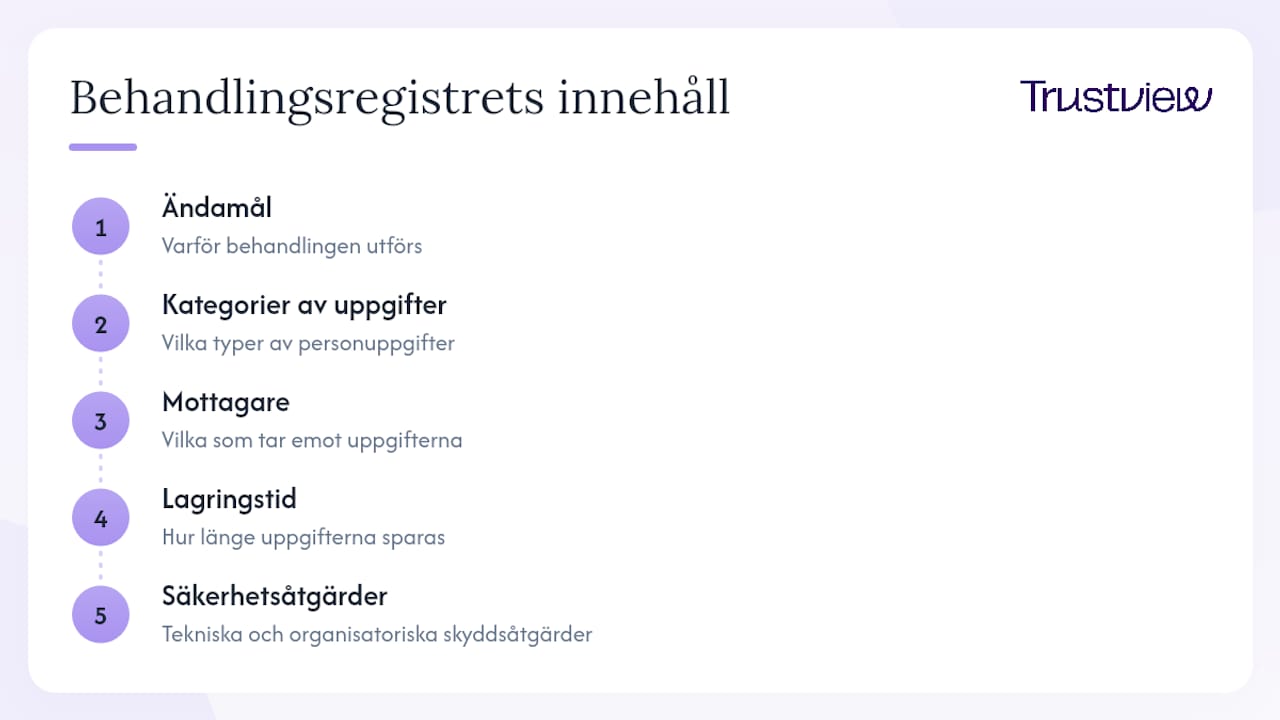
Ett register över behandlingar ska normalt beskriva ändamål, kategorier av uppgifter, mottagare, lagringstid och säkerhetsåtgärder för varje behandling ni utför. Europeiska kommissionen pekar på att visst undantag gäller för organisationer med färre än 250 anställda, men bara när behandlingen inte sker regelbundet och inte omfattar känsliga uppgifter i stor skala. De flesta småföretag har ändå minst en behandling som gör registret obligatoriskt, till exempel löneadministration.
Skillnaden mellan personuppgiftsansvarig och personuppgiftsbiträde avgör vem som bär huvudansvaret. Ni är ansvarig när ni bestämmer syftet med behandlingen, och biträde när ni behandlar uppgifter åt någon annan, som en molntjänstleverantör gör åt sina kunder. Ett biträdesavtal (DPA) bör alltid reglera instruktioner, sekretess, underbiträden, säkerhetsåtgärder och vad som händer med uppgifterna vid avtalets slut, vilket beskrivs mer i detalj i guiden om personuppgiftsbiträdesavtal.
Ett dataskyddsombud krävs i vissa fall, särskilt vid övervakning som bedöms innebära hög risk för individers rättigheter. Mindre företag kan ofta lösa uppgiften internt eller via en extern rådgivare, förutsatt att rollen har tillräcklig kunskap och mandat. Enligt Vucic Legal bör dataskyddsansvaret dessutom förankras på styrelsenivå, inte bara hos en enskild handläggare.
Proffstips: Börja leverantörsbedömningen med en enkel fråga: var lagras uppgifterna geografiskt, och vilket avtal reglerar underbiträden? Det avslöjar snabbt om ni behöver fördjupa granskningen.
Vilka säkerhetskrav och lagringsregler gäller för personuppgifter?
GDPR anger inga specifika tekniska krav. IMY är tydlig med att säkerhetsåtgärderna ska vara lämpliga och proportionella i förhållande till risken, typen av data och den senaste tekniken. Det ger flexibilitet, men kräver att ni faktiskt gör en riskbedömning innan ni väljer åtgärder.
Vanliga åtgärder som brukar vara rimliga för mindre företag:
- Kryptering av känsliga uppgifter i vila och under överföring.
- Åtkomstbegränsning baserad på roll, inte generell tillgång för alla anställda.
- Regelbunden backup med testad återställning.
- Loggning av vem som öppnar vilka register.
Lagringstider måste definieras och dokumenteras per behandling, inte som en generell policy för hela verksamheten. Lönedata har andra bevarandekrav än ett gammalt nyhetsbrevsregister.
En personuppgiftsincident är varje händelse som leder till oavsiktlig eller olaglig förstöring, förlust, ändring eller obehörigt utlämnande av personuppgifter. Om incidenten sannolikt innebär en risk för individers rättigheter måste ni anmäla den till tillsynsmyndigheten inom 72 timmar efter att ni fick kännedom om den, och dokumentera händelsen oavsett om anmälan görs eller inte.
När krävs en DPIA och hur hanteras överföringar utanför EU?
En konsekvensbedömning (DPIA) blir obligatorisk när behandlingen sannolikt innebär hög risk för individers rättigheter. Det gäller typiskt vid:
- Automatiserat beslutsfattande med rättslig eller betydande effekt på individen.
- Storskalig behandling av känsliga uppgifter, till exempel hälsodata.
- Systematisk övervakning av allmänt tillgängliga platser eller av anställda.
En DPIA bör beskriva behandlingens syfte, bedöma nödvändighet och proportionalitet, kartlägga risker för de registrerade och lista åtgärder som minskar riskerna. EDPB:s vägledning för mindre företag betonar att dataskydd redan i designfasen gör hela processen enklare, och att certifieringar kan användas som ett stöd för att visa efterlevnad.
Vid överföring av personuppgifter utanför EU/EES krävs ett rättsligt instrument som säkerställer skyddsnivån. De vanligaste är adekvansbeslut (när EU-kommissionen bedömt att landet har tillräckligt skydd), standardavtalsklausuler, eller bindande företagsbestämmelser för koncerninterna överföringar. Europa att kraven gäller oavsett om ni är etablerade i EU eller bara riktar tjänster till EU-medborgare.
Vad ska ett litet företag göra först enligt gdpr?
Många småföretag fastnar i teorin. Så här kommer du igång utan att drunkna i juridik:
- Inventera all data ni behandlar. Kartlägg vilka system, listor och avtal som innehåller personuppgifter, och identifiera vilka behandlingar som utgör högst risk.
- Dokumentera rättslig grund för varje behandling. Ett kundregister och ett nyhetsbrev kräver olika motiveringar, så behandla dem separat.
- Säkra biträdesavtal med alla leverantörer som hanterar uppgifter åt er, till exempel molntjänster och lönebyråer.
- Bygg enkla rutiner för att svara på förfrågningar från registrerade och för att upptäcka och anmäla incidenter inom fristen.
- Sätt lagringstider per behandling, och radera eller anonymisera det som inte längre behövs.
Proffstips: Prioritera de behandlingar som involverar känsliga uppgifter eller stora datamängder först. En liten brist i ett litet nyhetsbrevsregister väger lättare än en brist i löne- eller hälsodata.
En praktisk guide för dataskyddsprocesser kan hjälpa er att strukturera dessa fem steg iterativt snarare än att försöka lösa allt på en gång.
Hur en complianceplattform stödjer det praktiska arbetet
Register, DPIA och incidentloggning sköts ofta i lösa Excel-filer som snabbt blir inaktuella. En complianceplattform samlar dessa processer på ett ställe: ni fyller i en behandling en gång, och systemet håller reda på vem som äger den, när den senast granskades och vilka åtgärder som är kopplade till risken.
Det gör flera steg i checklistan enklare i praktiken. Leverantörsbedömningar kan standardiseras med samma frågeunderlag varje gång, incidenter loggas med tidsstämpel som stöder 72-timmarsfristen, och DPIA-mallar guidar er genom rätt frågor utan att ni behöver börja om från noll för varje ny behandling. Poängen är inte att ersätta juridisk bedömning, utan att göra dokumentationen sökbar och aktuell den dagen en tillsynsmyndighet eller en kund faktiskt frågar.
Så kommer du igång med Trustview
Trustview samlar registerförteckning, DPIA, incidentloggning och leverantörsbedömning i en plattform, byggd för att minska den administrativa bördan som annars äter upp compliance-arbetet i kalkylark och mailtrådar.
Till skillnad från lösa mallar och manuella rutiner ger plattformen realtidsöversikt över var era behandlingar står och vilka åtgärder som väntar på ansvarig person. Funktionerna täcker inte bara GDPR utan även NIS2 och ISO 27000, vilket gör den relevant även när verksamheten växer in i fler regelverk. Vill du se hur processen ser ut i praktiken, kan du börja med den praktiska guiden för dataskyddsarbete och därefter boka en genomgång av plattformen för din organisation.
Varför de flesta företag överskattar sin egen risk, och underskattar sin dokumentation
De flesta småföretag jag stöter på tror att GDPR handlar om att undvika böter. Det är fel fokus. Tillsynsmyndigheter agerar sällan mot företag som gjort ett ärligt försök att dokumentera sitt arbete, även när det finns brister. De agerar mot företag som inte kan visa någonting alls när frågan ställs.

Det är också därför jämförelsen mellan stora och små företag ofta blir missvisande. Ett litet företag med tre behandlingar och en tydlig registerförteckning ligger ofta bättre rustat än ett medelstort företag med tjugo odokumenterade system. Storlek skyddar inte mot krav, men enkelhet gör det lättare att faktiskt uppfylla dem.
Den vanligaste fallgropen är inte juridisk. Den är organisatorisk: ansvaret för GDPR hamnar hos en enskild person som redan har ett annat huvudjobb, och när den personen slutar försvinner kunskapen om var uppgifterna finns och varför besluten togs. Det är precis det problemet strukturerad dokumentation, oavsett om den sköts i mallar eller i en plattform, är till för att lösa.
— Jesper
Källor
- Vilka säkerhetsåtgärder måste vi som företag vidta? | IMY
- Data protection under GDPR – Your Europe
- Be compliant | Data protection guide for small business | European Data Protection Board