En effektiv intern GDPR-utbildning är rollbaserad, återkommande och dokumenterad, och cheferna ansvarar för att den genomförs. Dataskyddsombudet övervakar att innehållet håller rätt nivå, men det är linjecheferna som ser till att medarbetare faktiskt går igenom utbildningen och att genomförandet dokumenteras. Nästa steg är en snabb kartläggning av vilka roller som hanterar personuppgifter, följt av korta mikromoduler för de mest exponerade grupperna.
Kort sagt:
- Alla medarbetare behöver grundutbildning vid introduktion och årlig repetition, medan HR, chefer och IT får scenarier anpassade till sina arbetsuppgifter.
- Digitala kurser passar grundnivån, medan övningar med verklighetsnära scenarier lämpar sig bättre för chefer och HR; korta repetitionsmoduler tar fem till tio minuter.
- Spara deltagarlistor och testresultat tillsammans med registerförteckningen och riskanalyserna, så kan ni koppla utbildningsbevis till behandlingar och visa underlag vid tillsyn.
- Kartläggningen bör identifiera roller, varefter ni prioriterar högriskgrupper som HR och kundtjänst, testar materialet i en pilot och sätter tidsfrister per avdelning.
Innehållsförteckning
- Vad är en intern GDPR-utbildning och varför är den central för efterlevnad
- Vilka medarbetare behöver vilken nivå av träning
- Vad en kurs bör innehålla och vilket format som fungerar i praktiken
- Så inför ni intern GDPR-utbildning steg för steg i er verksamhet
- Hur ni säkerställer att kunskapen sitter kvar
- Författarperspektiv: vad vi ser fungerar i praktiken
- Hur vi på Trustview stödjer er utbildningsprocess
- Vanliga frågor
- Källor
Vad är en intern GDPR-utbildning och varför är den central för efterlevnad
En intern GDPR-utbildning skiljer sig från en generell extern kurs genom att den utgår från era faktiska processer, system och roller. En extern kurs ger grundkunskap om förordningens principer, men den säger ingenting om hur ni hanterar kunduppgifter i ert CRM-system eller vilka rutiner som gäller när HR tar emot en jobbansökan. Den interna varianten bygger vidare på det och gör kunskapen användbar i vardagen.
Dokumentation av genomförd utbildning är dessutom en del av ansvarsskyldigheten (accountability) enligt GDPR. Organisationer måste kunna visa att de vidtagit lämpliga tekniska och organisatoriska åtgärder, vilket inkluderar bevis på att personalen är utbildad i hur uppgifter ska hanteras, enligt EDPB:s vägledning för småföretag.
Vanliga incidenter som en fungerande utbildning kan förebygga:
- E-post med känsliga personuppgifter skickas till fel mottagare
- Register delas i excelark utan åtkomstbegränsning
- Känsliga uppgifter lagras längre än nödvändigt i delade mappar
- Personuppgifter i rekryteringsprocesser hanteras utan rättslig grund
Vilka medarbetare behöver vilken nivå av träning
En rollbaserad strategi fungerar bättre än en utbildning som ska passa alla lika. Grundnivån är gemensam, men innehållet behöver fördjupas för de roller som hanterar mest känsliga uppgifter eller fattar beslut som påverkar dataskyddet.
- Alla medarbetare går en obligatorisk grundutbildning vid onboarding och repeterar den regelbundet, med fokus på grundläggande principer och vad som räknas som en personuppgiftsincident.
- Chefer, HR och rekrytering behöver scenariobaserade rutiner för hur personuppgifter hanteras i anställningsprocesser, lönehantering och medarbetarsamtal.
- IT och drift utbildas i tekniska kontroller, åtkomsthantering och hur en incident rapporteras internt inom de tidsramar som krävs.
Dataskyddsombudet ska enligt artikel 39 övervaka efterlevnaden, vilket enligt Integritetsskyddsmyndigheten även omfattar information och utbildning av personal. I praktiken innebär det oftast att ombudet sätter ramarna medan respektive avdelning anpassar innehållet till sin verklighet.
Vad en kurs bör innehålla och vilket format som fungerar i praktiken
En utbildning som ska hålla över tid behöver täcka ett antal kärnmoduler snarare än att försöka återge hela förordningstexten. De viktigaste byggstenarna är:
- Grundprinciperna i GDPR, förklarade utan juridisk svenska
- Hur en personuppgiftsincident upptäcks och rapporteras internt
- Varför registerförteckningen finns och vem som uppdaterar den
- Grunderna i konsekvensbedömning (DPIA) och när den krävs
- Era interna policyer för personuppgiftshantering
Formatet avgör om kunskapen fastnar. E-learning passar bra för grundnivån eftersom den är skalbar och lätt att spåra, medan scenariobaserade workshops fungerar bättre för chefer och HR som möter komplexa situationer i praktiken. Mikromoduler på fem till tio minuter är effektiva för repetition och passar roller med begränsad tid för längre utbildningspass.
Proffstips: Avsluta varje modul med ett kort kunskapstest och spara resultatet, det blir ert bevis vid en eventuell revision.
Testresultaten och deltagarlistorna bör sparas tillsammans med er registerförteckning, så att utbildningsbevisen går att koppla direkt till de behandlingar de avser.

Så inför ni intern GDPR-utbildning steg för steg i er verksamhet
En strukturerad utrullning minskar risken för att utbildningen blir en engångsinsats som glöms bort efter några månader.
- Kartläggning: identifiera vilka roller som hanterar personuppgifter och i vilken omfattning.
- Prioritering: rangordna grupperna efter risknivå, till exempel HR och kundtjänst före stödfunktioner med begränsad åtkomst.
- Pilot: testa utbildningsmaterialet på en mindre grupp och samla in feedback innan bred lansering.
- Utrullning: lansera utbildningen rollvis, med tydliga deadlines per avdelning.
- Mätning och uppföljning: följ upp genomförandegrad och testresultat löpande.
Organisationer bör koppla utbildningsbevis till registerförteckning och riskanalyser för att kunna visa ansvarsskyldighet vid tillsyn, enligt EDPB:s vägledning. Det praktiska upplägget brukar fungera bäst när dataskyddsombudet kuraterar innehållet medan respektive linjechef ansvarar för att medarbetarna faktiskt genomför utbildningen, vilket också återspeglas i hur IMY beskriver DPO-rollen som rådgivande snarare än genomförande.
En kommunal verksamhet har formaliserat detta genom att låta varje chef ansvara för att medarbetare får relevant utbildning, inklusive vid nyanställning, enligt en riktlinje för dataskydd från 2020. Modellen visar hur ansvar kan delegeras utan att dataskyddsombudet förlorar överblicken.
Hur ni säkerställer att kunskapen sitter kvar
Ett engångstillfälle räcker sällan. Kunskap om dataskydd behöver underhållas på samma sätt som andra säkerhetsrutiner.
- Kör grundutbildningen vid onboarding och repetera den årligen för alla medarbetare
- Lägg till rollspecifika uppdateringar varje gång en process eller ett system ändras
- Använd korta scenarioövningar, till exempel simulerade felhanteringsfall, för att träna beteende snarare än utantillkunskap
- Logga varje genomförd modul och testresultat direkt i er dokumentation för ansvarsskyldighet
Att koppla utbildningsdata till era konsekvensbedömningar gör det lättare att visa en tydlig linje mellan risk, utbildning och åtgärd när en tillsynsmyndighet eller internrevisor efterfrågar underlag.
Författarperspektiv: vad vi ser fungerar i praktiken
Den vanligaste fallgropen är att utbildningen blir ett engångsprojekt istället för en rutin. Organisationer som lyckas är de som flyttar ägarskapet från dataskyddsombudet till linjecheferna, med ombudet kvar som rådgivare snarare än genomförare. Struktur och spårning, inte innehållets omfång, är det som skapar verkligt bevis för ansvarsskyldighet. Låt cheferna bära genomförandet, det är den enskilt mest avgörande faktorn vi ser skilja fungerande program från de som rinner ut i sanden.
— Jesper
Hur vi på Trustview stödjer er utbildningsprocess
Vi har byggt vår plattform för att göra hanteringen av rollfördelning i utbildningsprocesser enklare i praktiken. Istället för att använda kalkylark och mejltrådar får ni ett samlat ställe där utbildning, dokumentation och uppföljning kan hanteras.
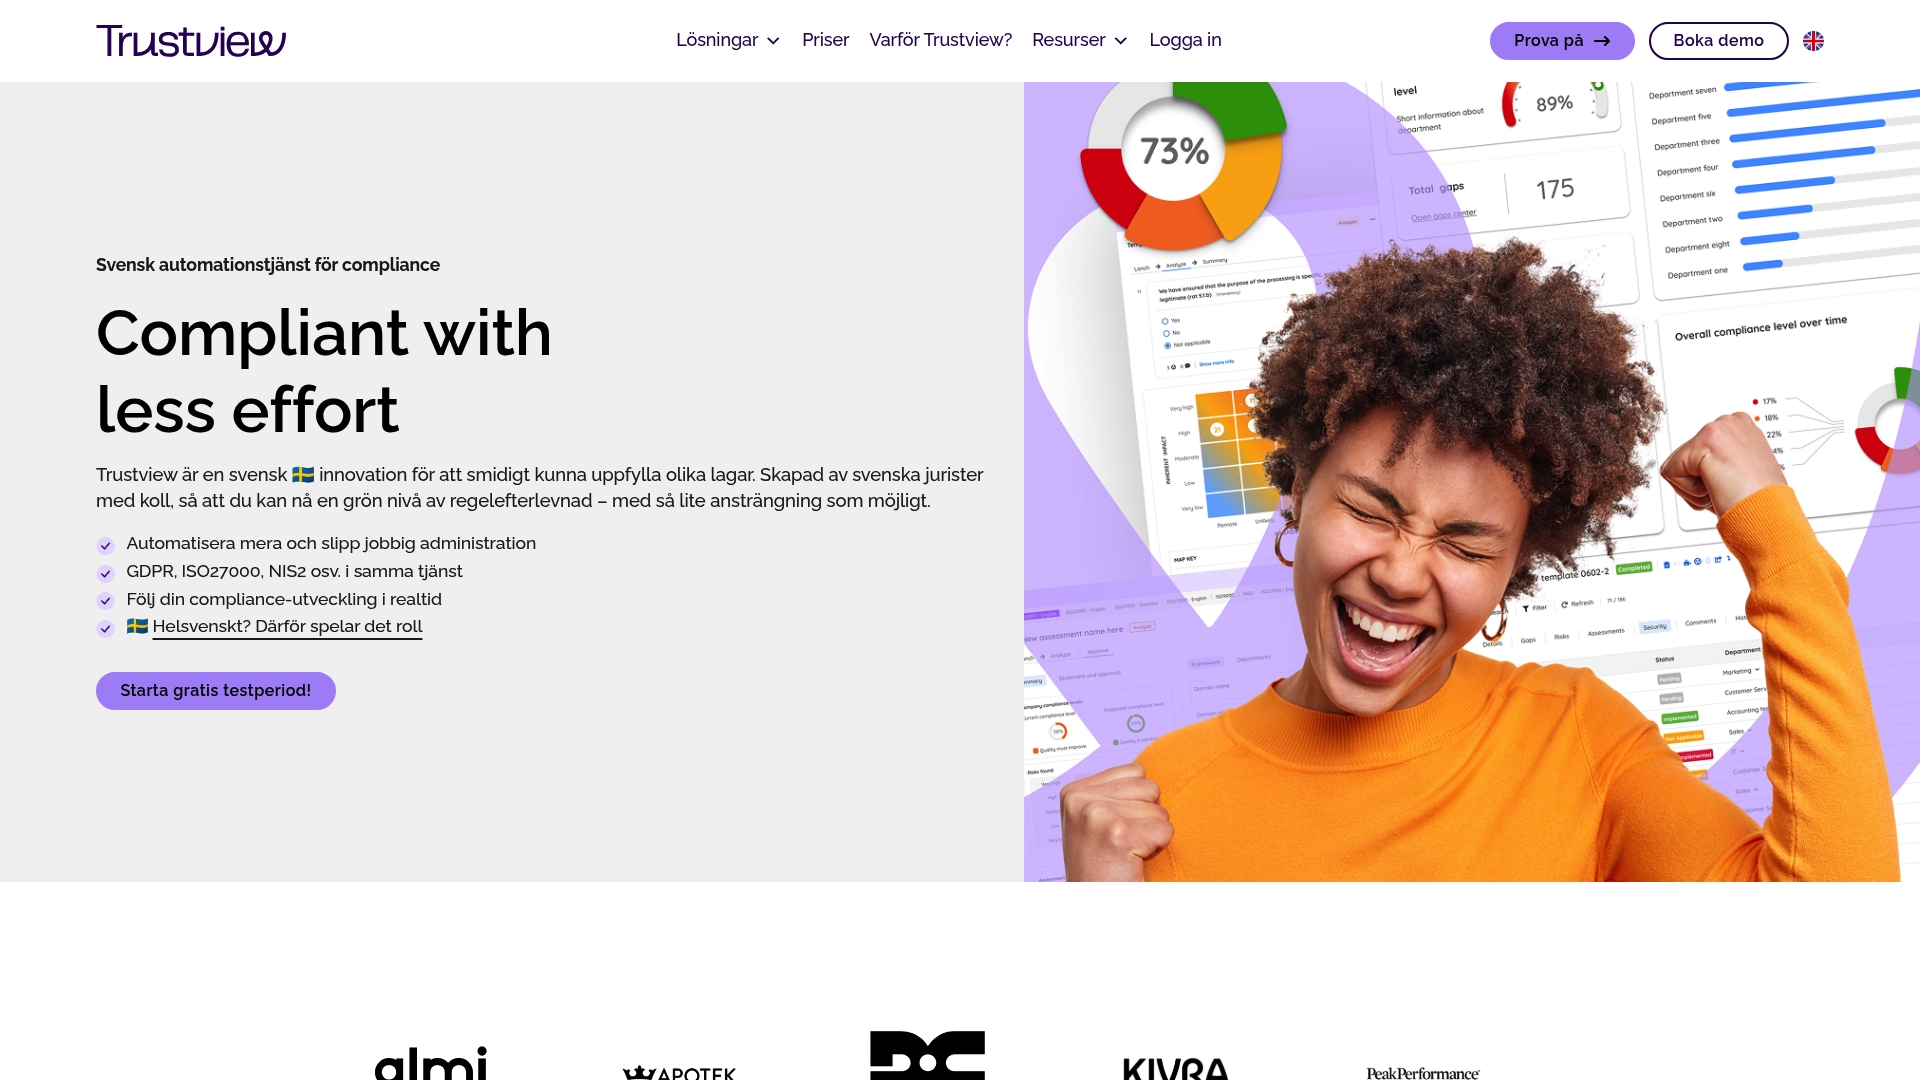
- Utbildningsmoduler
- Mallar för registerförteckning och konsekvensbedömning
- Funktioner för spårning av genomförda moduler
- Rapporter för översikt av genomförandegrad
Om ni vill komma igång snabbt föreslår vi en pilot med en avdelning, till exempel HR, innan ni rullar ut till hela organisationen. Behöver ni även juridisk genomgång av era interna rutiner finns det möjlighet att komplettera med juridisk rådgivning. Se aktuella priser för Trustview och boka en genomgång för att se hur plattformen passar er verksamhet.
This article is general information, not a substitute for advice from a qualified lawyer. Consult a qualified legal professional about your own circumstances before acting on anything here.
Vanliga frågor
Var kan jag hitta utbildning i GDPR?
Utbildning i GDPR finns både som fristående kurser hos utbildningsföretag och som inbyggda moduler i compliance-plattformar som kombinerar utbildning med dokumentation. För bäst effekt bör innehållet anpassas till er verksamhets egna processer snarare än att enbart återge lagtexten.
Var kan jag hitta en gratis GDPR-utbildning?
EDPB:s vägledning för småföretag är en kostnadsfri och primär källa som förklarar grundprinciperna och vad som krävs för att visa efterlevnad. Den fungerar bra som utgångspunkt innan ni bygger vidare med verksamhetsspecifikt material.
Vilken utbildning krävs för att bli internrevisor?
Det finns ingen enskild lagstadgad utbildning som krävs för att arbeta som internrevisor inom dataskydd, utan kraven varierar beroende på bransch och organisation. Relevant kunskap om GDPR:s principer, registerförteckning och konsekvensbedömning är dock en förutsättning för att kunna granska en organisations efterlevnad på ett meningsfullt sätt.
Får jag lägga ut bilder på mina anställda på min webbplats enligt GDPR?
Att publicera bilder på anställda räknas som behandling av personuppgifter och kräver en rättslig grund, oftast samtycke eller berättigat intresse beroende på sammanhanget. Reglerna och vilken grund som är lämplig varierar beroende på situation, så en bedömning i det enskilda fallet behövs innan publicering, gärna med stöd av GDPR-förordningens text.
Källor
- Om dataskyddsombud i dataskyddsförordningen | IMY
- Riktlinje för dataskydd enligt Dataskyddsförordningen – omsorgsnämnden
- Be compliant | Data protection guide for small business | European Data Protection Board
- EUR‑Lex: Regulation (EU) 2016/679