Med “Jira för efterlevnad” menar vi i den här artikeln en dedikerad efterlevnadsplattform som samlar registerförteckning, DPIA, incidenthantering och åtgärdsuppföljning på ett ställe, inte Atlassian Jira. För organisationer som hanterar personuppgifter i större skala, har flera regelverk att förhålla sig till eller upplever att kalkylark och mejltrådar läcker ansvar, är en sådan plattform oftast det bättre valet. Det finns flera exempel på hur det kan se ut i praktiken.
Kort sagt:
- En dedikerad efterlevnadsplattform minskar manuellt arbete, förbättrar ansvarsfördelning och ger en tydlig översikt för ledningen jämfört med ad hoc‑lösningar.
- Funktioner som registerförteckning med versionering, DPIA-stöd, incidentloggning och automatiska påminnelser är avgörande för att hantera regelverk som GDPR, NIS2 och AI‑förordningen.
- Implementeringen bör ske i en pilot på en till tre enheter, med ansvar delegerat till namngivna personer och automatiserade schemalagda uppföljningar för att säkerställa kontinuitet.
- De första 90 dagarna handlar om att kartlägga behandlingar, konfigurera systemet och mäta nyckeltal som tid till åtgärd för att visa värde och möjliggöra skala.
- Kostnaden för plattformen startar på 2 500 kr per månad, och ett lyckat införande kräver organisatoriskt engagemang och disciplin snarare än enbart tekniska lösningar.
Innehållsförteckning
- Varför en dedikerad efterlevnadsplattform slår ad hoc‑lösningar
- Vilka funktioner behöver ett efterlevnadsverktyg i Jira‑stil?
- Hur inför du plattformen utan att projektet stannar av?
- Vad ska hända de första 90 dagarna?
- Jesper: erfarenheter från implementationer och vanliga fallgropar
- Trustview som praktisk lösning för din efterlevnad
- Källor
- Vanliga frågor
Varför en dedikerad efterlevnadsplattform slår ad hoc‑lösningar
GDPR kräver att den personuppgiftsansvarige för ett register över behandlingar enligt artikel 30, och genomför konsekvensbedömningar när behandlingen medför hög risk. Det låter enkelt på papper. I praktiken sprids ansvaret mellan HR, IT, inköp och juridik, och dokumentationen hamnar i separata filer som ingen uppdaterar konsekvent.
Ett kalkylark klarar inte att larma när en åtgärd blir försenad, och det kan inte visa vem som senast granskade en riskbedömning. Effekten märks först när tillsynsmyndigheten frågar efter bevis, eller när en incident inträffar och ingen minns vilken version av registret som gällde.
En dedikerad plattform löser tre återkommande problem:
- Manuellt arbete minskar när mallar, påminnelser och arbetsflöden sköter det som annars faller mellan stolarna.
- Åtgärder kopplas till en ansvarig person med deadline, i stället för att bara nämnas i ett mejl.
- Ledningen får en samlad status i stället för att fråga fem personer om fem olika delar av arbetet.
De vanligaste fallgroparna med mejl och delade dokument är versionskonflikter, avsaknad av spårbarhet och att ingen egentligen äger uppföljningen. IMY rekommenderar elektroniska och löpande uppdaterade register, delvis av just den anledningen.
Vilka funktioner behöver ett efterlevnadsverktyg i Jira‑stil?
En plattform som ska bära upp GDPR, NIS2 och AI‑förordningen behöver täcka mer än bara dokumentlagring. Sex funktioner gör den praktiska skillnaden:
- Registerförteckning med versionering. Varje behandling dokumenteras enligt artikel 30, med ändringshistorik som fungerar som bevis vid en tillsyn.
- DPIA och TIA‑stöd. Färdiga mallar guidar riskbedömningen och binder ihop resultatet med en konsekvensbedömning för den specifika behandlingen.
- Incidenthantering med tidsstämplar. Vid en personuppgiftsincident räknas varje timme; ett system som loggar när något upptäcktes, eskalerades och åtgärdades gör 72‑timmarsfristen hanterbar i stället för stressig.
- Leverantörsbedömningar. Tredjepartsleverantörer bedöms mot samma kriterier varje gång, med automatiska påminnelser inför förnyad granskning.
- Ansvarsdelegering och uppföljning. Varje risk eller åtgärd knyts till en namngiven ägare, vilket MSB:s metodstöd pekar ut som en förutsättning för att riskarbete faktiskt leder någonstans.
- Integrationer för evidensinsamling. Kopplingar mot befintliga system minskar det manuella bevisarbetet inför revisioner, vilket branschanalyser av molnbaserade efterlevnadsverktyg lyfter fram som en tydlig effektivitetsvinst.
Moderna GRC‑plattformar är byggda för att samla just risk, regelefterlevnad och revision i samma modell, vilket marknadsöversikter bekräftar är en tydlig trend snarare än ett undantag.
Hur inför du plattformen utan att projektet stannar av?
Utvärderingen avgör om resten av projektet blir smidigt. Fyra kriterier väger tyngst: informationssäkerhet i leverantörens egen drift, spårbarhet i varje ändring, möjligheten att anpassa ramverk utöver GDPR, och tillgång till juridiskt kunnig support när en gråzon dyker upp.
Piloten ska vara liten och mätbar. Ett effektivt omfång är en till tre affärsenheter, eller ett enskilt kritiskt system, där både den juridiskt ansvariga och den operativa ägaren är tydligt utpekade. Det gör det lätt att visa värde snabbt och enklare att skala upp när piloten är klar.
Implementeringen i sig går igenom några återkommande steg:
- Delegera ansvar för varje register, DPIA och åtgärd till en namngiven person, inte en avdelning.
- Konfigurera mallar för de vanligaste ärendetyperna innan användarna loggar in första gången.
- Bygg ett integrationsschema för de system som redan innehåller relevanta uppgifter, som HR‑system eller IT‑tillgångsregister.
- Sätt upp schemalagd uppföljning med automatiska påminnelser så att inga ärenden blir liggande.
Förvaltningsfasen handlar om att mäta, rapportera till ledningen och hålla systemet revisionsklart löpande, snarare än att städa upp i panik veckan innan en tillsyn.
Proffstips: Koppla varje åtgärd till ett datum för nästa granskning redan vid inmatning. Det är den enskilt vanligaste luckan i annars välskötta system, och den som gör att gamla riskbedömningar tystnat i ett hörn utan att någon märkt det.
Vad ska hända de första 90 dagarna?
De första tre månaderna avgör om projektet får förtroende internt eller fastnar som ännu ett initiativ utan resultat.
- Dag 0–30: Kartlägg befintliga behandlingar och identifiera vilka DPIA‑ärenden som redan borde finnas men saknas. Prioritera de behandlingar som innebär högst risk.
- Dag 30–60: Konfigurera mallar för register, DPIA och incidenter. Koppla de första integrationerna och utbilda de personer som ska äga ärenden dagligen.
- Dag 60–90: Kör piloten skarpt, samla in mätpunkter och lägg fram resultatet för ledningen.
Tre mätpunkter brukar övertyga: tid från upptäckt till åtgärd, antal öppna åtgärder över tid, och andel av registret som är uppdaterat nyligen. Automatiserad evidensinsamling och kontrollmappning visar sig korta ner tiden till åtgärd betydligt hos organisationer som redan arbetar molnbaserat, vilket gör den typen av nyckeltal rimliga att sätta som mål även i en första pilot.
Jesper: erfarenheter från implementationer och vanliga fallgropar

Den vanligaste missuppfattningen är att verktyget löser problemet. Det gör det inte. En plattform hjälper bara om ansvar och process redan är, eller snabbt blir, en del av hur organisationen faktiskt arbetar. Utan ledningens engagemang blir även den bästa registerförteckningen ett skyltfönster som ingen underhåller.
Det jag ser fungera är enkelt men sällan görs: varje risk får en namngiven ägare från dag ett, och uppföljningen schemaläggs innan piloten ens startar. Dataintegritet över tid handlar mindre om teknik och mer om vanan att faktiskt logga in och uppdatera, vecka efter vecka. Erfarenhet från praktiskt riskarbete pekar på samma sak: organisatorisk disciplin slår tekniska finesser varje gång.
— Jesper
Trustview som praktisk lösning för din efterlevnad
Det finns plattformar byggda med juridisk expertis som knyter samman registerförteckning, DPIA, TIA, incidenthantering och leverantörsbedömningar i samma flöde i stället för att leva i separata dokument.
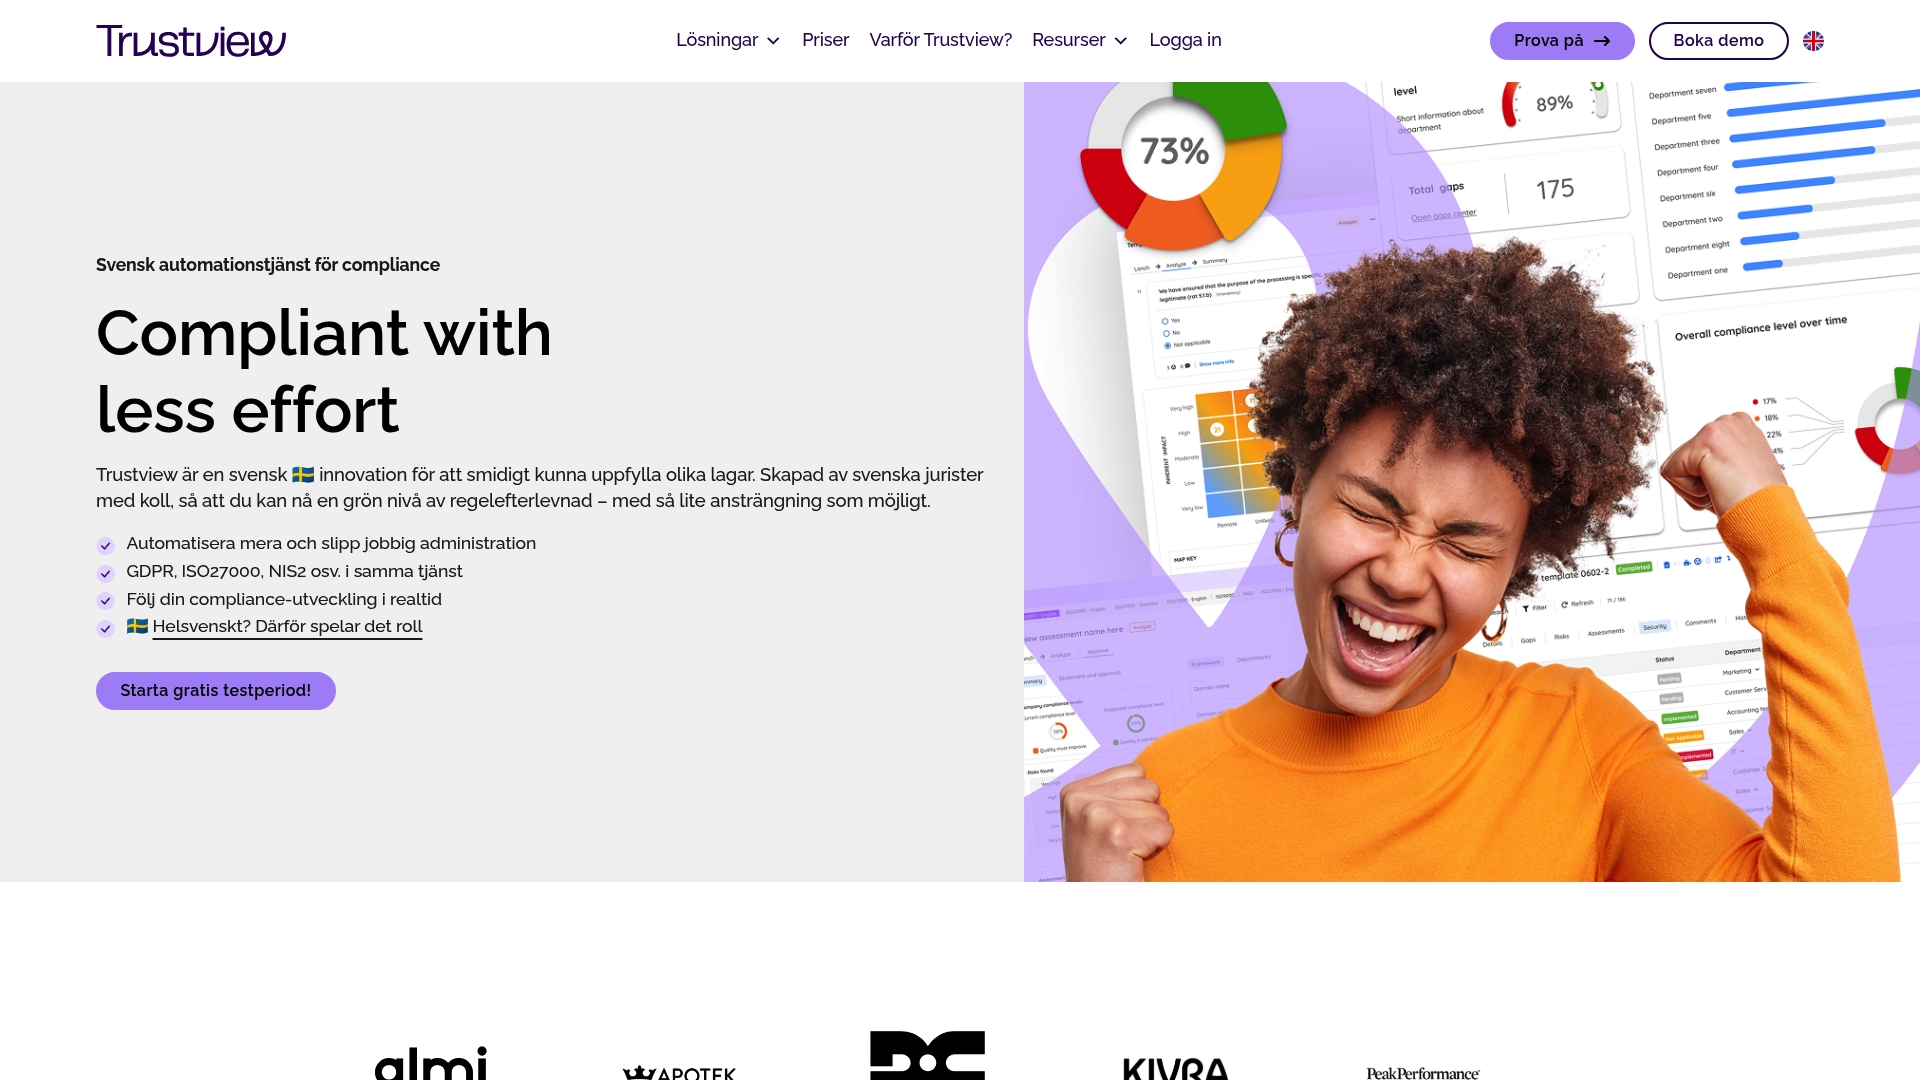
Plattformen stödjer GDPR, NIS2, ISO 27000 och AI‑förordningen, och innehåller färdiga mallar och guider som gör det enklare att komma igång med registerförteckningen redan under de första veckorna. I sådana plattformar kan ansvar delegeras till namngivna personer, åtgärder följas upp automatiskt och ledningen få en samlad realtidsöversikt. Behöver din organisation extra juridiskt stöd i en gråzon, finns juridisk rådgivning som tilläggstjänst.
Trustview kostar från 2 500 kr per månad, och priset gäller oavsett om ni börjar med en pilot i en enhet eller rullar ut brett direkt. Boka en genomgång av plattformen och se hur er nuvarande registerförteckning och DPIA‑process skulle se ut migrerad in i ett system byggt för just det här arbetet.
Källor
För den som vill gå till primärkällorna: GDPR‑förordningen reglerar register och DPIA i detalj, IMY:s vägledning förklarar hur registret bör föras i praktiken, och MSB:s metodstöd beskriver ledningens roll i systematiskt informationssäkerhetsarbete.
- REGULATION (EU) 2016/679 — GDPR
- Föra register över behandlingar | IMY
- Ledningens roll inom informations- och cybersäkerhet – MSB metodstöd
- Best Integrated Risk Management Solutions Reviews — Gartner Peer Insights
Vanliga frågor
Vad menas egentligen med “Jira för efterlevnad”?
Det syftar på en dedikerad efterlevnadsplattform som samlar registerförteckning, DPIA, incidenthantering och leverantörsbedömningar i ett system, inte på att använda Atlassian Jira. Trustview är ett exempel på en sådan plattform byggd specifikt för GDPR, NIS2 och AI‑förordningen.
Kräver GDPR verkligen ett register över behandlingar?
Ja, artikel 30 i GDPR kräver att den personuppgiftsansvarige för ett register över behandlingar. IMY rekommenderar dessutom att registret hålls elektroniskt och uppdateras löpande, även i organisationer som formellt kan undantas.
Kan en efterlevnadsplattform hantera fler regelverk än GDPR?
Ja, plattformar av det här slaget byggs ofta för att stödja flera ramverk parallellt, som NIS2, ISO 27000 och AI‑förordningen. Trustview låter organisationer strukturera egna ramverk utöver de färdiga mallarna för respektive regelverk.
Hur lång tid tar det att komma igång?
En rimlig tidsplan är 90 dagar: kartläggning och prioritering de första 30 dagarna, konfiguration och utbildning fram till dag 60, och en skarp pilot fram till dag 90. Nyckeltal som tid till åtgärd och andel uppdaterad dokumentation ger ett tidigt mått på om piloten fungerar.
Vad kostar Trustview?
Trustview kostar från 2 500 kr per månad. Juridisk rådgivning erbjuds som separat tilläggstjänst, och prisuppgifter för den finns på Trustviews sida för priser.