Enligt cybersäkerhetslagen (SFS 2025:1506) måste styrelsen godkänna och löpande övervaka organisationens riskhanteringsåtgärder för cybersäkerhet. Ledningen ska genomgå utbildning om säkerhetsåtgärder enligt 2 kap. 4 §, och kravet gäller från lagens ikraftträdande den 15 januari 2026. Den styrelse som struntar i detta riskerar tillsynsåtgärder, sanktionsavgifter och i allvarliga fall ett förbud mot att inneha ledningsfunktion.
Kort sagt:
- Styrelsen måste ha godkänt och löpande följa organisationens riskhanteringsåtgärder för cybersäkerhet, samt genomgå obligatorisk utbildning senast den 15 januari 2026.
- Kraven innebär att implementera ett systematiskt, riskbaserat arbete med dokumenterade beslutsprocesser som riskanalys, säkerhetspolicy och åtgärdsplaner.
- Incidentrapportering ska ske inom strikta tidsramar, från 24 timmar till 7 dagar beroende på verksamheten, och styrelsen måste vara förberedd på krishantering.
- Utbildning ska dokumenteras och upprepas minst en gång om året, med tydliga ansvariga personer för att visa att styrelsen lever upp till lagkraven.
- Digitala verktyg som samlar och automatiserar denna dokumentation kan underlätta styrelsens NIS2-arbete och säkerställa spårbarhet vid tillsyn.
Innehållsförteckning
- Vad lagen säger i Sverige: räckvidd, skyldigheter och centrala paragrafer
- Styrelsens konkreta plikter och hur de uppfylls i praktiken
- Incidentrapportering och tidslinjer: vad styrelsen måste veta och agera på
- Utbildning, kompetens och dokumentation: hur styrelsen visar att den uppfyller kravet
- Praktiska mallar och verktyg för styrelsens NIS2-arbete
- Författarens perspektiv: vad styrelserna bör prioritera nu
- Så kan Trustview avlasta styrelsens NIS2-arbete
- Källor och vägledningar
- Vanliga frågor
Vad lagen säger i Sverige: räckvidd, skyldigheter och centrala paragrafer
Cybersäkerhetslagen genomför NIS2 i svensk rätt och trädde i kraft den 15 januari 2026. Lagen är inte en frivillig rekommendation utan en bindande skyldighet för de verksamhetsutövare som pekas ut, och den lägger ett tydligt eget ansvar på ledningen, inte bara på IT-avdelningen.
Vem som omfattas avgörs av sektor och storlek. Lagen pekar ut ett antal samhällsviktiga och digitala sektorer, från energi och transport till hälso- och sjukvård samt digital infrastruktur, och delar in verksamheter i “väsentliga” och “viktiga” beroende på storlek och betydelse. En organisation med färre än 50 anställda och lägre omsättning faller normalt utanför, men undantag finns för verksamheter med särskild samhällsbetydelse.
De paragrafer styrelsen bör ha koll på är i praktiken få men avgörande:
- 2 kap. 4 § kräver att personer i ledningen genomgår utbildning om säkerhetsåtgärder och risker.
- Bestämmelserna om säkerhetsåtgärder kräver ett systematiskt och riskbaserat arbetssätt, inte enskilda punktinsatser.
- Bestämmelserna om incidentrapportering styr vad som ska anmälas, till vem och inom vilken tid.
- Bestämmelserna om tillsyn och sanktioner ger myndigheterna befogenhet att ingripa vid brister.
NCSC beskriver skyldigheterna i tre steg: identifiera att verksamheten omfattas, etablera ett systematiskt risk- och säkerhetsarbete, och rapportera betydande incidenter. Föreskrifter som preciserar detaljerna väntas komma under 2026.
Styrelsens konkreta plikter och hur de uppfylls i praktiken
Styrelsens ansvar enligt NIS2 handlar inte om att skriva kod eller konfigurera brandväggar utan om att följa en systematisk ram som beskrivs i Global Financial Risk Controls Guide for Central Europe. Det handlar om att fatta, dokumentera och följa upp beslut som visar att organisationen tar cybersäkerhet på allvar som affärsrisk, inte bara som teknisk fråga.
Fem beslut måste finnas dokumenterade och spårbara:
- Godkänd riskanalys som identifierar de största hoten mot verksamhetens kritiska tjänster.
- Fastställd säkerhetspolicy som beskriver vilka åtgärder som ska gälla och vem som äger dem.
- Beslutad budget som visar att riskanalysen fått resurser, inte bara ord i ett protokoll.
- Leverantörsstrategi som pekar ut hur kritiska leverantörer ska granskas och följas upp.
- Åtgärdsplaner med tydliga deadlines och ansvariga personer för varje identifierad brist.
Rapporteringen till styrelsen bör följa en fast rytm snarare än ske ad hoc. En vanlig modell är kvartalsvisa KPI-rapporter om incidenter, sårbarheter och åtgärdsstatus, halvårsvisa genomgångar av säkerhetspolicyn, och en årlig fullständig översyn av hela riskbilden. NCSC:s vägledning anger att ledningen minst en gång per år ska begära en sammanställning av organisationens cybersäkerhetsnivå, vilket i praktiken sätter en lägsta gräns för hur sällan styrelsen får titta bort.
Styrelsen behöver också klargöra mandat. Vem är ansvarig informationssäkerhetschef eller motsvarande funktion, och vilken beslutsrätt har den personen vid en pågående incident? En extern revision av säkerhetsarbetet, genomförd av en oberoende part, ger styrelsen ett underlag som inte bara bygger på ledningens egna rapporter.
Proffstips: Be ledningen svara på fyra frågor varje kvartal: vilka är våra tre största risker just nu, hur många incidenter har vi haft, vad visade senaste penetrationstestet, och hur många i ledningen har genomfört obligatorisk utbildning. Frågorna tvingar fram konkreta svar istället för allmänna försäkringar om att “allt är under kontroll”.

Incidentrapportering och tidslinjer: vad styrelsen måste veta och agera på
Tidsfristerna för incidentrapportering är strikta och styrelsen behöver känna till dem innan en kris inträffar, inte under den. För vissa betrodda tjänster gäller en anmälningsplikt inom 24 timmar från det att en betydande incident upptäcks, medan andra fall kan hanteras inom en vidare ram på upp till 7 dagar beroende på typfall. Föreskrifter som preciserar exakt vilka tidsfrister som gäller för vilka verksamheter väntas komma under 2026, men principen om snabb första anmälan gäller redan nu.
Vid en pågående incident ska styrelsen få information om:
- Vilken påverkan incidenten har på verksamhetens kritiska tjänster.
- Vilka omedelbara åtgärder som redan vidtagits.
- Om någon leverantör eller underleverantör är inblandad, och hur allvarligt.
- Hur den externa kommunikationen till kunder, myndigheter och allmänhet ska hanteras.
En fungerande krisprocess bygger på tre delar: en snabb kanal för att larma styrelseordföranden eller en utsedd krisgrupp, ett tydligt beslutsmandat för vem som får godkänna akuta åtgärder utan att vänta på ett fullt styrelsemöte, och en färdig mall för extern kommunikation som slipper skrivas under press. En fördjupad guide om incidentrapportering går igenom vad en fullständig anmälan bör innehålla.
Utbildning, kompetens och dokumentation: hur styrelsen visar att den uppfyller kravet
Utbildningskravet i 2 kap. 4 § handlar inte om att göra styrelseledamöter till tekniska experter. Poängen är att ge tillräcklig förståelse för att kunna ställa rätt frågor och fatta informerade beslut när ledningen presenterar en risknivå eller en incidentrapport.
En utbildning som håller måttet bör täcka riskbaserat tänkande, hur man tolkar en säkerhetsrapport, vad leverantörsrisk innebär i praktiken, och vilka beslut som krävs vid en pågående incident. Teknisk fördjupning i brandväggar eller kryptering hör inte hemma på styrelsenivå.
- Genomför utbildningen minst en gång per år, eller oftare vid större organisatoriska förändringar.
- Dokumentera varje genomförd utbildning med intyg och ett noterat styrelseprotokoll.
- Spara underlaget systematiskt, inte i enskilda mejlkorgar hos varje ledamot.
Att sakna dokumentation kostar mer än utbildningstiden. Många försäkringsbolag knyter villkoren för styrelseansvarsförsäkring (D&O) till att organisationen kan visa att ledningen agerat med rimlig omsorg. Saknas intyg och protokoll om genomförd utbildning blir det svårare att hävda att styrelsen levt upp till sin del av ansvaret, vilket i sin tur kan påverka täckningen vid en tvist.
Praktiska mallar och verktyg för styrelsens NIS2-arbete
Styrelser som klarar NIS2 utan att dränkas i administration använder oftast standardiserade mallar snarare än att uppfinna dokumentationen på nytt varje kvartal. Tre mallar täcker det mesta av det grundläggande behovet:
- Ett styrelsebeslut om godkänd riskanalys, med datum, ansvarig och nästa granskningstillfälle.
- En mall för incidentrapport till styrelsen som täcker påverkan, åtgärder och kommunikationsstatus.
- En checklista för leverantörsbedömning som säkerställer att kritiska leverantörer granskas systematiskt, inte bara vid nytecknade avtal.
En checklista för leverantörsbedömning hjälper styrelsen fånga risker i leveranskedjan innan de blir ett problem. En complianceplattform kan automatisera påminnelser om genomförd utbildning, samla incidentloggar på ett ställe och bygga en dashboard som visar styrelsen status utan att någon behöver jaga ihop siffror manuellt inför varje möte.
Proffstips: Sätt ett namn, inte bara en funktion, på varje dokumentationsuppgift. “Ansvarig informationssäkerhetschef” utan en angiven person blir lätt ett ansvar som ingen faktiskt tar.

Författarens perspektiv: vad styrelserna bör prioritera nu
Den vanligaste missen är att vänta på att alla föreskrifter ska bli klara innan man agerar. Det är fel ordning. Dokumentera besluten ni redan kan fatta, starta utbildningsprogrammet och kartlägg era mest kritiska leverantörer redan denna kvartal, oavsett vad detaljföreskrifterna 2026 landar på.
Lägg krutet där affärsrisken är störst: de tjänster och leverantörer vars bortfall faktiskt stoppar verksamheten. Ett förslag till nästa styrelsemöte: punkt ett, godkänn riskanalysen. Punkt två, besluta om utbildningsschema. Punkt tre, peka ut vem som äger leverantörsbedömningen.
— Jesper
Så kan Trustview avlasta styrelsens NIS2-arbete
Trustview är byggt av svenska jurister för att göra just den dokumentationsbörda som NIS2 kräver hanterbar, istället för att styrelsen ska hantera protokoll, utbildningsintyg och leverantörsbedömningar i lösa mappar.
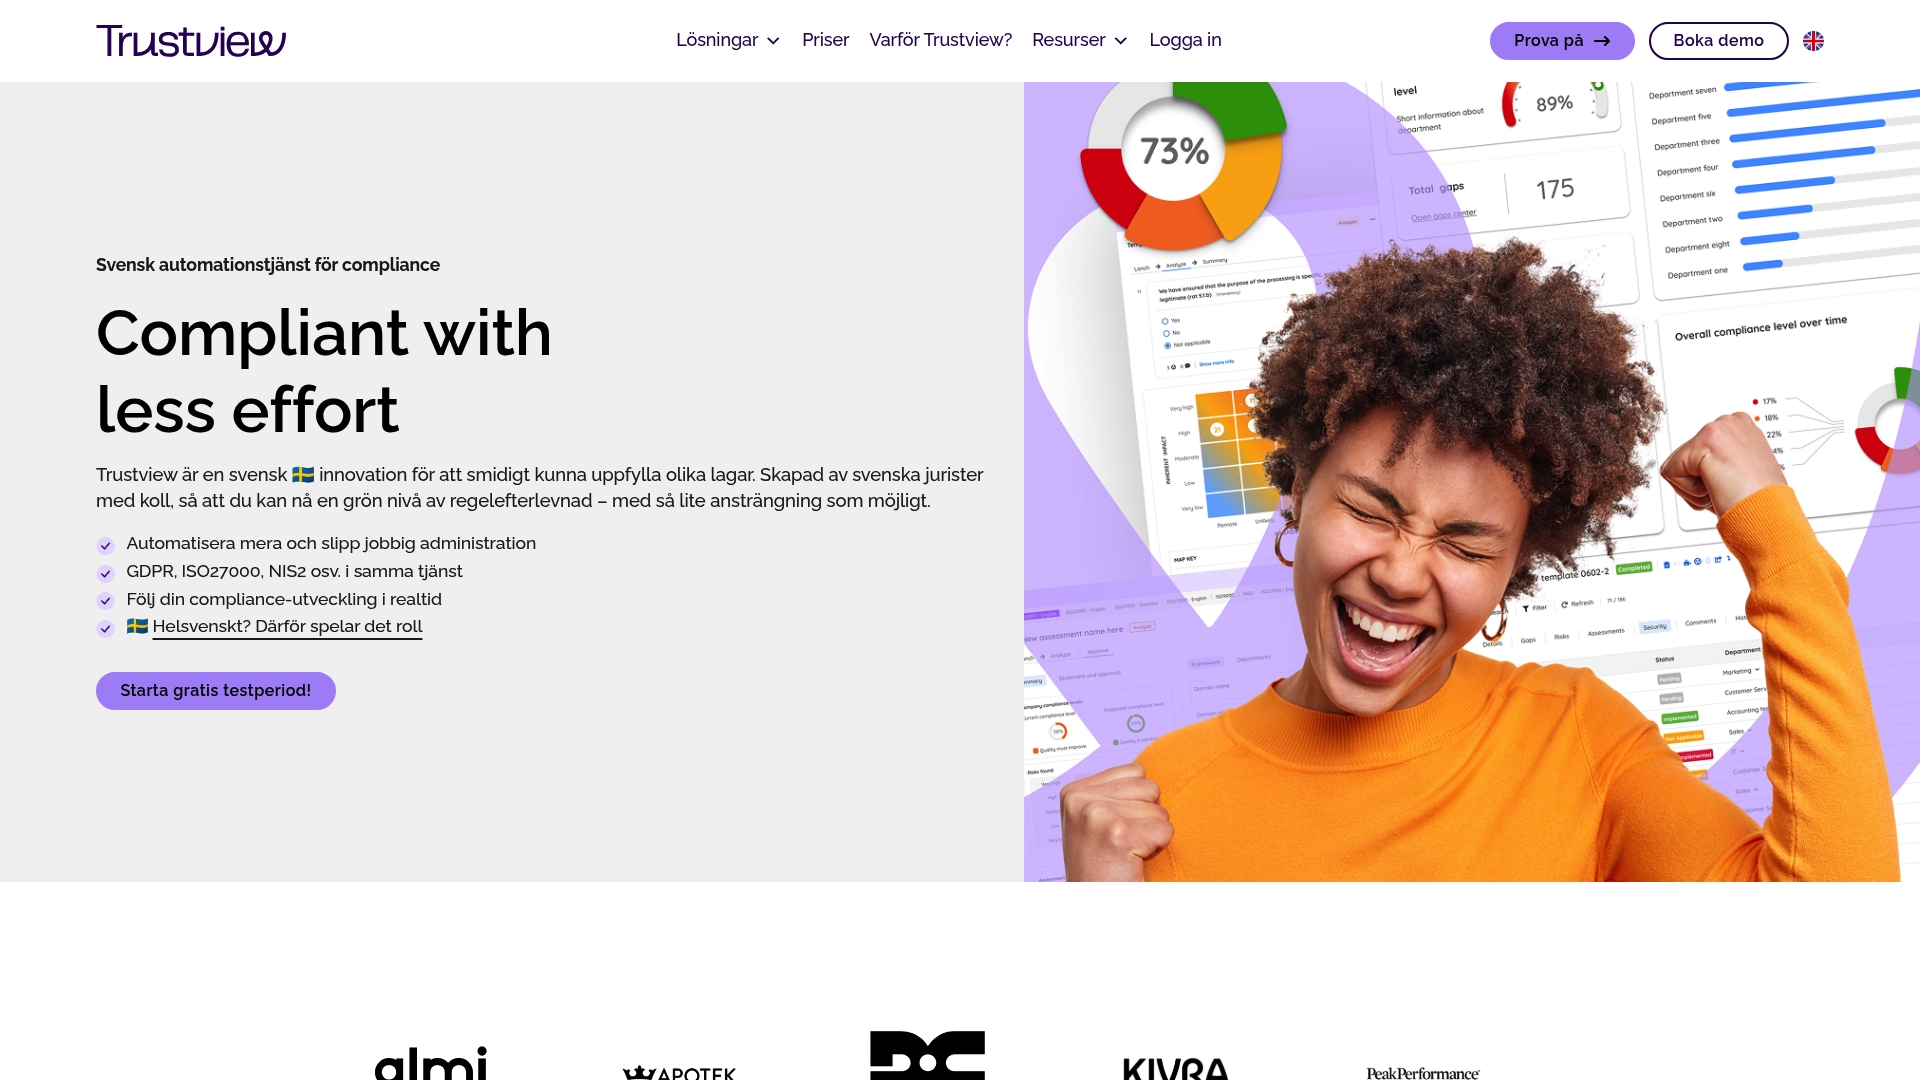
Plattformen samlar riskanalyser, incidentloggar, leverantörsbedömningar och utbildningsspårning på ett ställe, med mallar och automatiserade påminnelser som gör att styrelsen slipper jaga ihop underlag inför varje möte. Det ger en spårbarhet som håller vid tillsyn, med automatiserade rapporter som visar exakt vilka beslut som fattats och när. Behöver organisationen dessutom juridisk rådgivning kring specifika gränsfall i lagen, erbjuder Trustview det som ett komplement till plattformen. Se aktuella priser och planer på Trustview, eller läs mer om hur ansvarsfördelningen kring compliance kan sättas upp i er organisation redan idag.
Källor och vägledningar
Fördjupning finns hos NCSC:s vägledning för ledningen, Riksdagens lagtext för cybersäkerhetslagen och Energimyndighetens remissynpunkter. Räkna med att kompletterande föreskrifter under 2026 preciserar tidsfrister och tillämpning ytterligare.
Vanliga frågor
Vem omfattas av NIS2 i Sverige?
Cybersäkerhetslagen omfattar verksamhetsutövare inom utpekade samhällsviktiga och digitala sektorer, indelade i “väsentliga” och “viktiga” beroende på storlek och betydelse. Storlek, sektor och samhällsbetydelse avgör tillsammans om en organisation faller under lagen.
När blev NIS2 svensk lag?
Cybersäkerhetslagen (SFS 2025:1506) trädde i kraft den 15 januari 2026 och genomför NIS2-direktivet i svensk rätt. Kompletterande föreskrifter som preciserar detaljer väntas under samma år.
Vad händer om man inte följer NIS2?
Tillsynsmyndigheter kan utfärda föreläggande och sanktionsavgifter vid brister i efterlevnaden. Vid allvarliga och upprepade överträdelser kan det i vissa fall bli aktuellt att begära förbud mot att en person innehar en ledningsfunktion.
Vad innebär NIS2 för styrelsens ansvar konkret?
Styrelsen ska godkänna riskanalyser, säkerhetspolicyer och budget för säkerhetsåtgärder, samt se till att ledningen genomgår obligatorisk utbildning. Det finns digitala verktyg som kan hjälpa styrelser dokumentera dessa beslut och spåra utbildningsstatus på ett sammanhållet sätt.
Hur ofta ska styrelsen granska cybersäkerhetsarbetet?
En vanlig modell är kvartalsvisa uppföljningar av nyckeltal, halvårsvisa policyöversyner och en årlig fullständig genomgång av hela riskbilden. NCSC anger att ledningen minst en gång per år ska begära en sammanställning av organisationens cybersäkerhetsnivå.