Här är kärnan: en färdig ropa template, alltså en mall för register över behandlingsaktiviteter enligt artikel 30, går att ladda ner och fylla i idag. Mallen täcker ändamål, kategorier av registrerade och personuppgifter, mottagare och retentionstider. Alla organisationer som behandlar personuppgifter systematiskt behöver ett sådant register, och de flesta klarar sig på en eftermiddags arbete för att komma igång.
Kort sagt:
- En färdig mall för register över behandlingar enligt artikel 30 kan laddas ner i format som Excel, OpenOffice och Google Sheets för snabb implementering.
- Det är obligatoriskt att komplettera registret med kravspecifika fält som kontaktuppgifter, ändamål, kategorier, mottagare, överföringar, retentionstid och säkerhetsåtgärder.
- Organisationer bör regelbundet uppdatera registret minst kvartalsvis för att undvika inaktualitet, särskilt vid förändringar som nya system eller leverantörer.
- Ett kalkylark fungerar för små organisationer, men större verksamheter behöver ofta automatiska verktyg för att undvika duplicering, bristande kontroll och tidskrävande revision.
- Digitala plattformar som Trustview hjälper till att hantera större register, koppla samman behandlingsinformation och underlätta snabb redovisning vid tillsyn.
Innehållsförteckning
- Var du laddar ner mallen och vilka filformat som fungerar
- Vilka fält kräver artikel 30 i registret?
- Så fyller du i en rad: exempel från kundsupport
- Hur ofta ska registret uppdateras och av vem?
- När räcker ett kalkylark och när behövs ett verktyg?
- Källor och guider för att gå vidare
- Vad går oftast fel när organisationer bygger sitt register?
- Trustview som stöd när registret växer ur kalkylarket
- Källor
Var du laddar ner mallen och vilka filformat som fungerar
En ropa template finns normalt i tre praktiska format: .xlsx för Excel, .ods för öppna kontorssviter och som delad Google Sheets för team som redan jobbar i molnet. Innan du börjar fylla i något, gör detta:
- Kopiera filen till organisationens egen lagringsyta, aldrig till en privat enhet eller ett personligt konto.
- Lås kolumnrubrikerna och de fält som styr strukturen, så att ingen råkar radera en obligatorisk kolumn.
- Sätt tydlig versionskontroll, till exempel datum i filnamnet eller en flik som loggar ändringar.
- Bestäm i förväg vem som har redigeringsrätt och vem som bara ska kunna läsa.
Om du återanvänder en mall som publicerats under en öppen licens, som Open Government Licence, kontrollera villkoren innan du sprider den vidare internt eller externt.
Vilka fält kräver artikel 30 i registret?
Artikel 30 GDPR listar exakt vilka uppgifter som måste finnas med i registret, och kraven skiljer sig något mellan personuppgiftsansvarig och personuppgiftsbiträde. Det är inte förhandlingsbart vilka fält som ska finnas, bara hur du formulerar innehållet i dem.
Proffstips: Skriv aldrig ett fält tomt bara för att det känns självklart. En tillsynsmyndighet läser registret utan att känna din organisation, så “kundregister” måste förklaras, inte antas.
De obligatoriska fälten enligt artikel 30 GDPR är:
- Namn och kontaktuppgifter för den personuppgiftsansvariga organisationen och, om ni har en, för dataskyddsombudet.
- Ändamål med behandlingen, formulerat konkret (“hantera anställningsavtal”, inte “HR-ändamål”).
- Kategorier av registrerade (t.ex. anställda, kunder, jobbsökande) och kategorier av personuppgifter (kontaktuppgifter, löneuppgifter, hälsodata).
- Mottagare som får tillgång till uppgifterna, inklusive externa leverantörer och koncernbolag.
- Överföringar till tredje land, med angiven skyddsmekanism (till exempel standardavtalsklausuler) om sådana förekommer.
- Retentionstid eller principen för hur länge uppgifterna sparas.
- Tekniska och organisatoriska säkerhetsåtgärder, till exempel kryptering, åtkomstbegränsning eller loggning.
Skillnaden mellan personuppgiftsansvarig och personuppgiftsbiträde syns tydligast i två kolumner. En personuppgiftsansvarig ska ange den rättsliga grunden för varje behandling, medan ett biträde i stället dokumenterar vilket uppdragsavtal (DPA) som styr behandlingen och på vems instruktion man agerar. ICO:s mallar håller dessa två rollerna i separata flikar, vilket är en bra vana att kopiera. Trustviews egen genomgång av behandlingsregistret ger en mer detaljerad genomgång av samma fältstruktur.
Så fyller du i en rad: exempel från kundsupport
Ta kundsupport som exempel, eftersom nästan alla organisationer har den behandlingen och den innehåller flera vanliga fallgropar.
- Ändamål: “Hantera kundärenden via telefon, e-post och chatt, inklusive felsökning och uppföljning.”
- Kategorier av registrerade: befintliga kunder och potentiella kunder som kontaktar supporten.
- Personuppgifter: namn, kontaktuppgifter, ordernummer, och i vissa fall betalningsuppgifter om ärendet rör fakturafrågor.
- Rättslig grund: avtal (fullgörande av kundavtal) för ärenden kopplade till befintliga köp, berättigat intresse för allmän support till potentiella kunder.
- Mottagare: kundtjänstsystemets leverantör och, om ärendet eskaleras, ekonomiavdelningen internt.
- Retention: 24 månader efter avslutat ärende, kopplat till preskriptionstiden för reklamationer.
- Senast granskad: ange datum varje gång raden kontrolleras, även om inget ändras.
- Ändringstrigger: notera vad som utlöste senaste uppdateringen, till exempel “nytt CRM-system infört”.
Det sista fältet, ändringstriggern, är det som oftast saknas men som gör registret möjligt att revidera i efterhand.
Hur ofta ska registret uppdateras och av vem?
Ett register som aldrig underhålls tappar sitt värde snabbt, ofta redan efter ett halvår. En rimlig rutin ser ut så här:
- Kvartalsvis snabbgenomgång: processägaren bekräftar att inget förändrats i sin del av registret.
- Årlig djupgranskning: dataskyddsombudet eller motsvarande går igenom hela registret rad för rad, tillsammans med systemägarna.
- Trigger-uppdateringar: varje gång ett nytt system upphandlas, en ny leverantör tillkommer eller en behandling upphör, uppdateras raden samma vecka, inte vid nästa kvartalsgenomgång.
Processägaren ansvarar för innehållet i sin rad, systemägaren för de tekniska uppgifterna om säkerhetsåtgärder, och dataskyddsombudet håller helhetsbilden och rapporterar brister till ledningen. Dataskyddsombudets roll beskrivs mer utförligt i en separat genomgång, men i praktiken handlar det om att vara den som upptäcker när en rad blivit inaktuell.
Proffstips: Bygg in en påminnelse i kalendern kopplad till varje ny leverantörsupphandling, inte bara till årsklockan. De flesta luckor i register uppstår mellan granskningarna, inte på granskningsdagen.
När räcker ett kalkylark och när behövs ett verktyg?
Ett kalkylark fungerar bra så länge organisationen har ett begränsat antal behandlingar, tydligt ägarskap per rad och en enda person som håller ordning på versionerna. Problemen dyker upp när verksamheten växer.
Signaler på att ni har vuxit ur kalkylarket:
- Samma information om en leverantör finns duplicerad i flera flikar eller till och med flera separata filer.
- Ingen kan säga med säkerhet vem som senast uppdaterade en rad, eller varför.
- Revisioner tar dagar i stället för timmar eftersom informationen måste sammanställas manuellt inför varje tillsynsförfrågan.
Statiska kalkylark blir svårare att underhålla i takt med att organisationen växer, särskilt när uppdateringar inte är kopplade till faktiska affärshändelser. Ett strukturerat verktyg löser det genom automatiska loggar för ändringar, kopplingar mellan register, leverantörsbedömningar och konsekvensbedömningar, samt färdiga rapporter till ledning och tillsynsmyndighet utan manuellt sammanställningsarbete.
Källor och guider för att gå vidare
Utöver mallen själv är dessa källor värda att ha nära till hands:
- Artikel 30 GDPR i sin fullständiga lydelse, för exakt kravtext.
- EDPB:s vägledningar för tolkning av dokumentationskrav i gråzoner.
- Trustviews guide till konsekvensbedömningar, relevant när en rad i registret flaggas för DPIA.
- Checklistan för leverantörsbedömningar, användbar när externa mottagare eller underleverantörer listas i registret.
- Frågan om databehandlingsavtal med AI-leverantörer, relevant om ni listar AI-tjänster som mottagare i registret.
Vad går oftast fel när organisationer bygger sitt register?
De flesta brister i register över behandlingsaktiviteter handlar inte om okunskap om artikel 30. De handlar om att registret byggdes en gång, av en person, under tidspress, och sedan aldrig fick en ägare för underhållet.
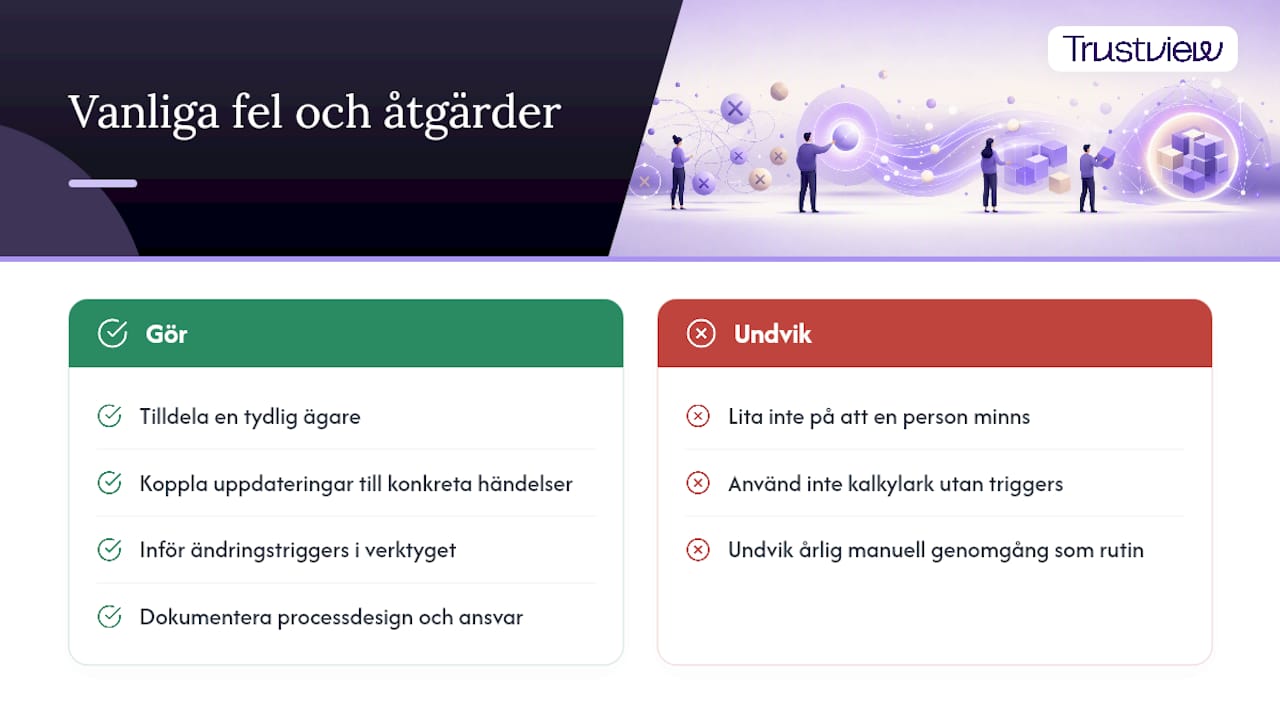
Processdesign och verktygsstöd hänger ihop mer än många inser. Ett kalkylark utan tydlig ändringstrigger fungerar bara så länge samma person sitter kvar och minns varför en rad ser ut som den gör. Byts den personen ut, eller läggs ansvaret på en ny roll, tappar organisationen historiken och måste i praktiken börja om. Det är den enskilt vanligaste orsaken till att register blir inaktuella, inte bristande vilja att göra rätt.
Den organisation som lyckas är sällan den med den mest sofistikerade mallen. Det är den som kopplat varje uppdatering till en konkret händelse, ett nytt system, en ny leverantör, en avslutad behandling, i stället för att lita på att någon kommer ihåg att kolla igenom filen en gång om året.
— Jesper
Trustview som stöd när registret växer ur kalkylarket
Det finns digitala plattformar som är tänkta som alternativ när ett register över behandlingsaktiviteter har vuxit förbi vad ett kalkylark klarar utan att någon tappar bort ändringshistoriken. Sådana plattformar kan hålla registret, konsekvensbedömningar och leverantörsbedömningar i samma system, så att en ändring i en leverantörsrelation automatiskt syns i alla kopplade behandlingar i stället för att kräva manuell uppdatering på flera ställen.
Det gör i praktiken skillnad när tillsynsmyndigheten hör av sig och registret måste kunna visas upp inom timmar, inte dagar. Trustview stödjer även angränsande regelverk som NIS2, ISO 27000 och AI-förordningen, vilket är relevant om er organisation redan planerar för fler krav än bara GDPR. Är ni redo att se hur ett strukturerat register fungerar i praktiken, läs mer om vad efterlevnad innebär för svenska organisationer och boka en genomgång med Trustview.
Källor
- Art. 30 GDPR – Records of processing activities – General Data Protection Regulation (GDPR)
- EDPB – Guidelines, recommendations and best practices
- How do we document our processing activities? | ICO