Ja, ett eget, verksamhetsanpassat compliance-ramverk är både möjligt och ofta nödvändigt. Det handlar om en struktur där ni identifierar, hanterar och kan visa efterlevnad av de regelverk som gäller för just er verksamhet, byggd på tre kärnelement: tydliga policyer, utsett ansvar och verifierbara kontroller. Börja med att avgränsa scope och förankra arbetet hos ledningen, så får resten av arbetet en stabil grund att växa från.
Kort sagt:
- Avgränsa först vilka processer och regelverk som faktiskt omfattar verksamheten, och välj sedan relevanta delar av ISO 37301, ISO 37303, ISO 27002, GDPR och NIS2.
- Om verksamheten omfattas av NIS2 måste ledningsorganet godkänna cybersäkerhetsåtgärder, övervaka genomförandet och utbildas regelbundet; dokumentera även beslut om kvarstående risker.
- Ta med leverantörer i riskbedömningen, eftersom NIS2 omfattar leverantörskedjan och interna kontroller ensamma inte visar hur tredjepartsrisker hanteras i praktiken.
- Välj register för personuppgifter, konsekvensbedömningar, incidenter och leverantörer, men bygg in dem i befintliga arbetsflöden så att uppföljningen inte blir ett sidoprojekt.
- Prioritera mätbara mål framför många policyer, och ta in extern juridisk rådgivning när den interna kompetensen inte räcker för tolkning av GDPR eller NIS2.
Innehållsförteckning
- Varför bygga ett verksamhetsanpassat ramverk
- Vilka standarder och regelverk att utgå från
- Steg-för-steg: skapa och anpassa ert eget compliance-ramverk
- Praktisk implementering och verktyg: från mallar till automation
- Ledningens ansvar och kompetens enligt regelverk och standarder
- Redaktionellt perspektiv: hållbarhet och mätbarhet i ramverket
- Så kan Trustview stötta arbetet med ert ramverk
- Vanliga frågor
- Källor
Varför bygga ett verksamhetsanpassat ramverk
Ett eget ramverk kan ge styrning, prioritering och spårbarhet på ett sätt som spridda dokument i mappar och mejltrådar kan ha svårt att ge. När kraven kommer från flera håll samtidigt, som dataskydd, informationssäkerhet och sektorsspecifika regler, blir ett gemensamt ramverk det som håller ihop arbetet istället för att varje avdelning löser sin bit för sig.
Verifierbar efterlevnad minskar dessutom reella risker, eftersom ni kan visa vad som faktiskt gjorts snarare än vad som planerats. Det kan även underlätta åtgärdsarbetet, eftersom ansvar och underlag redan finns dokumenterade när något behöver rättas till.
Några drivkrafter väger extra tungt just nu:
- Flera regelverk gäller samtidigt, ofta med överlappande men inte identiska krav.
- Leverantörskedjor för med sig risker som ni måste kunna visa att ni hanterar.
- Ledningen efterfrågar allt oftare en samlad bild av status snarare än lösryckta rapporter.
Vilka standarder och regelverk att utgå från
Ni behöver inte uppfinna strukturen själva. Flera etablerade standarder och regelverk ger färdig vägledning för olika delar av ett compliance-ramverk.
- ISO 37301:2021 specificerar krav och vägledning för att etablera, implementera, utvärdera och förbättra ett compliance management system, och fungerar både som blueprint för ett nytt system och som underlag för certifiering.
- ISO 37303 ger vägledning specifikt för kompetenshantering inom ett compliance-system: hur ni identifierar och utvecklar de kompetenser som krävs för att systemet ska fungera i praktiken.
- ISO 27002 kan bidra med vägledning om informationssäkerhetsåtgärder som ni kan överväga att bygga in som kontroller i ert ramverk.
- NIS2 ställer krav på ledningsansvar, hantering av leverantörskedjan och rapportering av incidenter för de verksamheter som omfattas.
- GDPR innehåller krav på hantering av personuppgifter. Kontrollera vilka krav på dokumentation, bedömningar och incidentrutiner som gäller för er verksamhet.
Välj inte allt på en gång. Utgå från vilka regelverk som faktiskt gäller er verksamhet, och plocka sedan de delar av varje standard som fyller en konkret lucka i ert nuvarande arbete.
Steg-för-steg: skapa och anpassa ert eget compliance-ramverk
Att bygga ramverket blir mest hanterbart när ni bryter ner det i tydliga steg istället för att försöka lösa allt samtidigt.
- Avgränsa scope. Kartlägg vilka verksamhetsprocesser som finns och vilka krav som faktiskt är tillämpliga på er, innan ni börjar skriva policyer.
- Säkra ledning och styrning. Fastställ vem som äger vilket ansvar, vilka riskkriterier som gäller och hur rapportering till ledningen ska se ut.
- Kartlägg och riskbedöm. Inkludera leverantörer och tredjepartsrisk i kartläggningen, inte bara interna processer.
- Utforma policyer och kontroller. Koppla varje policy till en identifierad risk, så att ingen regel blir ett självändamål.
- Implementera verifierbara kontroller. Definiera mätetal som visar om kontrollerna faktiskt fungerar, inte bara att de finns på papper.
- Bygg en kompetensplan. Koppla utbildningsinsatser till de kompetensbehov som ISO 37303 pekar på för ett fungerande compliance-system.
- Följ upp kontinuerligt. Lägg in revision, incidenthantering och förbättringsåtgärder som en återkommande rutin, inte en engångsinsats.
Proffstips: Planera in den första uppföljningen redan när ni skriver den första policyn, så blir det lättare att ge uppföljningen en tydlig plats i arbetet.
Leverantörskontroller förtjänar extra uppmärksamhet i steg tre. Vår checklista för leverantörsbedömning enligt NIS2 går igenom vilka frågor ni bör ställa innan ni tecknar eller förnyar ett leverantörsavtal, och vår artikel om varför det inte räcker att bara säkra er egen IT-miljö visar varför tredjepartsrisk ofta är den svagaste länken i kedjan.
Praktisk implementering och verktyg: från mallar till automation
Grundmallar ger er en startpunkt, men en mall som inte anpassas till er faktiska verksamhet blir sällan mer än ett dokument som samlar damm. Skillnaden mellan en mall och ett ramverk som fungerar ligger i hur väl policyn speglar era verkliga processer och risker.

Automatisering kan göra verifierbarheten mer konkret i vardagen. När kontroller loggas automatiskt och status hålls uppdaterad kan det minska behovet av att leta fram bevis manuellt inför en revision eller ett myndighetsbesök.
Några verktygskategorier värda att se över:
- Register för behandling av personuppgifter, med rutiner för att hålla informationen aktuell.
- Stöd för konsekvensbedömningar som kopplar risk till konkreta åtgärder.
- En incidentlogg som fångar händelser från upptäckt till avslutad åtgärd.
- Leverantörsbedömningar som kan återanvändas och uppdateras när det är relevant.
Förankra verktygen i de arbetsflöden som redan finns. Ett ramverk som kräver ett helt eget system vid sidan av den dagliga verksamheten riskerar att bli just det som ingen hinner använda.
Ledningens ansvar och kompetens enligt regelverk och standarder
Ansvaret för ett fungerande ramverk ligger inte bara hos compliance-funktionen, det ligger uttryckligen hos ledningen i flera regelverk.
NIS2 kräver att ledningsorgan formellt godkänner cybersäkerhetsåtgärder, övervakar att de genomförs och hålls ansvariga för resultatet. Direktivet ställer också krav på regelbunden utbildning av ledningen, så att den faktiskt kan bedöma och identifiera risker, inte bara signera rapporter.
ISO 37303 pekar på samma sak från ett annat håll: kompetens är central för att ett compliance management system ska fungera, och standarden ger vägledning för hur den kompetensen identifieras och byggs upp över tid. ISO 37301 bygger vidare på detta genom att ställa krav på hur hela systemet ska etableras, utvärderas och förbättras.
I praktiken betyder det här tre saker för er organisation:
- Planera utbildning för ledning och nyckelpersoner utifrån deras kompetensbehov.
- Dokumentera beslut om kvarstående risker, så att de går att följa upp i efterhand.
- Rapportera compliance-status till ledningen med underlag som stöd för beslut.
Vår genomgång av styrelsens ansvar enligt NIS2 går djupare in på vad detta innebär i praktiken för den som sitter i en styrelse eller ledningsgrupp.
Redaktionellt perspektiv: hållbarhet och mätbarhet i ramverket
En risk är överdokumentation. Ett ramverk med många policyer som ingen läser kan skapa en falsk känsla av kontroll, medan policyer som faktiskt följs kan ge bättre styrning. Prioritera mätbara mål framför fullständighet, och koppla varje ansvarsområde till en rapporteringsrutin som faktiskt sker, inte en som bara står beskriven i ett dokument. Där intern juridisk kompetens saknas kan extern rådgivning hjälpa till att utforma ett ramverk som fungerar juridiskt och praktiskt, och minska risken för att viktiga frågor förbises.
— Jesper
Så kan Trustview stötta arbetet med ert ramverk
De steg vi gått igenom, från registerföring till leverantörsbedömning och incidentlogg, är precis det vi byggt vår plattform för att samla på ett ställe. I Trustview kan ni hantera registerförteckningar, konsekvensbedömningar och ansvar samt få en översikt över status, med stöd för GDPR, NIS2 och ISO 27000.
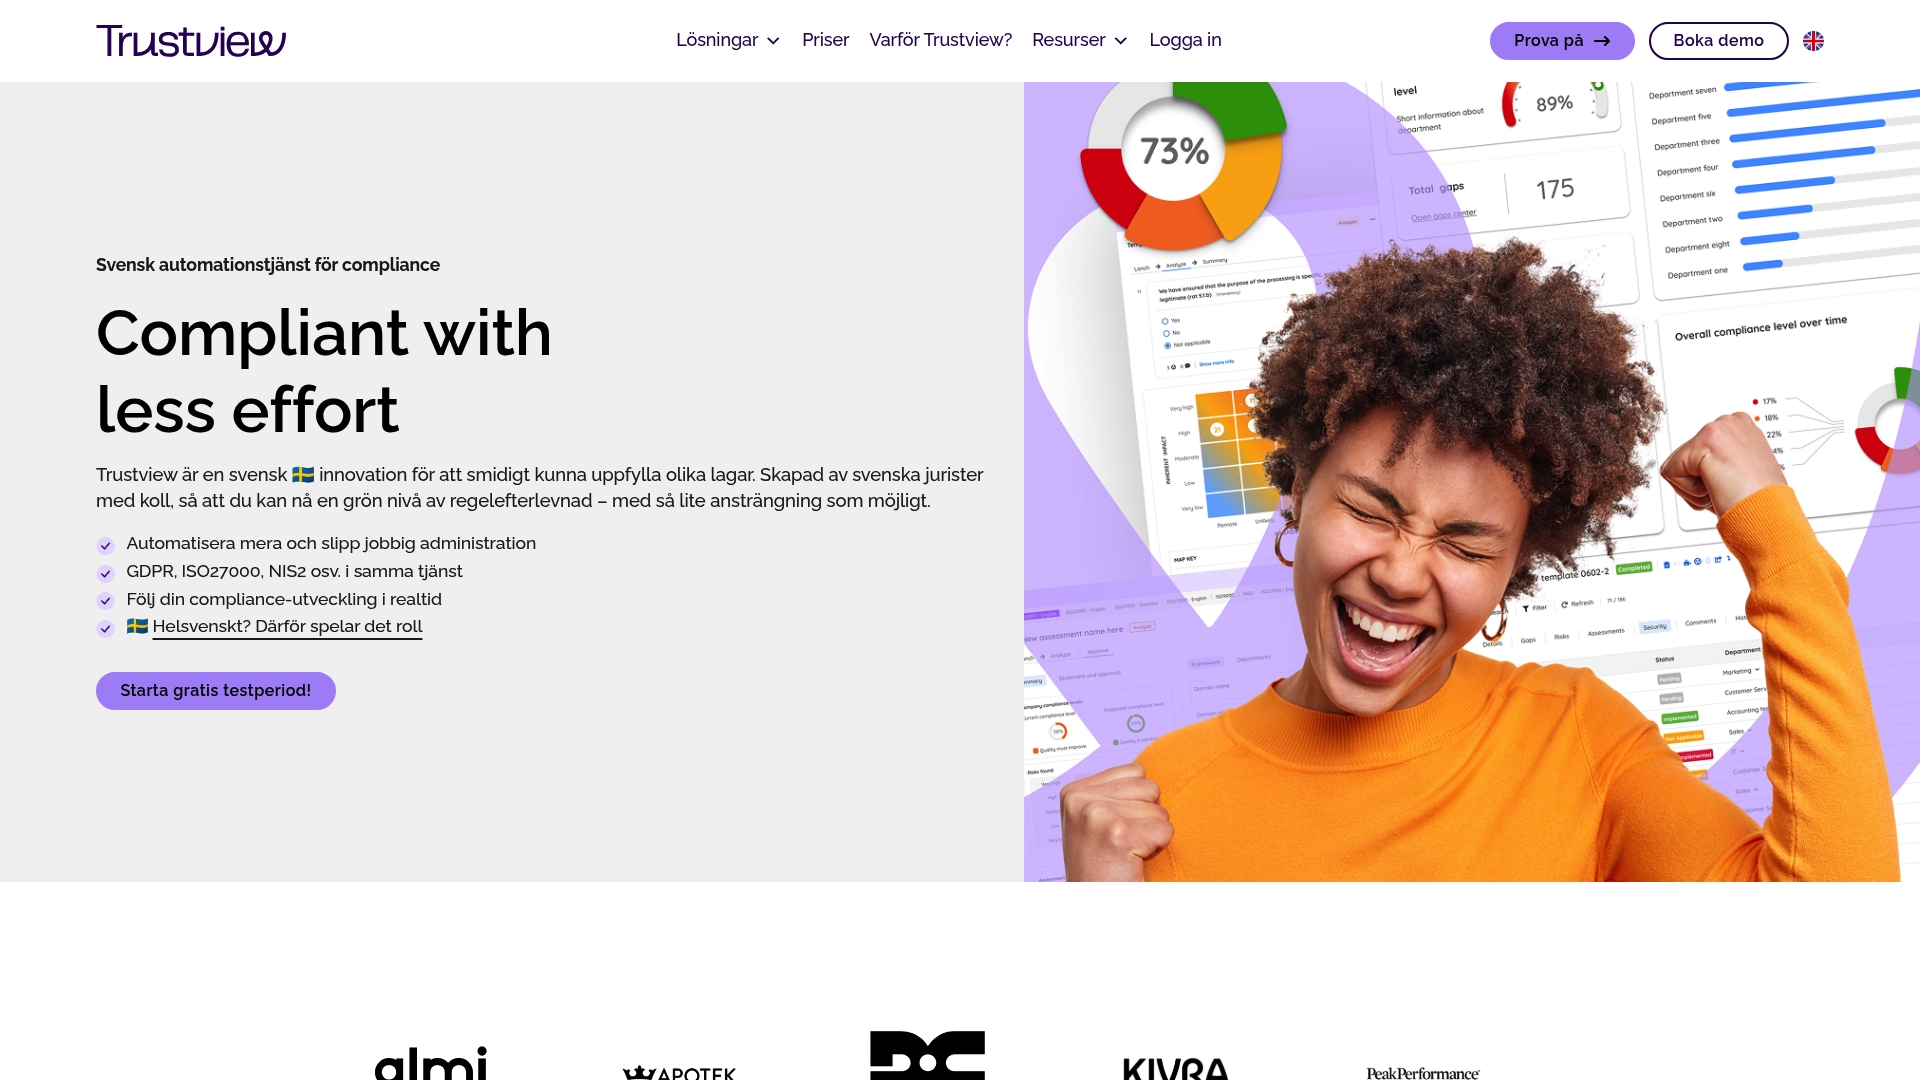
Behöver ni även juridisk rådgivning längs vägen finns det som tilläggstjänst. Boka en demo för att se hur ert eget ramverk kan struktureras och automatiseras i praktiken.
Vanliga frågor
Vad menas med compliance?
Compliance innebär att en verksamhet följer de lagar, regler och interna riktlinjer som gäller för dess verksamhet, och kan visa att så sker. Det omfattar både att identifiera vilka krav som gäller och att ha fungerande rutiner för att leva upp till dem löpande.
Vad betyder “compliance” på svenska?
På svenska används ofta “efterlevnad” för att beskriva att följa gällande regelverk och kunna styrka det.
Vilka standarder bör ett eget compliance-ramverk utgå från?
Ett verksamhetsanpassat ramverk utgår ofta från ISO 37301 för själva systemstrukturen, ISO 37303 för kompetensfrågor, ISO 27002 för informationssäkerhetskontroller samt GDPR och NIS2 för specifika lagkrav. Vilka delar som är relevanta beror på er bransch och vilka regelverk som faktiskt gäller er verksamhet.
Hur ofta bör ett compliance-ramverk uppdateras?
Ramverket bör följas upp kontinuerligt snarare än en gång om året, särskilt när nya risker, leverantörer eller regelkrav tillkommer. En fast rutin för revision och incidentuppföljning gör att uppdateringar sker löpande istället för att samlas till ett stort omtag.
Kan vi bygga ett compliance-ramverk utan extern hjälp?
Det går att bygga grunderna internt, men komplexa delar som juridisk tolkning av NIS2 eller GDPR gynnas ofta av extern expertis. Många väljer att kombinera ett eget plattformsstöd med juridisk rådgivning vid behov, snarare än att lösa allt med enbart intern kompetens.
Källor
- EUR-Lex – 02022L2555-20221227 – EN – EUR-Lex
- ISO 37301:2021 – Compliance management systems — Requirements with guidance for use