En ISO 27005-riskanalys ger er ett prioriterat riskregister och en åtgärdslista som visar var ni ska lägga resurserna. Processen bygger på en systematisk metod för att identifiera, värdera och hantera informationssäkerhetsrisker, och den kan skalas efter behov. En första, användbar version går att genomföra på en eftermiddag, medan en fullständig analys med bred förankring tar längre tid och kräver mer dokumentation.
Kort sagt:
- En systematisk riskanalys bör avgränsa ett specifikt system eller process för att bli hanterbart och fokuserat.
- Riskidentifiering ska ske brett genom brainstorming, scenarioutveckling och granskning av incidenter, utan att fastna i perfektion.
- Riskvärdering kan göras kvalitativt och ska dokumentera sannolikhet, konsekvens och osäkerheter för att skapa tydliga prioriteringar.
- En riskmatris hjälper till att bedöma risknivån och styra åtgärdsprioritering, med tydliga krav på ansvar och tidsplan för varje åtgärd.
- Ett levande riskregister med uppdateringar, ansvariga och versionering är avgörande för långsiktig riskhantering och efterlevnad.
Innehållsförteckning
- Förberedelser: vad du behöver innan du börjar
- Identifiera risker: tekniker som ger en bra bruttolista
- Analysera och värdera risker: sannolikhet och konsekvens i praktiken
- Prioritera och välj åtgärder: riskmatris och åtgärdsplan
- Dokumentation och riskregister: struktur som håller över tid
- Verktyg och mallar: rätt nivå av stöd
- Normativt stöd: standard och myndighetsvägledning tillsammans
- Författarens perspektiv: vad som faktiskt ger effekt
- Hur Trustview stöttar er riskprocess
- Källor
- Vanliga frågor
Förberedelser: vad du behöver innan du börjar
Innan ni sätter igång måste ni bestämma vad analysen faktiskt ska täcka. Ett för brett analysobjekt, till exempel “hela IT-miljön”, gör arbetet svårhanterligt redan från start. Välj i stället ett avgränsat system, en process eller en verksamhetsdel, och definiera vad leveransen ska innehålla: ett riskregister, en åtgärdslista eller båda.

Rätt sammansättning av teamet avgör kvaliteten på resultatet. MSB:s vägledning för säkerhetsåtgärder i informationssystem framhåller att systemägaren bör driva riskbedömningen, med stöd av säkerhetsansvarig, teknisk expertis och den som äger den berörda affärsprocessen.
Innan workshoppen behöver ni samla in underlag som gör diskussionen konkret:
- En översikt över systemet eller processen, inklusive gränssnitt och beroenden.
- Incidenthistorik från de senaste åren, om sådan finns dokumenterad.
- Relevanta krav från ISO 27001 i språktjänster eller GDPR som redan styr verksamheten.
- Ett bestämt tidsschema, till exempel en workshop på en eftermiddag eller två kortare sessioner.
Identifiera risker: tekniker som ger en bra bruttolista
Målet i det här steget är inte perfektion utan bredd. En sammanställning av ett rimligt antal risker ger tillräckligt underlag för prioritering utan att drunkna i detaljer.
En praktisk arbetsgång i workshopform kan se ut så här:
- Gå igenom processen steg för steg och fråga vad som kan gå fel i varje del.
- Jämför mot kataloger och kontrollområden i ISO/IEC 27005 som inspirationskälla, inte som facit.
- Komplettera med branschspecifika checklistor för den typ av system ni analyserar.
- Använd brainstorming och scenarioutveckling för att fånga risker som inte syns i formella dokument.
- Granska tidigare incidenter och, där det är möjligt, korta enkäter till medarbetare som känner systemet väl.
Proffstips: lägg inte tid på att formulera perfekta riskbeskrivningar i det här skedet, det är bättre att få ner alla idéer och skala bort dubbletter efteråt.
MSB:s vägledning om riskhantering för samhällsviktig verksamhet beskriver riskidentifiering som en systematisk del av en bredare process som även omfattar analys, värdering och hantering, vilket gör att identifieringssteget aldrig ska ses som fristående.
Analysera och värdera risker: sannolikhet och konsekvens i praktiken
Valet mellan kvalitativ, kvantitativ eller hybrid metod beror på hur mogen organisationen är och hur mycket kvantifierbar data som finns. De flesta som gör sin första analys landar i en kvalitativ skala, eftersom den är snabbare att använda och lättare att förklara för ledningen.
En vanlig uppdelning innehåller:
- En skala för sannolikhet, till exempel osannolik, möjlig, sannolik och nästan säker.
- En skala för konsekvens som beskriver ekonomisk påverkan, driftstörning, förtroendeskada och legala följder.
- Konkreta exempeltexter för varje nivå, så att olika bedömare landar i samma tolkning.
- En kort anteckning om vilka antaganden som ligger bakom varje bedömning.
MSB:s vägledning om säkerhetsåtgärder i informationssystem anger att en riskbedömning bör besvara vad som kan hända, varför det kan hända, vilka konsekvenserna blir och hur sannolikt det är, vilket MSB beskriver i sin vägledning. Den strukturen fungerar som en enkel kontroll av att analysen är komplett.
Dokumentera osäkerhet öppet i stället för att gömma den i en enda siffra. En rad i registret som säger “sannolikheten är osäker eftersom vi saknar loggdata för perioden” är mer värd än en falskt exakt poäng.
Prioritera och välj åtgärder: riskmatris och åtgärdsplan
När riskerna är värderade placerar ni dem i en riskmatris som kombinerar sannolikhet och konsekvens. MSB rekommenderar riskmatriser som ett sätt att kommunicera risknivåer på ett sätt som både tekniker och ledning förstår, enligt MSB:s vägledning för riskhantering. Nivåerna brukar delas in i acceptabel, medel, hög och oacceptabel, där de två sistnämnda kräver åtgärd innan de kan accepteras.
För varje risk som kräver åtgärd formulerar ni ett kort åtgärdspaket:
- Beskriv syftet med åtgärden och vilken del av risken den minskar.
- Ange omfattning, alltså vad som ingår och vad som medvetet lämnas utanför.
- Utse en ansvarig person, inte en avdelning.
- Sätt en tidplan med ett realistiskt slutdatum.
- Beskriv den förväntade effekten, så att ni senare kan följa upp om åtgärden faktiskt fungerade.
Beslut om vilka åtgärder som prioriteras bygger på en avvägning mellan kostnad och nytta, eventuella lagkrav och organisationens risktolerans. Uppföljningen sker sedan genom regelbunden statusrapportering, där enkla nyckeltal, som andel genomförda åtgärder per kvartal, gör läget synligt för ledningen.
Dokumentation och riskregister: struktur som håller över tid
Ett riskregister fungerar bara om det innehåller rätt fält och uppdateras löpande. Grundstommen brukar se ut så här:
- Riskbeskrivning och trolig orsak.
- Bedömd sannolikhet och konsekvens, samt beräknad risknivå.
- Utsedd riskägare.
- Vald åtgärd, aktuell status och beslut om riskacceptans.
Registret bör vara ett levande dokument som tas upp i ledningsmöten och används som underlag vid revisioner, inte en fil som skapas en gång och sedan glöms bort. Varje förändring bör versioneras så att ni kan visa hur en risk har utvecklats över tid, vilket blir särskilt viktigt när en extern revisor frågar varför en risknivå har sänkts.
Verktyg och mallar: rätt nivå av stöd
För en enda avgränsad analys räcker ofta ett kalkylark med kolumner för risk, sannolikhet, konsekvens, nivå, ägare och åtgärd. Det viktiga är inte verktyget utan att fälten är konsekventa och att alla i teamet fyller i dem på samma sätt.
- En mall baserad på ISO/IEC 27005 är att föredra framför fri text, eftersom den tvingar fram samma struktur varje gång.
- När flera system eller avdelningar ska analyseras parallellt blir ett kalkylark snabbt svårt att hålla samman.
- En plattform blir motiverad när ni behöver spårbarhet mellan analys, beslut och åtgärd över tid, och när flera personer ska kunna se samma uppdaterade bild.
Proffstips: byt inte verktyg förrän kalkylarket faktiskt blir en flaskhals, ett för tidigt platformsbyte kostar ofta mer tid än det sparar.
Normativt stöd: standard och myndighetsvägledning tillsammans
SS-EN ISO/IEC 27005:2024 är den normgivande vägledningen för hantering av informationssäkerhetsrisker och stödjer uppfyllande av krav i ISO 27001. MSB:s vägledningar kompletterar standarden med praktiska exempel och metodstöd anpassade för svensk tillämpning, särskilt för samhällsviktig verksamhet.
En digital plattform kan användas för att hålla dokumentation, ansvarsfördelning och uppföljning samlad, vilket gör det lättare att visa spårbarhet mellan en identifierad risk, det beslut som togs och den åtgärd som genomfördes.
Författarens perspektiv: vad som faktiskt ger effekt
Den vanligaste fällan är att jaga en perfekt riskmatris i stället för att välja åtgärder som går att genomföra. En riskanalys som stannar i ett dokument utan ansvarig och deadline har inte gett organisationen något värde.
Börja hellre med en enkel analys på en eftermiddag och fördjupa där det verkligen behövs. Ansvar och uppföljning avgör om arbetet lever vidare, inte hur många nivåer skalan har.
— Jesper
Hur Trustview stöttar er riskprocess
Att hålla riskregister, åtgärdsplaner och ansvarsfördelning uppdaterade i separata dokument blir snabbt tungrott när fler system och regelverk ska täckas in. En tjänst kan samla risk- och konsekvensbedömningar, åtgärdsspårning och ansvarstilldelning på ett ställe, vilket minskar den administrativa bördan och ger en tydligare översikt över var riskerna faktiskt står.
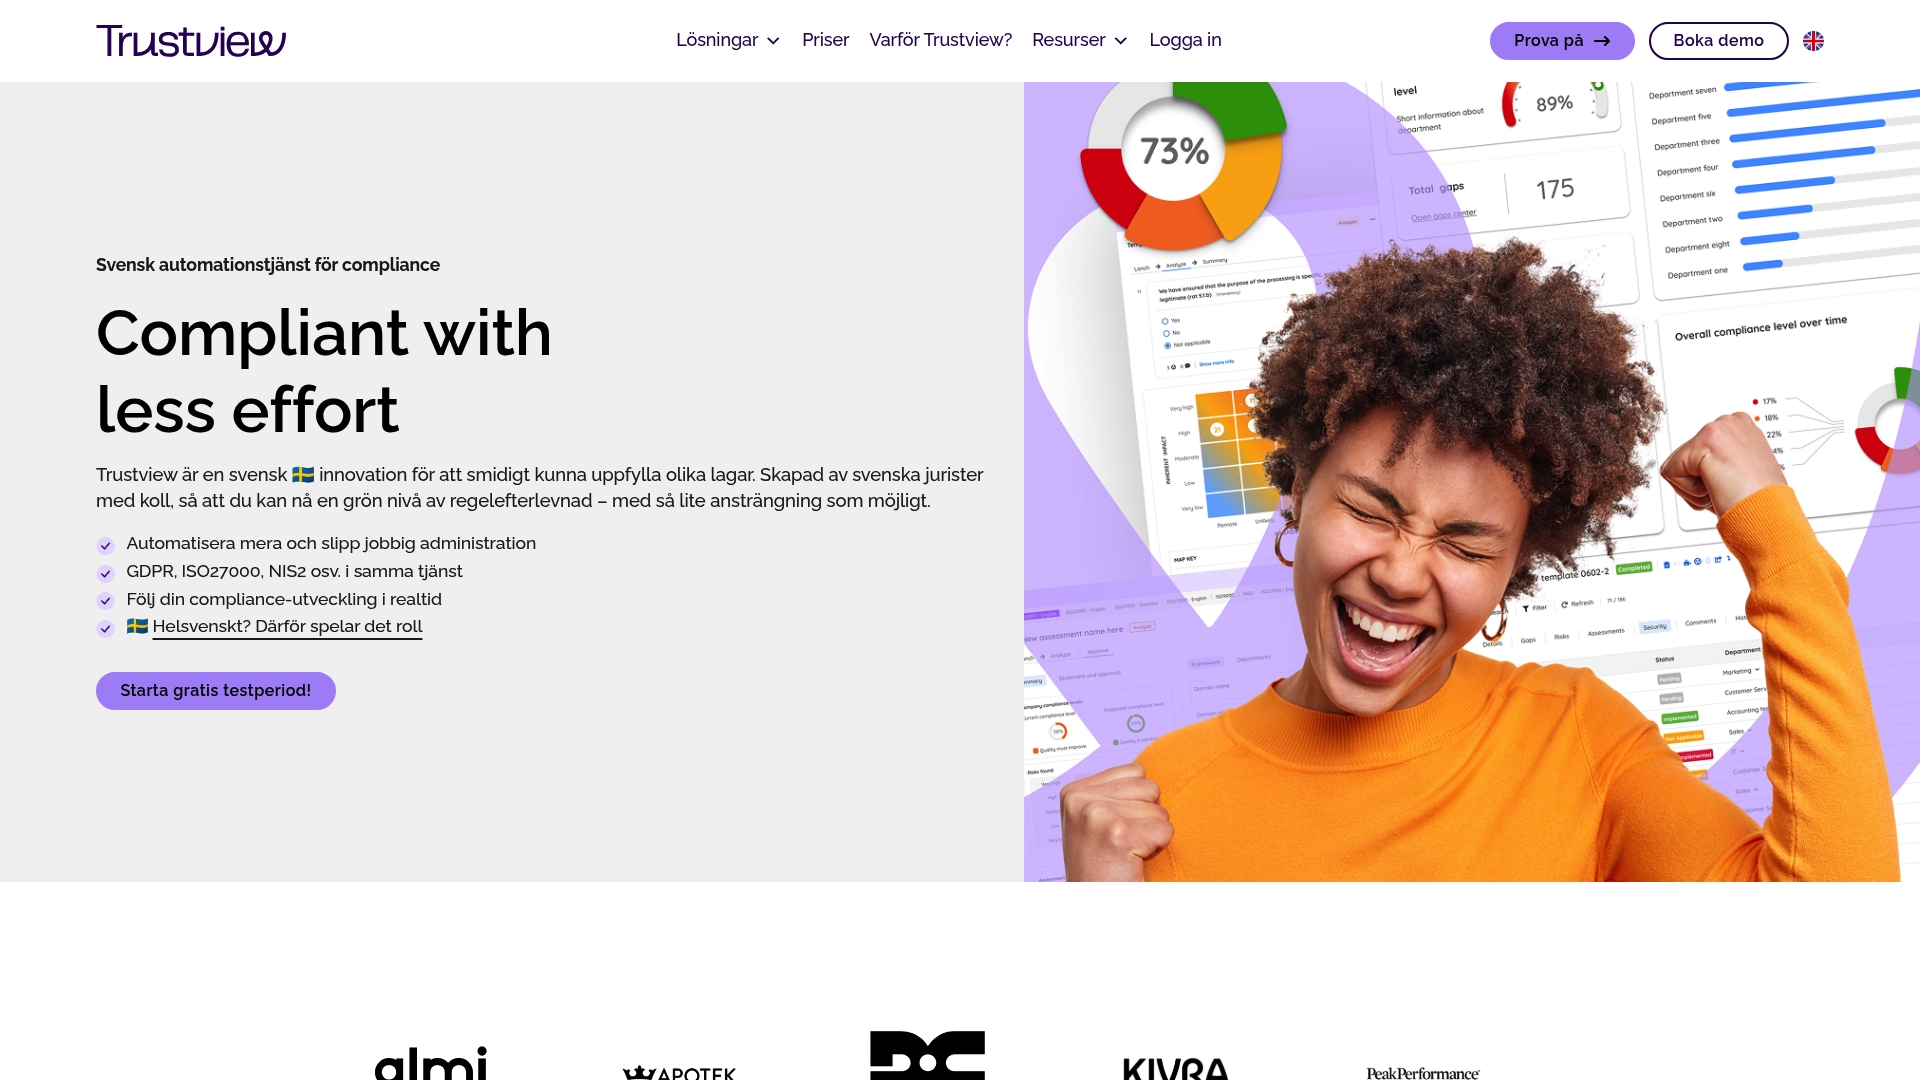
Tjänsten kan stödja arbetet mot flera regelverk samtidigt, vilket är användbart när en och samma organisation behöver visa spårbarhet mot flera krav. Priser för Trustview börjar från 2 500 kr per månad, och ni kan boka en genomgång för att se hur plattformen passar er nuvarande riskprocess.
Källor
SS-EN ISO/IEC 27005:2024 ger metodisk grund, medan MSB:s vägledningar kompletterar med svensk tillämpning och praktiska exempel på riskmatriser och åtgärdsplaner.
- Vägledning – Säkerhetsåtgärder i informationssystem
- Informationssäkerhet, cybersäkerhet och integritetsskydd – Vägledning om riskhantering inom informationssäkerhet (ISO/IEC 27005:2022, IDT)
Vanliga frågor
Är riskanalys och riskbedömning samma sak?
Nej, riskanalys är ett steg där sannolikhet och konsekvens värderas, medan riskbedömning är det bredare begreppet som även omfattar riskvärdering och beslut om hantering. MSB beskriver riskhantering som en process där identifiering, analys, värdering och åtgärd hänger ihop, enligt MSB:s vägledning.
Hur utför man en riskanalys enligt ISO 27005?
Ni avgränsar ett analysobjekt, identifierar risker genom workshop och processgenomgång, värderar sannolikhet och konsekvens, och placerar resultatet i en riskmatris för prioritering. Därefter formuleras åtgärder med ansvarig person och tidplan, och resultatet dokumenteras i ett riskregister.
När bör man göra en riskanalys?
En riskanalys görs innan ett nytt system tas i drift, vid större förändringar i en process, och löpande som en del av ett ledningssystem för informationssäkerhet. MSB rekommenderar att systemägare genomför riskbedömningar för enskilda informationssystem, vilket MSB anger i sin vägledning.
Hur utförs en riskanalys i arbetsmiljön kopplat till informationssäkerhet?
I en arbetsmiljökontext handlar riskanalysen om att identifiera vilka informationstillgångar som är kritiska för att medarbetare ska kunna arbeta säkert och effektivt, och sedan bedöma vad som kan gå fel i den dagliga hanteringen. Metoden följer samma steg som en teknisk analys: identifiering, värdering och åtgärd, men med fokus på processer och mänskliga faktorer snarare än enbart system.