Compliance upplevs ofta som tung byråkrati med liten affärsnytta, men verkligheten är den motsatta: bristande efterlevnad kostar mer än strukturerade rutiner. Upp till 20% av budgeten kan gå till compliance-relaterade kostnader i svenska företag, och för ett litet bolag utan dedikerade resurser kan fel prioriteringar snabbt bli kostsamma. Nyckeln är inte att replikera stora bolags compliance-apparater, utan att bygga en enkel, levande process anpassad för er verksamhets faktiska riskbild. Den här guiden visar dig hur.
Innehållsförteckning
- Vad krävs för en effektiv granskningsprocess?
- Steg-för-steg: Så granskar du efterlevnad i praktiken
- Vanliga fallgropar och hur du undviker dem
- Hur vet du att din efterlevnad faktiskt håller?
- Vår erfarenhet: Varför enkla metoder slår tung byråkrati
- Vill du ha stöd i compliance-arbetet?
- Vanliga frågor om compliance-granskning
Viktiga Insikter
| Punkt | Detaljer |
|---|---|
| Förenkla compliance | Enkla verktyg och rutiner räcker långt för små organisationer. |
| Dokumentera smart | Digital, strukturerad dokumentation är avgörande för att bevisa efterlevnad. |
| Kontinuerlig kontroll | Regelbunden uppföljning och uppdatering minskar risk och sanktionshot. |
| Undvik vanliga fel | Bristande dokumentation och föråldrade rutiner är de vanligaste fallgroparna. |
Vad krävs för en effektiv granskningsprocess?
När vi vet varför compliance upplevs som tungt är det viktigt att förstå vilka minimikrav och verktyg som behövs för att lyckas i praktiken.
Många småföretag gör misstaget att börja med ett 50-sidigt policydokument som ingen sedan läser. Det fungerar inte. En hållbar process bygger istället på tre grundpelare: tydlig ansvarsfördelning, enkla verktyg och en riskbaserad metodik som hjälper er att prioritera rätt.
Ansvarsfördelning som faktiskt fungerar
I ett litet bolag är roller sällan specialiserade. Ofta är det VD, ekonomiansvarig och kanske en operations-person som delar på ansvaret. Det viktiga är att tydligt koppla specifika compliance-uppgifter till specifika personer, inte till titlar. Vem äger GDPR-rutinen? Vem följer upp leverantörsavtalen? Vem kontrollerar att era IT-säkerhetsrutiner är uppdaterade? Utan dessa svar faller arbetet lätt mellan stolarna.
Dokumentera ansvarsfördelningen i ett enkelt register, inte i ett komplicerat styrningsdokument. En tabell med namn, ansvarsområde och senaste kontrolldatum räcker långt.
Verktyg och mallar som ger resultat
Checklistor och gap-analyser med en riskbaserad approach ger fokus och effekt för mindre organisationer. En gap-analys behöver inte vara avancerad: lista de regelverk ni berörs av (GDPR, NIS2, branschspecifika krav), jämför med era faktiska rutiner och identifiera skillnaderna. Dessa skillnader är era prioriterade åtgärder.
Praktiska verktyg som fungerar för resursbegränsade bolag:
- Compliance-checklista kopplad till respektive regelverk, till exempel GDPR-checklista per process
- Gap-analysmall som kartlägger nuläge mot krav, med tydlig prioritering (hög, medel, låg risk)
- Aktivitetslogg för dokumentation av genomförda kontroller, datum och ansvarig person
- Leverantörsbedömning som sammanfattar riskprofil för era viktigaste externa parter
- Ärendehantering för incidenter och avvikelser, även i enkel form
| Verktyg | Syfte | Svårighetsgrad |
|---|---|---|
| Compliance-checklista | Löpande kontroll av krav | Låg |
| Gap-analys | Identifiera luckor mot regelverk | Medel |
| Aktivitetslogg | Spårbar dokumentation | Låg |
| Leverantörsbedömning | Hantera tredjepartsrisker | Medel |
| Incidentlogg | Dokumentera och rapportera avvikelser | Låg |
Värdet av juridisk expertis för compliance underskattas ofta i små bolag. En timme med rätt rådgivare kan spara veckor av osäkerhet om vilka krav som faktiskt gäller er verksamhet.
Riskbaserad metodik: gör mer av mindre
En riskbaserad approach innebär att ni inte försöker vara perfekta på allt samtidigt. Fokus läggs på de områden där konsekvenserna av brister är störst, till exempel personuppgiftshantering i kundregister, IT-säkerhet kring känslig information eller leverantörsavtal utan sekretessklausuler.
ISO 27002 och compliance erbjuder ett välbeprövat ramverk för att systematisera just informationssäkerhet, och många av kontrollerna är skalbara för mindre organisationer.
Proffstips: Använd en molnbaserad dokumentationslösning framför lokala Excel-filer. Det ger bättre åtkomlighet, spårbarhet och möjlighet att enkelt dela ansvar med kollegor utan att riskera att tappa versionshanteringen. Automatiserade påminnelser om när rutiner ska uppdateras är ett enkelt sätt att hålla processen levande.
Steg-för-steg: Så granskar du efterlevnad i praktiken
Med grunderna och egna verktyg på plats kan vi nu bryta ned hur en faktisk efterlevnadsgranskning genomförs stegvis.
You are currently viewing a placeholder content from Default. To access the actual content, click the button below. Please note that doing so will share data with third-party providers.
En compliance-granskning behöver inte ta veckor. För ett litet bolag med rätt förberedelser kan en grundlig genomgång göras på ett par dagar om processen är strukturerad. Nedan följer ett konkret tillvägagångssätt anpassat för organisationer utan dedikerade compliance-funktioner.
De sju stegen i en praktisk granskning
-
Kartlägg tillämpliga regelverk. Lista alla lagar, förordningar och branschstandarder som berör er verksamhet. GDPR gäller de flesta. NIS2 gäller allt fler. Kontrollera om ni berörs av sektorspecifika krav, till exempel inom finans, hälsa eller offentlig sektor.
-
Gör en snabb nulägesanalys. Jämför kraven mot era befintliga rutiner med hjälp av en gap-analysmall. Notera var ni uppfyller kraven, var ni är osäkra och var det tydligt saknas rutiner.
-
Prioritera riskerna. Inte alla luckor är lika allvarliga. En avsaknad rutin för registrering av personuppgifter är mer kritisk än en föråldrad IT-policy om er verksamhet hanterar stora volymer kunddata. Rangordna åtgärder efter risknivå.
-
Tilldela ansvar och sätt deadlines. Varje identifierad åtgärd ska ha en namngiven ansvarig och ett konkret datum. Utan dessa två faktorer stannar arbetet upp.
-
Genomför kontrollerna. Gå igenom era faktiska rutiner, inte bara dokumenten. Intervjua kollegor, testa processer och verifiera att rutinerna faktiskt följs i vardagen.
-
Dokumentera allt. Spara bevis för genomförda kontroller, datum, vem som utförde dem och resultatet. Det är detta som skyddar er vid en tillsynsmyndighets granskning.
-
Sätt en uppföljningsplan. Bestäm när nästa granskning ska göras och vem som är ansvarig för att driva arbetet framåt. Enkla månadsrutiner ger stark intern kontroll utan tung administration.
Jämförelse: traditionell process kontra lättviktigt angreppssätt
| Faktor | Traditionell process | Lättviktigt angreppssätt |
|---|---|---|
| Tidsåtgång | Veckor till månader | Dagar till en vecka |
| Dokumentation | Tunga policydokument | Checklistor och loggar |
| Ansvar | Specialistfunktioner | Tydligt fördelade roller |
| Uppdatering | Sällan, vid behov | Löpande, schemalagd |
| Kostnad | Hög, konsulttung | Låg, intern kapacitet |
| Effektivitet | Hög på papper, låg i praktiken | Lägre ambition, högre faktisk följsamhet |
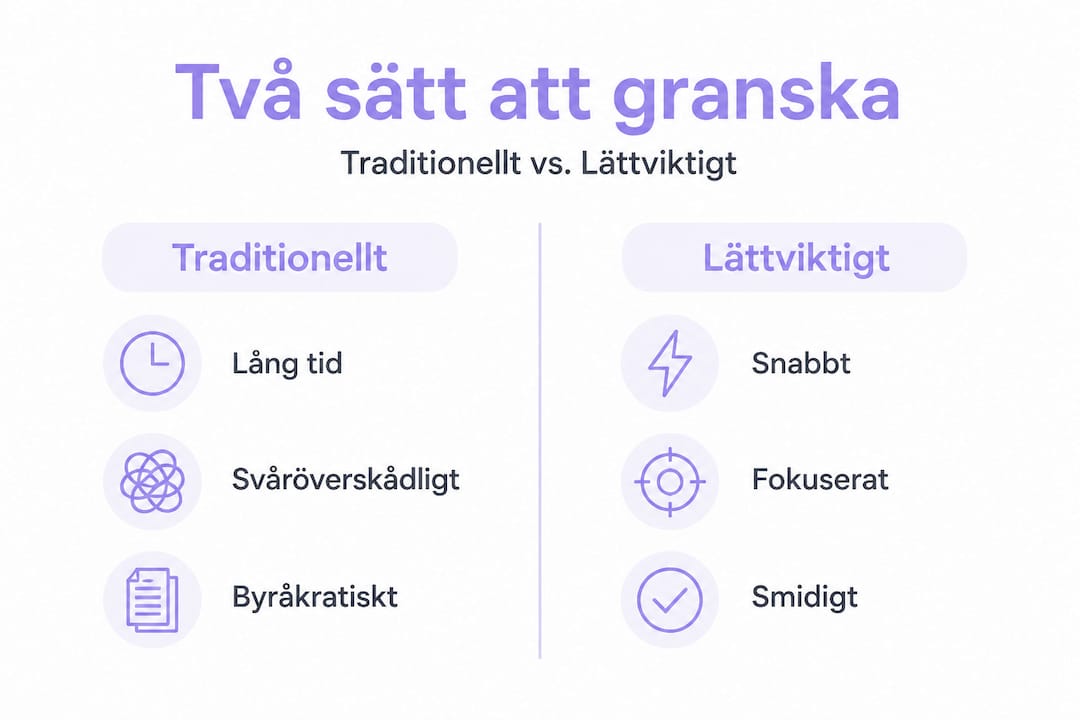
Det lättviktiga angreppssättet innebär inte att ni sänker kraven, utan att ni fokuserar på faktisk efterlevnad snarare än formell dokumentation. En kortare, korrekt ifylld checklista är mer värd än ett 40-sidigt policydokument som aldrig tillämpas.
En viktig del i granskningsprocessen är att inkludera leverantörsbedömningar och compliance. Era leverantörers säkerhetsnivå påverkar direkt er riskprofil, och det räcker inte att förutsätta att de lever upp till kraven.
Proffstips: Dokumentera allt digitalt och sätt upp ett enkelt versionssystem. Skriv datum och ditt namn på varje kontroll som genomförs. Om en tillsynsmyndighet ringer kan du inom minuter peka på exakt vad ni gjort, när och varför. Det är skillnaden mellan ett trovärdigt compliance-program och ett som bara finns på papper.
Vanliga fallgropar och hur du undviker dem
Trots tydliga steg är det lätt att som småföretag snubbla på samma hinder, och det kan kosta både pengar och förtroende.
Det finns mönster i vad som går fel. Dessa misstag är välkända, förutsägbara och möjliga att undvika med rätt förberedelser. Att känna igen dem är halva jobbet.
De vanligaste fallgroparna
-
Bristande eller obefintlig dokumentation. Många bolag utför faktiskt korrekta kontroller men dokumenterar dem aldrig. Vid en granskning från Integritetsskyddsmyndigheten (IMY) eller annan tillsynsmyndighet är det dokumentationen som räknas, inte vad ni minns att ni gjorde.
-
Föråldrade rutiner och policyer. En GDPR-policy skriven 2018 och aldrig uppdaterad är inte en fungerande policy. Analyser måste uppdateras minst vartannat år, och vid förändrade processer eller ny teknik bör uppdatering ske direkt.
-
Oklar ansvarsfördelning. När alla och ingen äger compliance-arbetet uppstår luckor. Det behöver inte finnas en heltidsanställd compliance-ansvarig, men varje uppgift måste ha en namngiven ägare.
-
Otillräcklig hantering av leverantörsrisker. Era leverantörer hanterar ofta er känsliga data. Utan leverantörsbedömningar och avtal med tydliga dataskyddsklausuler är ni exponerade för risker ni inte ens känner till.
-
Incidenter som aldrig dokumenteras. Varje avvikelse, liten som stor, bör loggas. Det skapar ett mönster som hjälper er förbättra rutiner och det visar att ni tar säkerhetsfrågor på allvar.
-
Engångsprojekt som inte följs upp. Compliance är inte ett projekt med ett slutdatum. Det är en löpande process. Bolag som gör en stor insats vart tredje år och ingenting däremellan har sämre skydd än de som gör lite varje kvartal.
“Saknad dokumentation är en av de vanligaste orsakerna till sanktionsavgifter vid tillsynsmyndigheternas granskningar. Det räcker inte att göra rätt, du måste också kunna bevisa att du gör rätt.”
Snabba åtgärder för att eliminera de vanligaste riskerna:
- Skapa en enkel dokumentmall och använd den konsekvent vid varje kontroll
- Sätt en kalenderpin för halvårsvis genomgång av alla aktiva rutiner och policyer
- Inför ett enkelt register för incidenter och avvikelser, med datum, beskrivning och åtgärd
- Kräv dataskyddsavtal (personuppgiftsbiträdesavtal) med alla leverantörer som hanterar er data
- Fördela compliance-uppgifter explicit i rollbeskrivningar eller arbetsrutiner
Att visa faktisk efterlevnad handlar ytterst om att kunna bevisa att ni inte bara försöker utan faktiskt levererar. Det kräver spårbar dokumentation, inte perfekta processer.
Hur vet du att din efterlevnad faktiskt håller?
När de största fallgroparna är kända är frågan hur du, utan stora resurser, kan säkerställa att era rutiner verkligen håller i praktiken.
Det är en sak att ha rutiner på plats. Det är en annan sak att veta att de faktiskt fungerar och skyddar er mot de risker de är designade för. Verifieringen av efterlevnad är ett eget steg som många mindre bolag hoppar över.
Vad du ska granska för att validera era rutiner
Compliance är en kontinuerlig process med behov av regelbunden uppdatering mot nya regelverk som GDPR, NIS2 och branschspecifika krav. Det innebär att verifiering inte kan ske en gång och sedan glömmas bort.
Ställ er dessa frågor vid varje kvartalsgranskning:
- Har ansvariga faktiskt utfört sina compliance-uppgifter, eller har det stannat vid avsikten?
- Är all dokumentation uppdaterad och tillgänglig för relevant personal?
- Har ni haft incidenter eller avvikelser sedan förra granskning, och är de loggade?
- Har era leverantörers avtal och riskprofiler förändrats?
- Har det kommit nya regelverk eller vägledningar som påverkar er?
- Har ni testat era incidentrutiner, till exempel vad händer vid ett dataintrång?
- Vet alla berörda medarbetare vad deras compliance-ansvar innebär i praktiken?
Dessa frågor tar inte lång tid att besvara, men de skapar en systematisk återkoppling som gör att ni faktiskt vet var ni befinner er.
Signaler på att rutinerna håller
En fungerande compliance-process kännetecknas av några konkreta tecken. Medarbetare vet vad de ska göra vid en incident. Dokumentation är uppdaterad och lätt att hitta. Avvikelser hanteras snabbt och registreras. Leverantörsbedömningar är genomförda och aktuella. Granskningsdatum är inplanerade i kalendern.
Om dessa tecken saknas är det ett tydligt signal om att processen behöver stärkas, inte att compliance-arbetet ska läggas ned.
Nästan hälften av svenska företag lägger minst 10% av sin budget på compliance, och en del lägger upp till 20%. För ett litet bolag handlar det om att investera dessa resurser smart, i aktiviteter som faktiskt minskar risk, inte i dokumentation som ingen läser.
Att följa med i NIS2 och kontinuerlig uppdatering är ett konkret exempel på en process som kräver löpande vaksamhet. NIS2-direktivets krav på incidentrapportering och säkerhetsåtgärder förändras inte bara vid implementering utan fortsätter att preciseras genom vägledning och tillsynspraxis.
Det finns också specifika GDPR-utmaningar och verifiering som kräver uppmärksamhet under 2026, bland annat hantering av AI-genererade data och gränsöverskridande dataflöden som blivit allt vanligare även för mindre bolag.
Konkret: Boka in ett kvartalsmöte på en timme dedikerat enbart till compliance-genomgång. Gå igenom ovanstående frågor, dokumentera svaren och sätt åtgärder för eventuella brister. Det är en av de billigaste och mest effektiva investeringarna ett litet bolag kan göra.
Vår erfarenhet: Varför enkla metoder slår tung byråkrati
Det finns en utbredd missuppfattning om vad ett bra compliance-program ser ut. Många företagsledare associerar compliance med tjocka pärmar, långa policydokument och dyra konsultinsatser. Den bilden stämmer inte för ett litet bolag, och den leder faktiskt till sämre efterlevnad.
Vi ser det om och om igen: organisationer som investerat stort i formella strukturer men aldrig integrerat dem i vardagen. Policydokumenten finns, men ingen vet var de är eller vad de innehåller. Rutinerna är beskrivna, men ingen följer dem. Resultatet är ett compliance-program som ser imponerande ut på papper men saknar faktisk skyddseffekt.
Det som faktiskt fungerar är enkelt, spårbart och levande. Pragmatisk förenkling och digital dokumentation ger mer verklig effekt än traditionellt pappersarbete för småföretag. Det innebär konkret att en kort men korrekt checklista som fylls i varje månad är mer värd än ett 60-sidigt styrdokument som uppdaterades för tre år sedan.
Tydliga ansvarsroller är grundläggande. I ett litet bolag måste varje person veta exakt vad compliance innebär för just deras arbetsuppgifter. Det behöver inte vara komplext. Det kan räcka med tre meningar i en arbetsrutinsbeskrivning: vad ska göras, när ska det göras och hur ska det dokumenteras.
Digitala stöd förändrar förutsättningarna radikalt. Automatiserade påminnelser, delade digitala checklistor och enkla ärendesystem ersätter manuell administration och minskar risken för att saker faller bort. Det handlar inte om att köpa ett dyrt system, det handlar om att strukturera det ni redan gör digitalt.
Det klokaste rådet är ofta att fokusera snävt. Identifiera de tre till fem riskområden där er verksamhet är mest sårbar, till exempel kunddata, IT-åtkomst eller leverantörskedjor, och bygg en stark rutin för just dessa. Bredden kan utökas successivt. Att utnyttja juridisk expertis för en riktig riskidentifiering i början sparar er från att lägga energi på fel saker.
Proffstips: Gör compliance till en del av ordinarie möten och rutiner. Fem minuter på veckomötet om aktuella avvikelser eller påminnelse om en kommande kontroll är mer effektivt än ett halvdagsseminarium varje år. Kontinuitet slår intensitet varje gång.
Vill du ha stöd i compliance-arbetet?
Att bygga en strukturerad granskningsprocess från grunden är möjligt med rätt stöd. Trustview hjälper mindre och medelstora organisationer att omsätta guide och checklistor till faktiska, levande rutiner.

Med Trustview samlas allt compliance-arbete på ett ställe: behandlingsregister, riskbedömningar, leverantörsbedömningar, incidenthantering och åtgärdsuppföljning. Plattformen kombinerar digital efterlevnad och IT-säkerhet med praktisk juridisk expertis, så att ni slipper gissa vad som krävs av er. Vill du se hur det fungerar i praktiken kan du kom igång med en åtgärdsplan eller läsa mer om varför organisationer väljer Trustview som sin compliance-partner. Ta nästa steg mot ett strukturerat och hållbart compliance-program redan idag.
Vanliga frågor om compliance-granskning
Hur ofta bör ett mindre företag granska sin efterlevnad?
Minst en gång per år eller vid större regeländringar, men kvartalsvisa granskningar rekommenderas för organisationer som vill hålla sig à jour med krav som GDPR och NIS2.
Vad kan hända om företag brister i dokumentation vid compliance?
Saknad dokumentation kan leda till sanktionsavgifter från tillsynsmyndigheter samt allvarlig ryktesskada som är svår att återhämta sig från.
Hur mycket bör små företag budgetera för compliance-arbetet?
Nästan hälften av svenska företag lägger minst 10% av budgeten på compliance, och 20% av bolagen lägger upp till 20%, vilket ger en rimlig referensram för budgetering.
Vilka verktyg behöver mindre företag för att underlätta efterlevnad?
Checklistor och gap-analyser med riskbaserad prioritering räcker långt som grundläggande verktyg, kompletterat med enkel digital dokumentation och ett aktivitetsregister.
Hur visar man konkret att verksamheten lever upp till lagar och regler?
Genom enkla månadsrutiner som bankavstämning, attest på betalningar och löpande dokumentation av genomförda kontroller skapas spårbar intern kontroll utan tung administration.
Rekommendation
- Checklista för leverantörsbedömningar: minska risk och säkra compliance
- För dig som är ansvarig eller VD – TrustView
- För dig som är jurist – TrustView
- Referens: Statligt bolag – TrustView
- Step-by-step legal compliance guide for small businesses
- SeeRM | Digital företagsdokumentation för SMB: effektivitet och säkerhet