GDPR kräver ett dataskyddsombud i tre bindande fall enligt artikel 37: om ni är en offentlig myndighet, om er kärnverksamhet innebär regelbunden och systematisk övervakning i en omfattning som kan betraktas som stor, eller om kärnverksamheten innebär storskalig behandling av känsliga uppgifter eller uppgifter om brott. Utanför dessa fall är utnämningen frivillig, men samma regler och dokumentationskrav gäller då ändå. IMY och EDPB har publicerat vägledningar som organisationer bör utgå från när bedömningen görs.
Kort sagt:
- Endast organisationer med offentlig myndighetsstatus, stor regelbunden övervakning eller storskalig behandling av känsliga uppgifter är obligatoriskt att utse dataskyddsombud enligt GDPR.
- Privata företag kan behöva ett dataskyddsombud om de utför offentlig uppgift eller bedrivst storskalig övervakning, till exempel vid profilerings- eller kameraövervakning.
- En bedömning av skala och omfattning bör baseras på antal berörda, dataegenskaper, behandlingens frekvens och geografisk spridning för att avgöra behovet.
- Om ett företag frivilligt utser ett dataskyddsombud måste personen ha oberoende ställning, tillräckliga resurser och kunna rapportera till högsta ledningen.
- Dokumentation av bedömningen och processerna för att utse eller inte utse ett dataskyddsombud är avgörande för att visa efterlevnad vid tillsyn.
Innehållsförteckning
- Vilka organisationer omfattas av kravet på dataskyddsombud?
- Vad räknas som “stor omfattning” och “systematisk övervakning”?
- Dataskyddsombudets oberoende och ansvar enligt artikel 38–39
- Vad händer om ni utser ett dataskyddsombud frivilligt?
- Så bedömer och dokumenterar ni behovet av ett dataskyddsombud
- Dataskyddsombudet handlar om mer än juridisk efterlevnad
- Den här artikeln kan vägleda er i att dokumentera bedömningen och DPO-arbetet
- Källor
- Vanliga frågor
Vilka organisationer omfattas av kravet på dataskyddsombud?
Offentliga myndigheter och offentliga organ omfattas alltid, oavsett vilken typ av personuppgifter de behandlar. Ett kommunalt bolag som sköter avfallshantering behöver ett dataskyddsombud lika säkert som en statlig myndighet som handlägger bidragsansökningar. Kravet gäller behandlingen, inte verksamhetens karaktär, och det finns inget undantag för myndigheter med liten datamängd.
Privata organisationer omfattas normalt bara om de uppfyller kriterierna för storskalig övervakning eller storskalig behandling av känsliga uppgifter. Men gränsen mellan offentlig och privat är inte alltid tydlig. Ett privat bolag som utför en offentlig uppgift på uppdrag av staten, till exempel ett privat drivet regionsjukhus eller en entreprenör som sköter kollektivtrafikens biljettsystem, kan räknas som ett offentligt organ i GDPR:s mening.
Exempel på organisationer som ofta faller inom kravet kan även ses inom rekryteringsprocesser med profilering och övervakning:
- Statliga och kommunala myndigheter, inklusive bolag med myndighetsuppdrag
- Domstolar och rättsvårdande instanser
- Offentligt finansierade vårdgivare som hanterar patientjournaler
- Privata bolag som utför offentlig förvaltning på entreprenad, till exempel infrastrukturdrift eller myndighetsstöd
Bedömningen bör alltid göras utifrån den faktiska verksamheten, inte bolagsformen. IMY rekommenderar att organisationer ställer sig tre kontrollfrågor innan de drar slutsatsen att kravet inte gäller dem.
Vad räknas som “stor omfattning” och “systematisk övervakning”?
Begreppen i artikel 37 är avsiktligt öppna, men EDPB har gett konkret vägledning för hur de ska tolkas i praktiken. Fyra faktorer avgör bedömningen:
- Antal registrerade som berörs, i absoluta tal eller som andel av en befolkning.
- Varaktighet och frekvens av behandlingen, det vill säga om övervakningen sker kontinuerligt eller vid enstaka tillfällen.
- Datats karaktär, där känsliga kategorier och uppgifter om lagöverträdelser väger tyngre än vanliga kontaktuppgifter.
- Geografisk spridning, det vill säga om behandlingen sträcker sig över en region, ett land eller flera länder.
Konkreta exempel gör begreppen lättare att applicera. En app som kontinuerligt loggar användarnas geolokalisering för att bygga rörelseprofiler uppfyller normalt kravet på systematisk övervakning, även om antalet aktiva användare är måttligt. Ett köpcentrum med omfattande kameraövervakning över hela ytan, som samlar in bilder på många besökare varje dag, hamnar i samma kategori. Ett företag som profilerar besökare för beteendebaserad annonsering i stor skala gör det också, oavsett om profileringen sker via cookies eller inloggade konton.
Sjukhus och andra vårdgivare som hanterar stora mängder patientdata faller nästan alltid inom kravet på storskalig behandling av känsliga uppgifter, eftersom hälsodata är en särskild kategori enligt GDPR. Ett mindre vårdföretag med ett begränsat antal patienter ligger närmare gränsen och kräver en mer noggrann bedömning av just skala och varaktighet.
Dataskyddsombudets oberoende och ansvar enligt artikel 38–39
Artikel 38 ställer tydliga krav på hur ett dataskyddsombud ska positioneras i organisationen. Ombudet ska rapportera direkt till högsta ledningsnivå, agera fritt från instruktioner i sin rådgivande roll och ha tillgång till de resurser, den budget och den information som krävs för att utföra uppgiften. Ombudet får inte heller ha andra roller som skapar en intressekonflikt, till exempel som VD, IT-chef eller HR-chef med operativt ansvar för de behandlingar ombudet ska granska.
Rollens huvuduppgifter enligt artikel 39 inkluderar:
- Övervaka organisationens efterlevnad av GDPR och interna dataskyddsregler
- Ge råd vid konsekvensbedömningar och delta tidigt i sådana processer
- Fungera som kontaktpunkt gentemot IMY och andra tillsynsmyndigheter
- Vara tillgänglig för registrerade som vill utöva sina rättigheter
- Utbilda personal och sprida kunskap om dataskyddskrav internt
Proffstips: Bjud alltid in dataskyddsombudet till möten där beslut om nya behandlingar eller system fattas, inte bara till uppföljningsmöten. Ombud som informeras i efterhand hinner sällan påverka riskbedömningen innan skadan är skedd.
Vad händer om ni utser ett dataskyddsombud frivilligt?
Många organisationer väljer att utse ett dataskyddsombud även utan lagkrav, ofta för att stärka styrningen. Det medför dock samma skyldigheter som en obligatorisk utnämning enligt vägledning om registrering och krav.
- Rollen ska ha samma oberoende, resurser och rapporteringslinje som vid ett obligatoriskt uppdrag.
- Titeln dataskyddsombud får bara användas för en person som faktiskt uppfyller kraven i artikel 37–39.
- Registrering hos tillsynsmyndighet kan krävas beroende på nationell praxis, och samma regel gäller oavsett om utnämningen var obligatorisk eller frivillig.
- Valet mellan en intern eller extern dataskyddsombud bör grundas i tillgänglig kompetens, oberoende och kostnad snarare än enbart bekvämlighet.
Så bedömer och dokumenterar ni behovet av ett dataskyddsombud
En strukturerad process gör bedömningen försvarbar vid en eventuell tillsyn.
- Kartlägg kärnverksamheten genom en processkarta över vilka behandlingar som är centrala för verksamheten, inte stödfunktioner som lönehantering.
- Identifiera övervakningspunkter där personuppgifter samlas in kontinuerligt eller systematiskt.
- Bedöm skala och känslighet utifrån antal registrerade, varaktighet och datakategorier.
- Dokumentera slutsatsen skriftligt, inklusive vem som fattade beslutet och vilka underlag som användes.
Spara register över behandling, konsekvensbedömningar och riskbedömningar som stöd för slutsatsen. Är ni osäkra på om tröskeln är nådd, är det ofta säkrast att utse ett dataskyddsombud tillfälligt eller på deltid i väntan på en djupare analys.
Proffstips: Dokumentationen om ni beslutar att INTE utse ett dataskyddsombud är minst lika viktig som beslutet att utse ett. Det är den handlingen tillsynsmyndigheten frågar efter om ni bedömt fel.
Dataskyddsombudet handlar om mer än juridisk efterlevnad
Ett dataskyddsombud som får delta tidigt i konsekvensbedömningar och leverantörsbedömningar fångar risker innan de blir incidenter, inte bara innan de blir sanktioner. Det bygger en dataskyddskultur som registrerade och samarbetspartners faktiskt märker. Organisationer som vill strukturera det arbetet kan använda Trustviews guide om dataskyddsombudets roll som utgångspunkt för att sätta rätt mandat och rapporteringslinje.
— Jesper
Den här artikeln kan vägleda er i att dokumentera bedömningen och DPO-arbetet
Att avgöra om ni behöver ett dataskyddsombud är bara första steget. Nästa steg är att visa att beslutet vilar på ett spårbart underlag, och där brister många organisationer när IMY frågar. En lämplig complianceplattform samlar registerförteckning, konsekvensbedömningar och riskloggning på samma plats, så att dataskyddsombudets bedömningar och organisationens beslutsprocess går att återfinna år senare, inte bara i ett mejl som glömts bort.
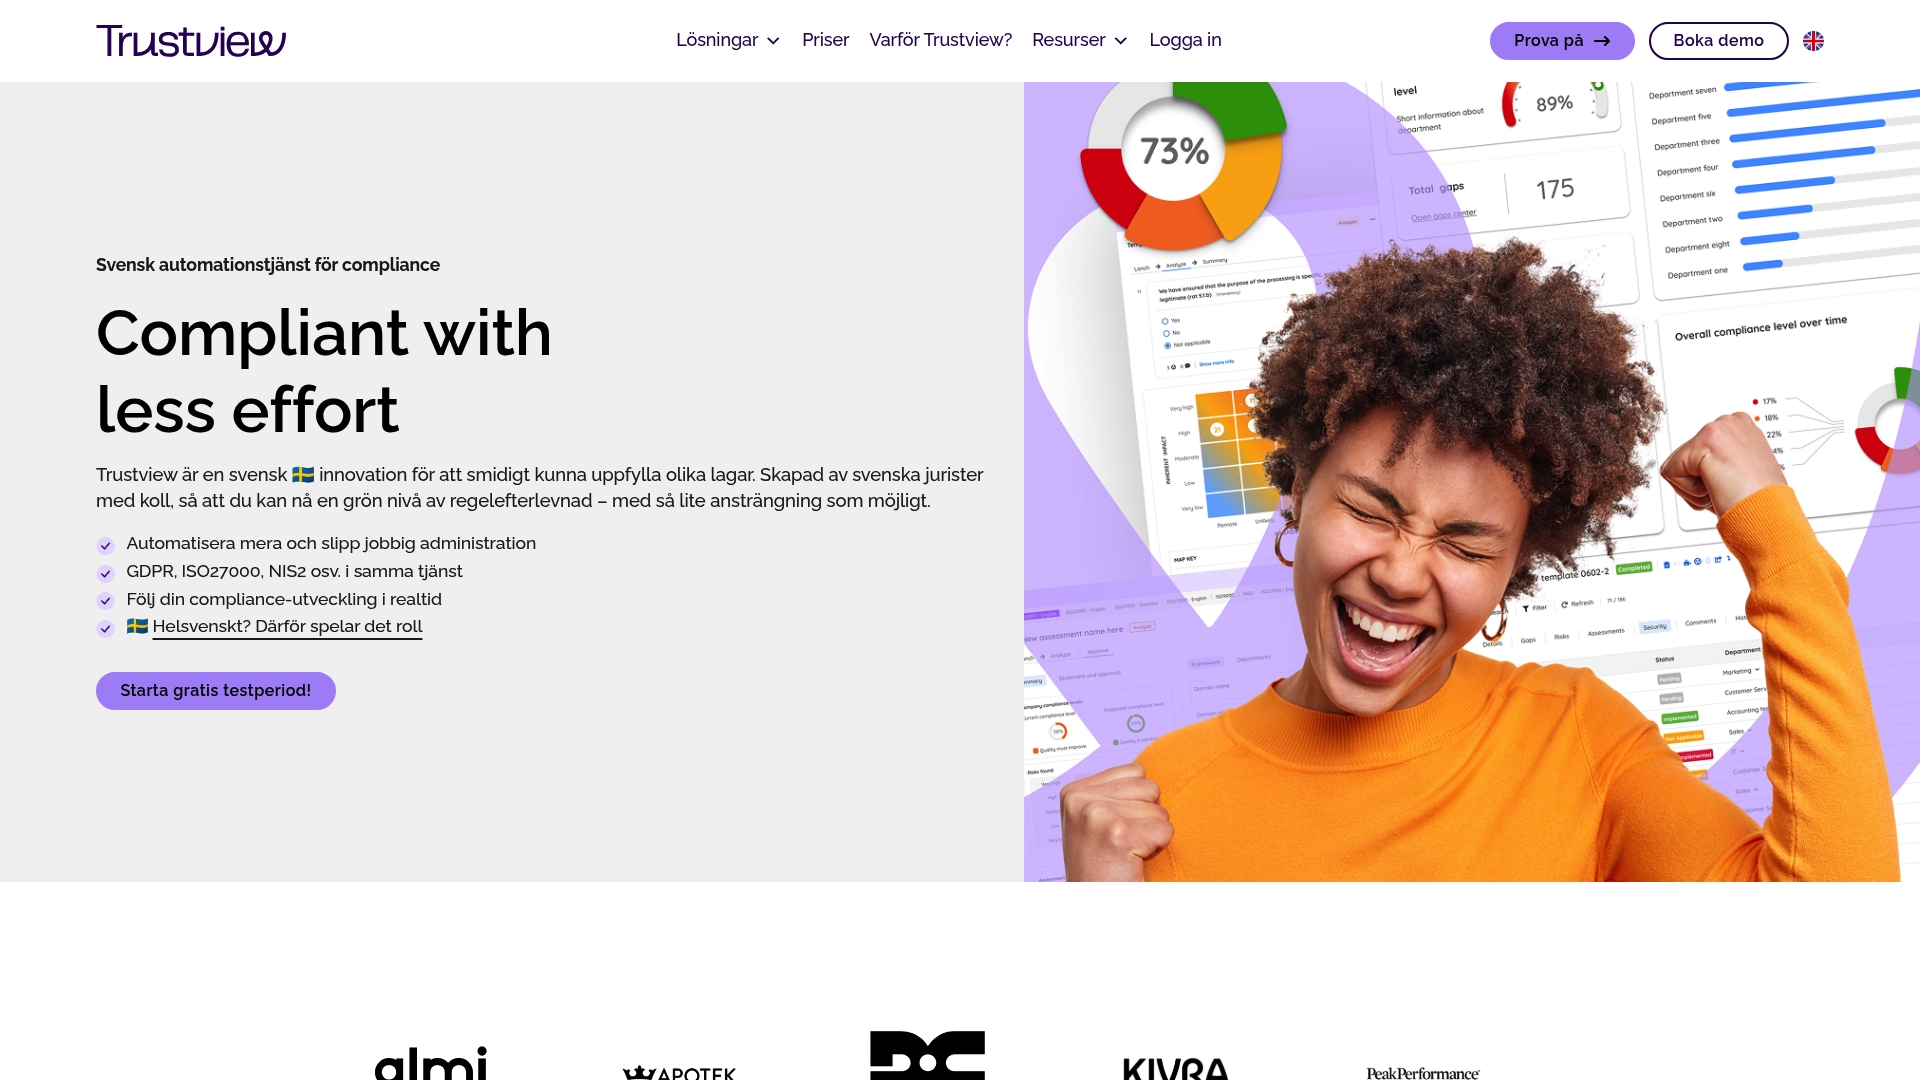
En sådan plattform kan stödja det löpande DPO-arbetet med funktioner som automatiserad registerförteckning, mallar för DPIA och TIA enligt EDPB:s struktur, åtgärdsspårning och leverantörsbedömningar som ger överblick över tredjepartsrisker.
Läs Trustviews guide om hur ni bygger en fungerande DPO-funktion eller boka en genomgång av plattformen för att se hur dokumentationen kan struktureras innan nästa tillsyn knackar på dörren.
Källor
- Article 37 GDPR
- Måste vi utse ett dataskyddsombud? | IMY
- Data Protection Officer | European Data Protection Board
- Article 38 GDPR
- Data Protection Authority Registration and Data Protection Officer Requirements
This article is general information, not a substitute for advice from a qualified lawyer. Consult a qualified legal professional about your own circumstances before acting on anything here.
Vanliga frågor
Är det obligatoriskt att ha ett dataskyddsombud?
Ja, men bara i tre fall: för offentliga myndigheter, vid regelbunden och systematisk övervakning i en omfattning som kan betraktas som stor, eller vid storskalig behandling av känsliga uppgifter eller brottsdata enligt artikel 37.
Kräver GDPR alltid ett dataskyddsombud?
Nej. GDPR kräver ett dataskyddsombud endast när ett av de tre villkoren i artikel 37 är uppfyllt. Övriga organisationer kan utse ett frivilligt, men behöver inte.
Behöver alla organisationer ett dataskyddsombud?
Nej, de flesta mindre privata företag som inte bedriver storskalig övervakning eller känslig databehandling omfattas inte av kravet, även om ett frivilligt ombud ofta stärker styrningen.
Vilka krav ställs för att kvalificera sig som dataskyddsombud?
Personen ska ha kunskap om dataskyddslagstiftning och praxis anpassad till verksamhetens komplexitet, samt kunna agera oberoende utan intressekonflikt enligt artikel 38.